
容器与云原生 / 系统课时
容器为什么有自己的 IP
容器为什么有自己的 IP
看到容器拥有 172.x.x.x 一类地址时,容易误以为 Docker 只是给进程“多分配了一个 IP”。实际上,容器通常运行在独立的网络命名空间中,拥有自己的网卡、路由表和地址,因此它的网络视角与宿主机并不相同。
学习目标
- 理解网络命名空间、虚拟网卡和 Docker 网桥如何共同形成容器网络。
- 能查看运行中容器在 Docker 网络里的 IP 地址。
- 知道容器 IP、宿主机 IP 与端口映射之间的区别。
独立 IP 来自独立网络空间
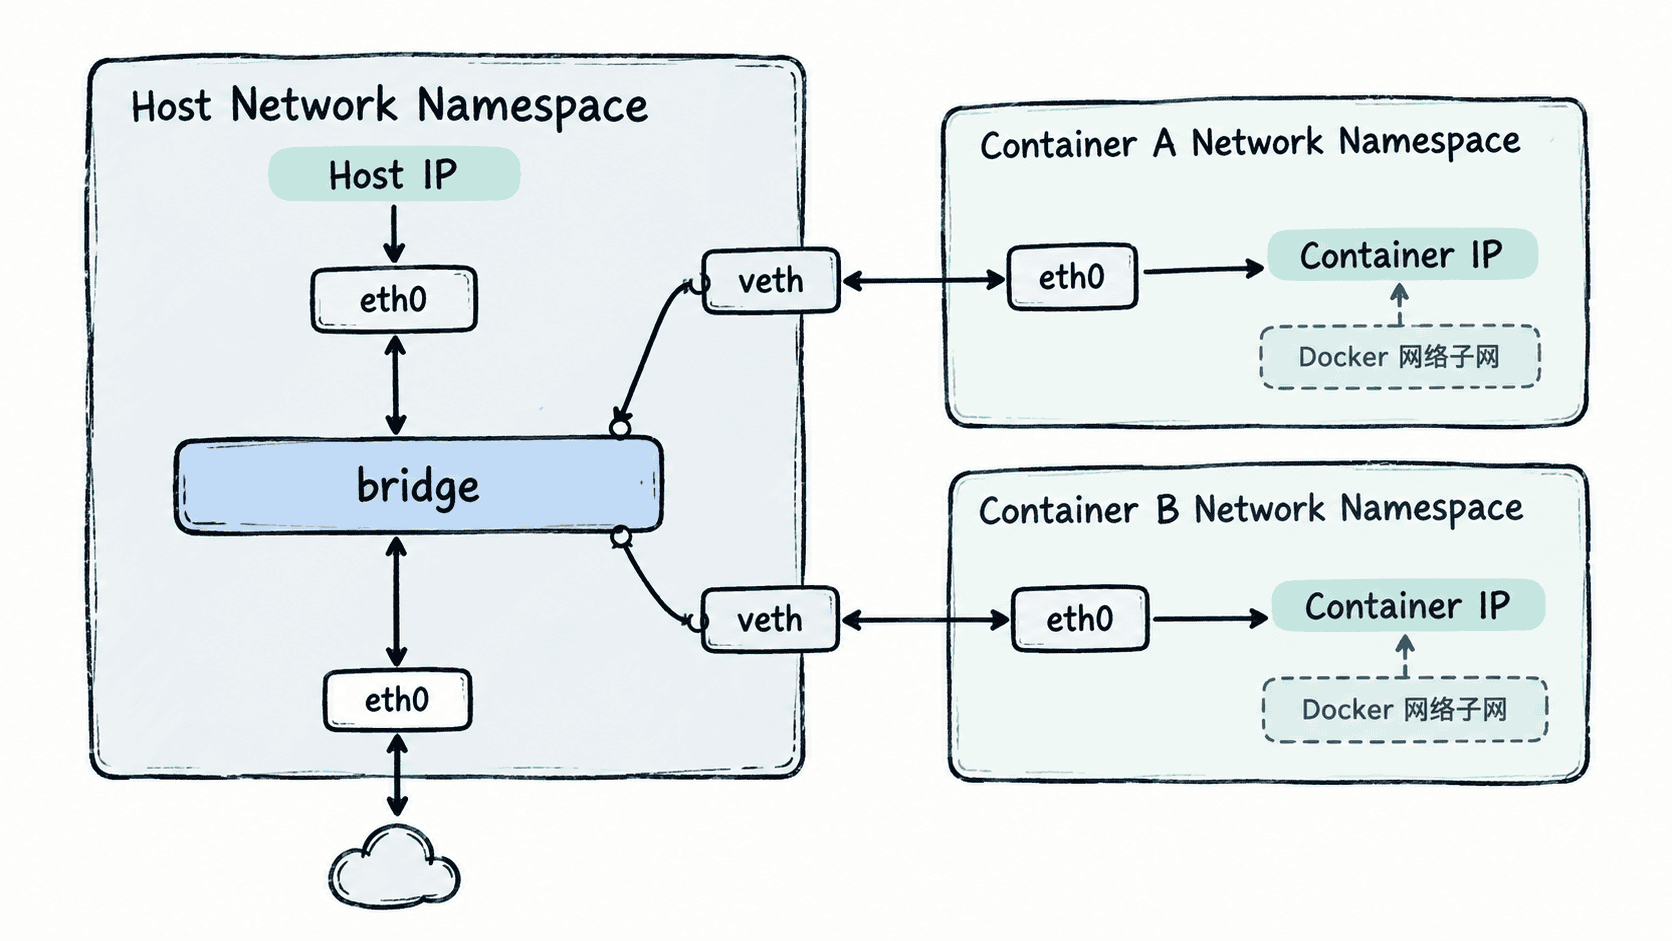
在 Linux 上,Docker 通常会为容器创建独立的 network namespace。这个空间里可以有自己的网络接口、IP 地址、路由表和端口监听状态,所以两个容器都能在各自内部监听 80 端口,而不会因为端口号相同直接冲突。
Docker 再用一对虚拟以太网设备把容器网络空间连接到宿主机侧的网桥。容器一端通常表现为 eth0,宿主机一端接入 Docker bridge;IP 则从该 Docker 网络的子网中分配。
实际查看一个容器的 IP
下面的命令启动一个 Nginx 容器,读取它当前所连接 Docker 网络里的 IP,再删除实验容器。第一次运行时如果本地没有 nginx:alpine,Docker 还会先拉取镜像。
docker run -d --name net-demo nginx:alpine
docker inspect -f '{{range .NetworkSettings.Networks}}{{.IPAddress}}{{end}}' net-demo
docker rm -f net-demo
预期输出:
<ID>
<IP>
net-demo
<ID> 是容器 ID,<IP> 是 Docker 网络分配给该容器的地址,实际值可能不同。这个地址通常用于 Docker 网络内部通信,不应当当作长期稳定的业务地址,因为容器删除并重建后可能获得新的 IP。
容器 IP 和端口映射不是一回事
容器进程可以只监听容器自己的 0.0.0.0:80,外部客户端却未必能直接访问容器 IP。使用 -p <HOST_PORT>:80 时,Docker 建立的是“宿主机端口到容器端口”的转发入口,外部通常访问宿主机地址和 <HOST_PORT>,而不是依赖容器当前 IP。
同一 Docker 网络中的容器互相访问时,也不应把对方 IP 写死。尤其在用户自定义 bridge 网络中,应优先使用容器名或服务名,让 Docker 的名称解析处理地址变化。
哪些情况下不会看到典型的独立容器 IP
独立 IP 是常见 bridge 网络模型的结果,不是所有网络模式都完全相同。在 Linux 的 host 网络模式下,容器共享宿主机网络命名空间,不再具有常规 bridge 模式下那套独立网络栈。Docker Desktop 还把 Docker Engine 运行在虚拟化环境中,因此容器 IP 与桌面宿主操作系统之间的可达性也和原生 Linux 不完全一样。
理解这层区别后,排查网络问题时就能先问清三个对象:进程监听在哪个地址和端口、容器在什么 Docker 网络里、宿主机是否通过端口映射或路由提供访问入口。容器“有自己的 IP”本质上是网络隔离模型的一部分,而不是给宿主机额外挂了一张普通业务网卡。