
容器与云原生 / 系统课时
Docker Engine 由哪些部分组成
Docker Engine 由哪些部分组成
使用 Docker 时,终端里的一条操作并不是由命令行程序独自完成的。理解 CLI、Docker Daemon、containerd 与 OCI Runtime 的调用关系,能帮助你判断一个请求究竟在哪一层被接收、管理和执行。
学习目标
- 区分 Docker CLI 与 Docker Daemon 的职责
- 理解 Daemon、containerd 和 OCI Runtime 之间的调用关系
- 根据故障现象判断应该优先检查哪一层
CLI 是发送请求的入口
Docker CLI 是用户最直接接触的客户端。输入 docker run、docker ps 或 docker image ls 时,CLI 主要负责解析参数,并通过 Docker API 把请求发送给 Docker Daemon。
CLI 本身通常不会直接创建 Linux namespace、配置容器进程或管理容器网络。它更像一个操作入口,因此客户端与真正执行工作的 Daemon 可以位于不同位置。只要连接方式和权限允许,CLI 也可以操作远端 Docker Engine。
这个区别在排障时很重要:终端能够正常启动 docker 程序,只能证明客户端可执行,并不能证明 Docker Daemon 正常运行或客户端一定能够连接到它。
Docker Daemon 负责高层资源管理
Docker Daemon 的核心进程通常是 dockerd。它接收 Docker API 请求,并负责镜像、容器、网络、Volume 等 Docker 资源的高层管理,同时协调底层组件完成容器生命周期操作。
例如,创建一个容器时,Daemon 需要先处理镜像是否存在、容器配置是否合法、网络和挂载如何准备等问题。真正进入容器进程创建阶段后,则会继续把工作委托给更底层的容器运行时组件。
因此,Daemon 可以看成 Docker Engine 的控制中心:上接用户和 API,下接容器运行时,同时维护 Docker 特有的资源模型。
containerd 和 OCI Runtime 负责更底层的运行
现代 Docker 的容器运行链路中,Daemon 会使用 containerd 管理更底层的容器生命周期,再由 containerd 调用符合 OCI 规范的 Runtime,例如常见的 runc,完成具体容器进程的创建和启动。
runc 所处的位置比 Docker CLI 和 Daemon 更靠近操作系统。它会按照运行时规范创建容器进程所需的隔离环境,而不会负责 Docker 用户熟悉的镜像标签管理、端口发布规则或 Volume 使用体验等完整高层功能。
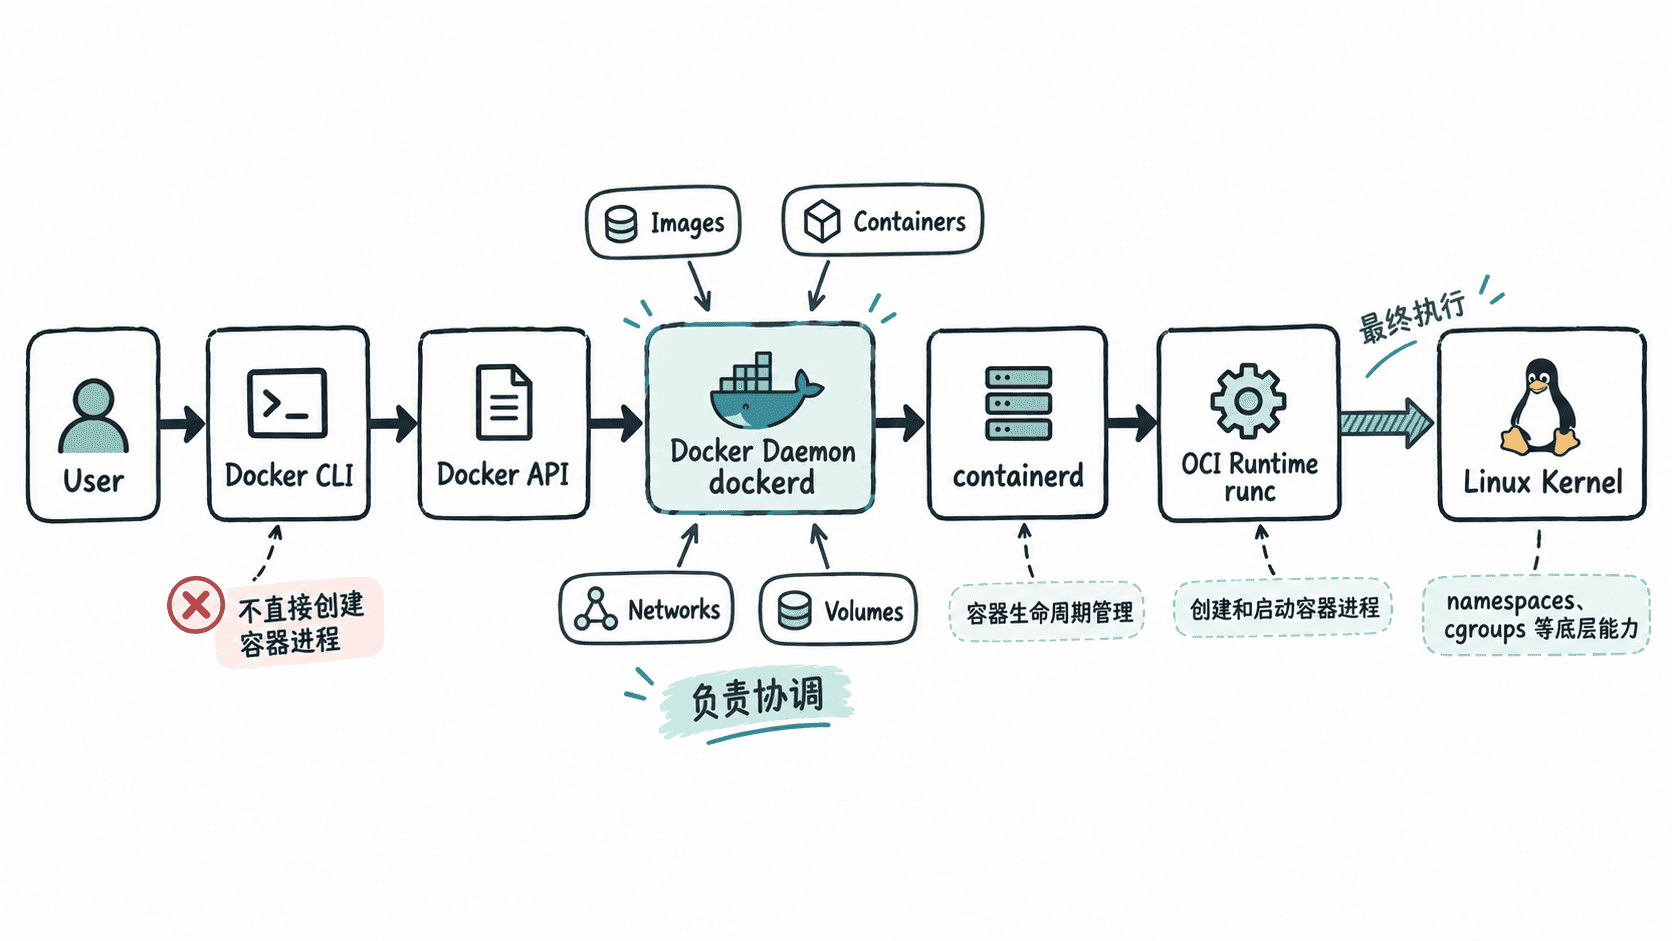
一次容器启动请求怎样向下传递
可以把一次典型启动过程理解成一条分层调用链。用户先通过 CLI 发出请求,CLI 调用 Docker API;Daemon 接收请求并处理 Docker 层的配置与资源;随后 containerd 接手容器生命周期相关工作,并通过 OCI Runtime 创建实际的容器进程。
底层最终依赖 Linux 内核提供进程、namespace、cgroup、网络等能力。因此,所谓“Docker 创建了一个容器”,实际上是多个组件协作的结果,并不是某个单独程序完成了全部工作。
根据故障位置选择检查方向
分层之后,很多故障会更容易定位。如果 CLI 自身无法启动,问题首先在客户端环境;如果出现无法连接 Docker Daemon 的错误,应检查 Daemon 是否运行、连接端点是否正确以及当前用户是否具有访问权限。
如果 Daemon 已经能够正常响应,但特定容器在创建或启动阶段失败,则需要继续查看容器配置、镜像、挂载、网络以及运行时相关日志。只有当问题已经进入更底层的容器创建阶段时,才需要进一步考虑 containerd、OCI Runtime 或宿主机内核能力。
理解这些组件的价值不在于记住更多进程名,而在于建立清楚的责任边界:CLI 负责发起请求,Daemon 负责 Docker 资源与编排协调,containerd 和 OCI Runtime 负责把容器真正运行起来。