
容器与云原生 / 系统课时
删除容器前要确认什么
删除容器前要确认什么
删除容器不是“清空进程”这么简单:容器自己的可写层会随容器一起消失,而 Volume、Bind Mount 或外部数据库中的数据通常独立存在。删除前要先确认数据到底写在哪里,再决定能否安全执行 docker rm。
学习目标
- 判断哪些数据会随容器删除,哪些数据会继续保留
- 用 Docker 命令检查挂载点和容器可写层变化
- 在删除后验证关键 Volume 仍然存在
先区分会消失和会保留的内容
容器运行时对镜像文件系统产生的修改,默认进入该容器专属的可写层。删除容器后,这一层及容器自身的元数据不再保留,因此把数据库文件、上传文件或业务状态只放在可写层里风险很高。
| 数据位置 | 普通 docker rm 后 |
删除前重点确认 |
|---|---|---|
| 容器可写层 | 删除 | 是否有业务文件只存在这里 |
| Named Volume | 通常保留 | 是否挂到了正确的容器目录 |
| Bind Mount | 宿主机文件保留 | 宿主机路径是否正确且数据完整 |
| tmpfs | 消失 | 是否误把需要持久化的数据放入内存挂载 |
| 外部数据库、对象存储 | 不由容器删除 | 应用是否已经把数据真正写入外部系统 |
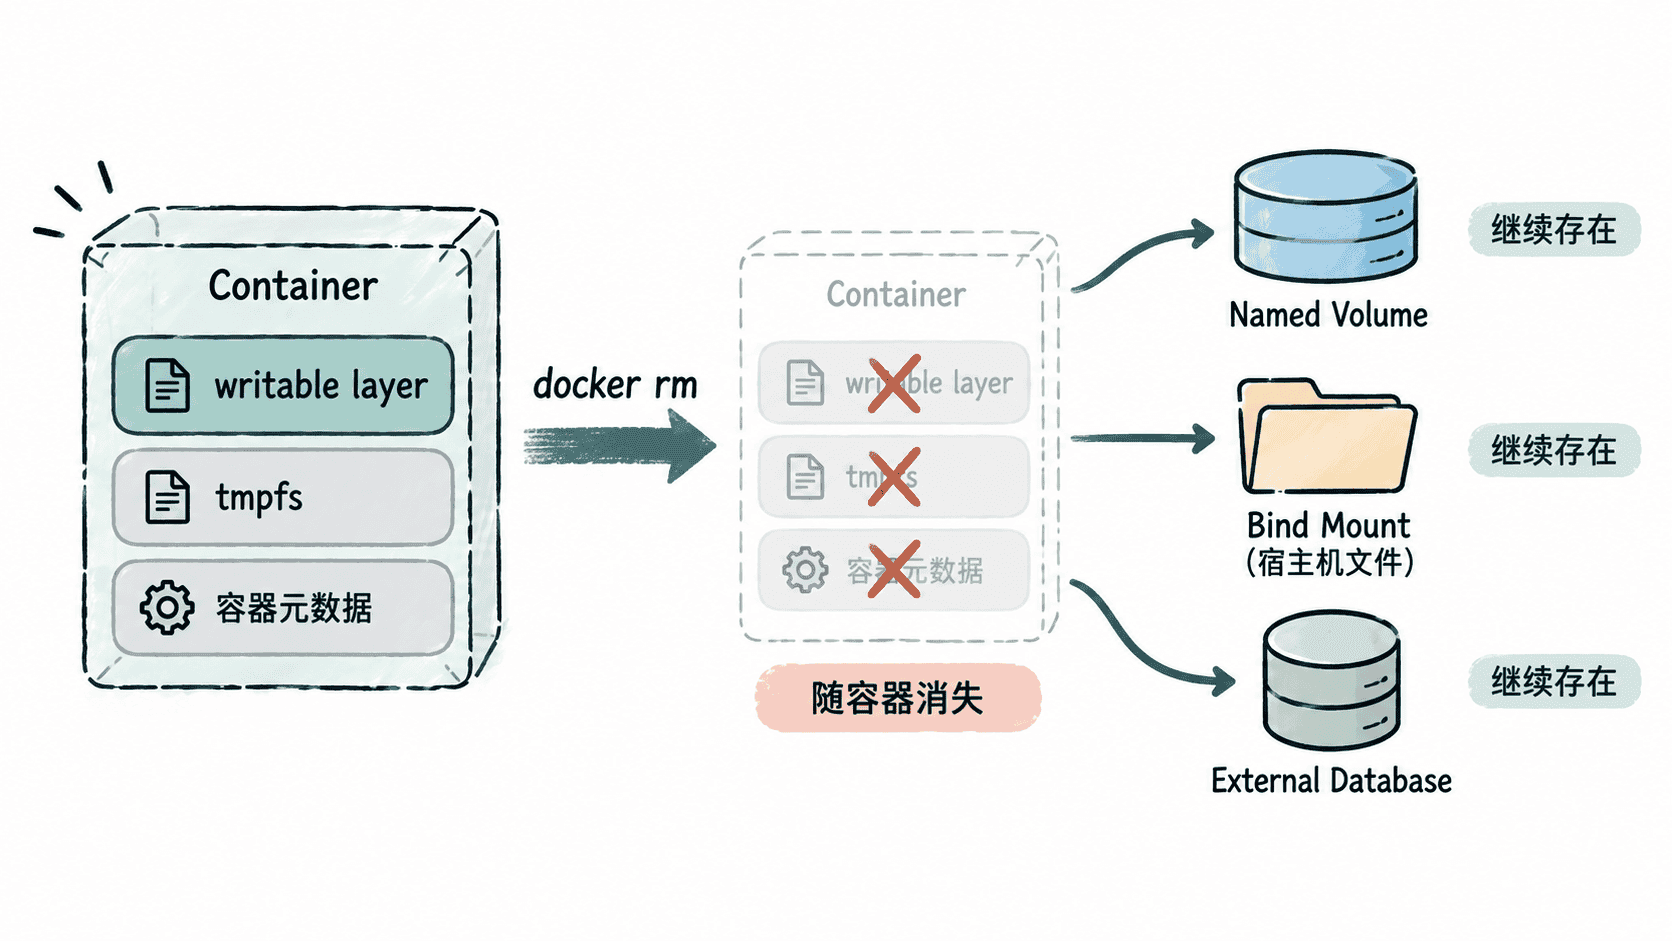
删除前检查挂载和可写层
先看挂载点,再看容器可写层发生过哪些变化。下面的 <ID> 替换为实际容器 ID 或容器名;<PATH> 表示宿主机上的实际路径,输出会随容器配置不同而变化。
docker inspect --format '{{range .Mounts}}{{println .Type .Source .Destination}}{{end}}' <ID>
docker diff <ID>
预期输出
volume <PATH> /var/lib/app
C /etc/app/config.yaml
A /tmp/runtime-cache
第一行说明 /var/lib/app 来自挂载,不属于容器可写层。docker diff 中 A、C、D 分别表示新增、修改、删除;如果业务数据目录出现在这里,而 docker inspect 又没有对应挂载,就应先停止删除操作并备份数据。
确认业务数据真的在持久化位置
仅仅“配置了 Volume”还不够,还要确认应用实际写入的目录就是挂载目标。例如数据库声明了 Volume,但应用把数据写到另一个目录,删除容器时仍会丢失真实数据。
对于 Bind Mount,要同时核对宿主机源路径和容器目标路径;对于外部数据库、对象存储,则应确认最近一次写入已经成功,而不是只检查连接配置。环境变量、容器名称和网络配置本身不能替代数据备份。
停止、删除并验证
确认数据边界后,优先先停止容器,再删除。以下示例假设容器使用名为 app-data 的 Named Volume。
docker stop <ID>
docker rm <ID>
docker volume ls --filter name=app-data --format '{{.Name}}'
预期输出
<ID>
<ID>
app-data
docker stop 与 docker rm 输出的实际容器标识可能不同于示例中的 <ID>。最后仍能看到 app-data,说明普通删除容器没有把这个 Named Volume 一并删除。
如果容器还在运行,docker rm -f 会强制终止并删除它,但这可能跳过应用的正常退出过程。只要业务需要刷新缓冲区、关闭事务或写完最后一批数据,就应先正常停止,再删除容器。