
容器与云原生 / 系统课时
容器 Up 为什么服务仍然打不开
容器 Up 为什么服务仍然打不开
Docker 显示容器为 Up,只说明容器的主进程还活着,并不代表 HTTP、数据库或其他业务接口已经能够正常响应。排障时要把“进程存活”“端口监听”“依赖就绪”和“业务可用”分开验证,否则很容易把容器状态误当成服务健康状态。
学习目标
- 理解
Up与服务可用之间的差异 - 按进程、监听端口、依赖和业务接口的顺序定位问题
- 知道 Healthcheck 能补充什么,以及它不能自动完成什么
Up 只证明主进程还在
容器的生命周期由 PID 1 决定。只要这个主进程没有退出,Docker 就可以把容器显示为 Up;至于应用是否真正启动、是否监听预期端口、能否访问数据库,Docker 不会仅凭运行状态替你判断。
下面故意让一个 Nginx 镜像只执行 sleep。主进程会持续运行,所以容器是 Up,但 Nginx 根本没有启动。
docker run -d --name up-but-no-http --entrypoint sh nginx:alpine -c 'sleep 300'
docker ps --filter name=up-but-no-http --format 'table {{.Names}}\t{{.Status}}'
docker exec up-but-no-http sh -c 'wget -qO- http://127.0.0.1:80 >/dev/null 2>&1 && echo "HTTP available" || echo "HTTP unavailable"'
docker rm -f up-but-no-http
预期输出
<ID>
NAMES             STATUS
up-but-no-http    Up <TIME>
HTTP unavailable
up-but-no-http
<ID> 和 <TIME> 会随实际环境变化。这个结果说明:容器运行状态正常,并不能推出容器内的 HTTP 服务已经可用。
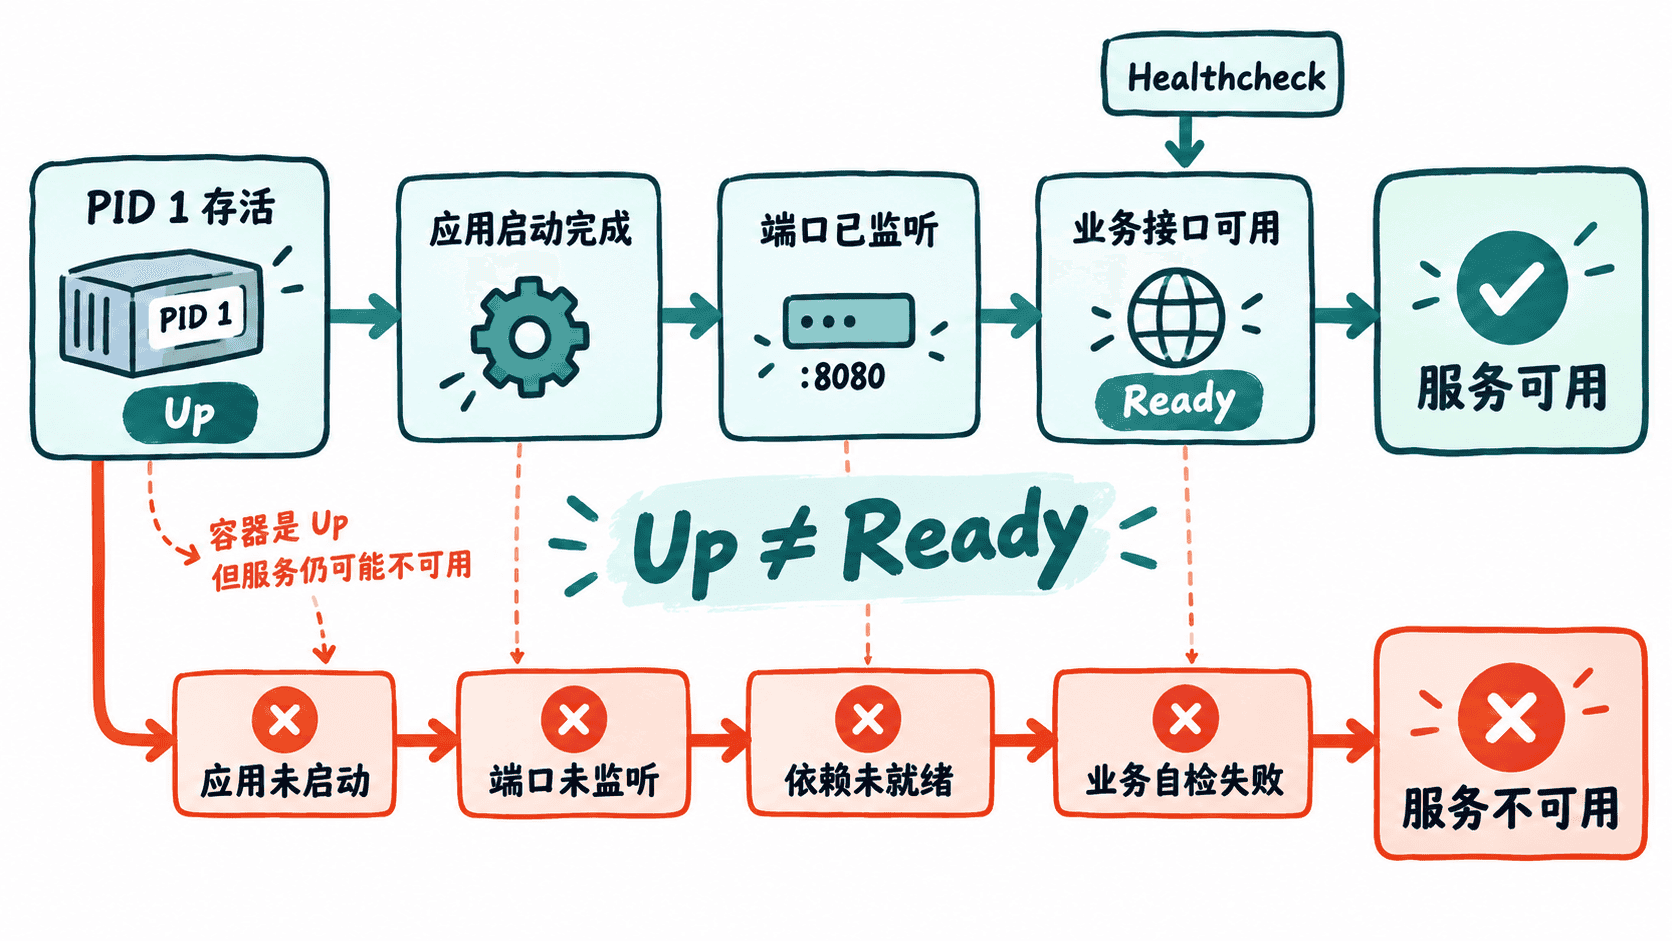
按从底到上的顺序检查
先确认容器是否仍在运行以及是否反复重启;如果 PID 1 稳定,再检查应用进程是否真正启动。接着确认服务是否监听预期地址和端口,特别注意只监听 127.0.0.1、端口配置错误或进程仍处于启动阶段的情况。
端口已经监听,也不等于业务一定可用。应用可能还在等待数据库、Redis、消息队列或远程 API;也可能能建立 TCP 连接,却因为迁移未完成、认证失败或关键配置错误而持续返回 5xx。最终应以真实业务探针验证“能否提供预期能力”。
Healthcheck 把可用性单独表达出来
镜像或容器定义了 Healthcheck 后,Docker 会额外维护 starting、healthy、unhealthy 健康状态。探针应检查真正能代表服务可用性的条件,例如 HTTP 健康端点或数据库连接,而不是只检查主进程是否存在。
排查“容器明明 Up,但服务打不开”时,最有效的思路是逐层证明:主进程存活只是第一层,之后还要验证应用启动、端口监听、依赖就绪和真实接口响应。只有最后一层通过,才能把“容器在运行”视为“服务可用”。