
容器与云原生 / 系统课时
Host 网络模式有什么不同
Host 网络模式有什么不同
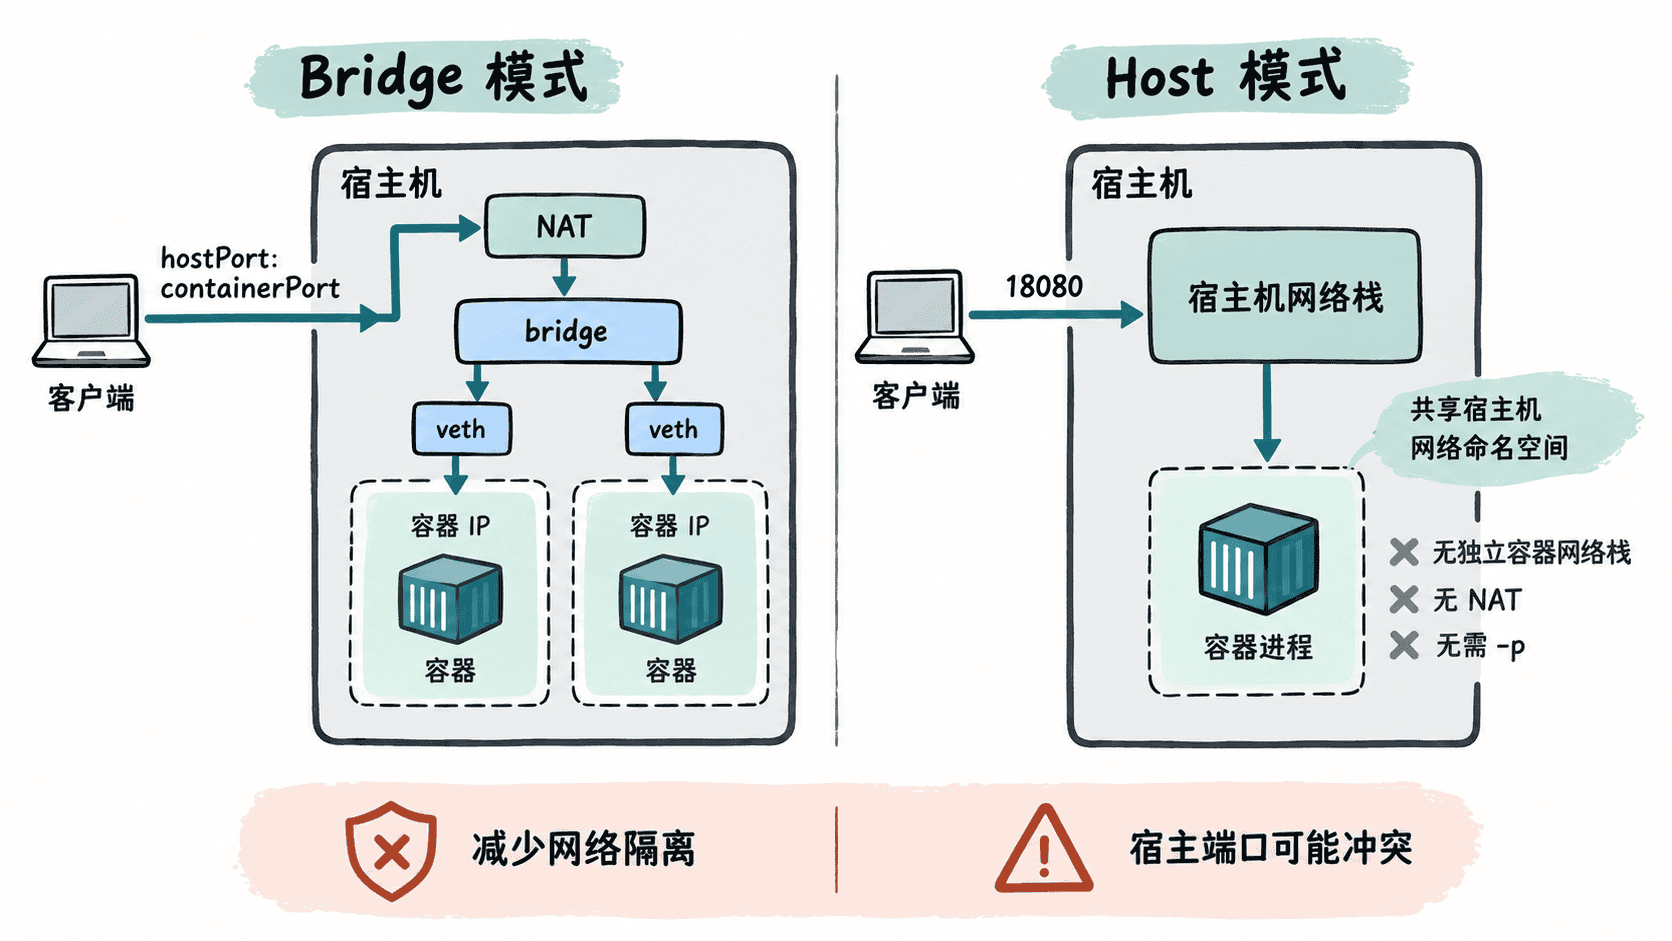
Host 网络模式让容器不再使用独立的网络命名空间,而是直接使用宿主机的网络栈。结果是容器进程可以直接监听宿主机端口,不再经过常见的端口映射与 NAT,但也会失去一部分网络隔离,并更容易与宿主机进程发生端口冲突。
学习目标
- 理解 Host 模式与默认 Bridge 模式在网络栈和端口上的差异
- 能用最小实验验证 Host 模式下的监听行为
- 能判断 Host 模式的收益、风险和适用场景
Host 模式到底改变什么
默认 Bridge 网络下,容器通常拥有自己的网络命名空间和容器 IP。若要让宿主机外部访问容器服务,常见做法是使用 -p <HOST_PORT>:<CONTAINER_PORT> 建立端口映射。
Host 模式下,容器直接使用宿主机网络栈。容器内程序监听 18080,等价于在宿主机网络栈上占用 18080;此时没有“宿主端口映射到容器端口”这一层,所以通常也不需要 -p。
跑一个最小实验
下面启动一个 BusyBox HTTP 服务。注意命令没有使用 -p,服务仍可直接通过宿主机的 127.0.0.1:18080 访问。
docker run -d --rm --network host --name host-web alpine:3.20 sh -c 'mkdir -p /www && echo host-mode > /www/index.html && httpd -f -p 18080 -h /www'
docker inspect -f '{{.HostConfig.NetworkMode}}' host-web
curl http://127.0.0.1:18080
docker stop host-web
预期输出
<ID>
host
host-mode
host-web
<ID> 是实际生成的容器 ID;若本机尚未存在 alpine:3.20,第一次运行还会先出现镜像拉取信息。docker inspect 返回 host,而 curl 能直接访问 18080,共同说明服务使用的是宿主机网络栈。
最需要关注的是端口冲突和隔离
Host 模式没有端口映射这一层,因此两个进程不能同时占用同一个宿主端口。若宿主机已有服务监听 18080,容器中的 HTTP 服务也尝试监听该端口,后启动的一方会因为地址已被占用而失败。
网络隔离也会减弱:容器看到和使用的是宿主机网络栈,不能再依赖独立容器 IP 来划分网络边界。Host 模式只改变网络隔离,并不等于自动获得宿主机全部权限,但在安全设计和故障排查时应把网络暴露面按“宿主机进程”来考虑。
什么时候适合使用 Host 网络
Host 模式适合确实需要直接使用宿主网络的场景,例如网络监控、抓包工具、需要监听大量动态端口的服务,或对额外 NAT 路径非常敏感的程序。普通 Web 服务、数据库和大多数微服务没有这个要求时,优先使用 Bridge 网络和明确的端口映射,通常更容易控制暴露端口和容器间隔离。
判断是否要用 Host 模式时,先问两个问题:是否真的需要共享宿主网络栈,以及能否接受端口直接竞争和隔离能力下降。若答案不明确,就不应仅为了“少写一个 -p”而切换网络模式。