
容器与云原生 / 系统课时
挂载后为什么出现权限不足
挂载后为什么出现权限不足
容器能看到挂载目录,却在写文件时出现 Permission denied,通常不是 Docker 没有挂载成功,而是容器进程的 UID/GID 与宿主机目录权限不匹配。本课按身份、目录权限和安全策略的顺序定位问题,并给出可验证的修复方法。
学习目标
- 判断报错来自容器运行用户还是宿主机目录权限
- 用 UID/GID 而不是用户名理解 Bind Mount 的权限检查
- 使用所有者、组权限或 SELinux 标签完成针对性修复
为什么挂载成功仍然不能写
Bind Mount 把宿主机目录直接暴露给容器。容器中的 /data 与宿主机源目录对应同一份文件系统数据,Linux 内核仍按数字 UID/GID 与权限位决定进程能否读写。容器里叫 app 的用户与宿主机上同名用户即使名字相同,只要 UID 不同,也不是同一个文件身份。
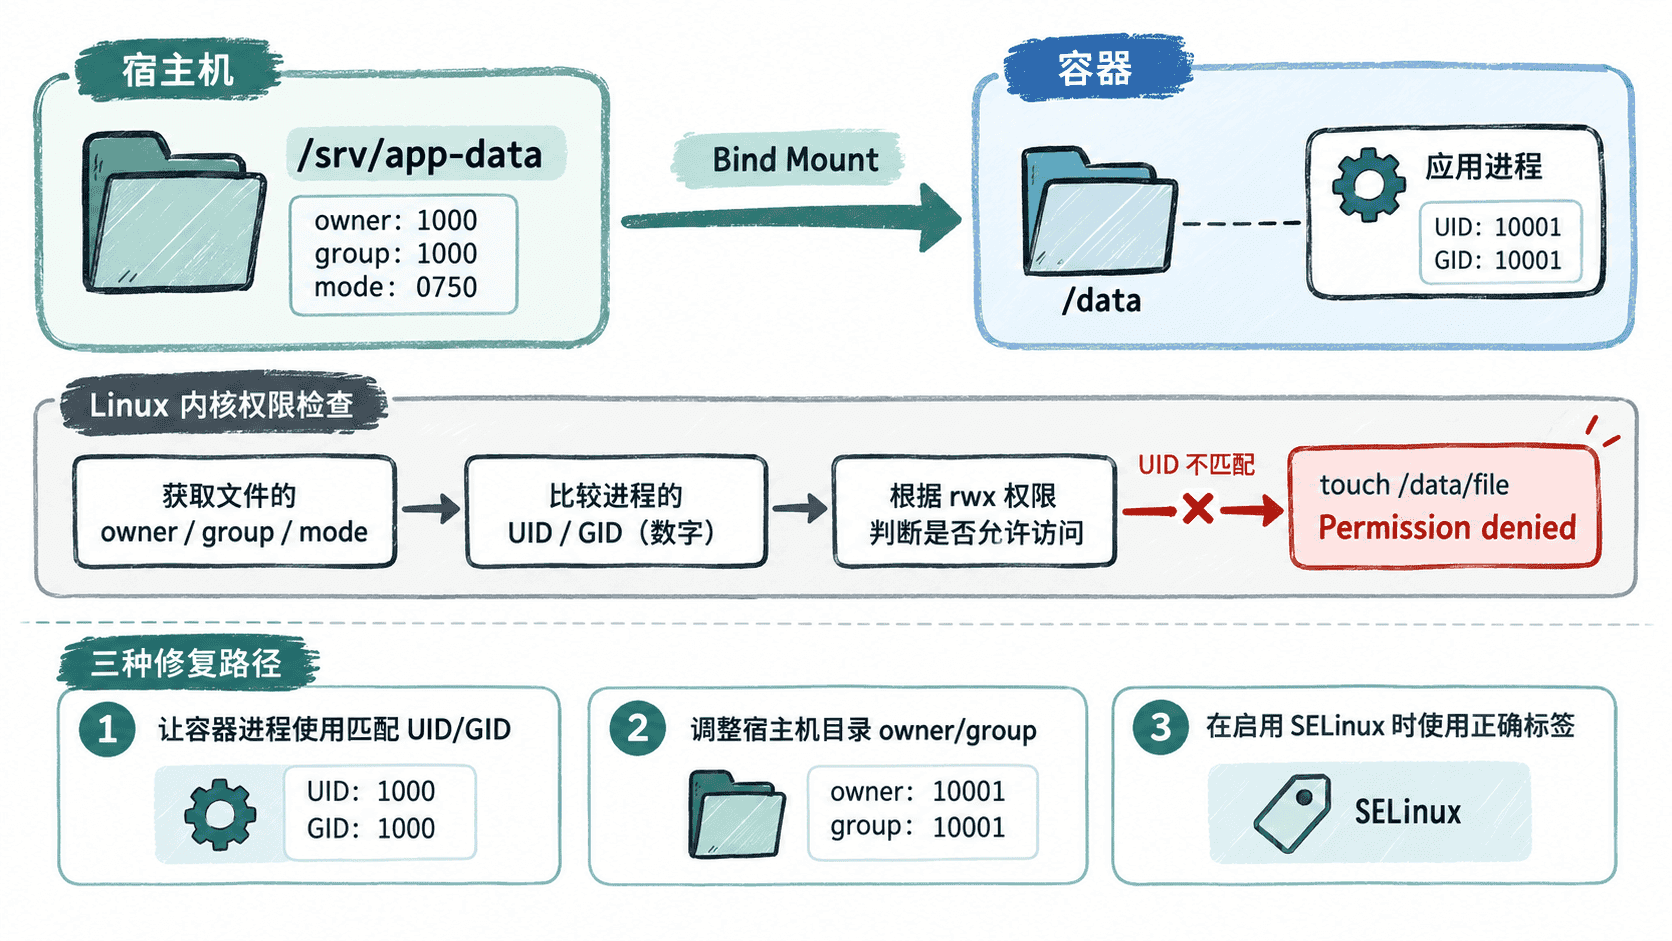
先不要用 chmod 777。它会掩盖身份问题,并把目录写权限开放给不必要的用户。正确做法是先确认谁在写,再确认宿主机目录允许谁写。
先确认容器进程以谁的身份运行
下面命令查看容器中的有效 UID/GID、挂载点所有者,并尝试创建测试文件。将 <ID> 替换为容器名或容器 ID。
docker exec <ID> sh -c 'id; ls -ldn /data; touch /data/.perm-test && rm /data/.perm-test'预期输出
权限正常时会看到进程身份和目录的数字所有者,且 touch 不报错:
uid=<UID>(app) gid=<GID>(app) groups=<GID>(app)
drwxr-x--- 2 <UID> <GID> <SIZE> <TIME> /data
其中 <UID>、<GID>、<SIZE>、<TIME> 会随镜像和环境变化。若最后出现 touch: /data/.perm-test: Permission denied,说明挂载点已经存在,但当前进程没有写权限。
如果镜像没有 sh、id 或 ls,应改用该镜像实际提供的 shell 和诊断工具,不要因为命令缺失就把问题误判成挂载失败。
再检查宿主机目录的数字权限
在 Linux 宿主机上检查 Bind Mount 的源目录。将 <PATH> 替换为真实宿主机路径。
stat -c 'uid=%u gid=%g mode=%a path=%n' <PATH>预期输出
uid=<UID> gid=<GID> mode=<MODE> path=<PATH>将这里的 UID/GID 与容器内 id 的结果对比。若容器进程是 UID 10001,而目录只允许 UID 1000 写入,内核就会拒绝写操作,即使容器里的路径名称和挂载配置看起来完全正常。
按最小权限原则修复
如果该目录只供这个服务使用,可以让宿主机目录所有者与容器进程身份对齐。假设应用实际以 UID/GID 10001:10001 运行,可执行:
sudo chown -R 10001:10001 <PATH>
sudo chmod -R u+rwX,go-rwx <PATH>
预期输出
命令成功时通常没有输出。随后再次检查:
stat -c 'uid=%u gid=%g mode=%a path=%n' <PATH>预期输出
uid=10001 gid=10001 mode=<MODE> path=<PATH>如果目录需要多个服务共享,更适合统一 GID 并授予组写权限,而不是不断修改 owner。生产环境也不要对大型数据目录盲目递归 chown,因为操作可能耗时,并可能改变已有文件原本需要保留的所有权。
权限位正确却仍然被拒绝
在启用 SELinux 的发行版上,Unix 权限位正确并不意味着容器一定能访问 Bind Mount。此时 UID/GID 看似匹配,应用仍可能得到 Permission denied。Docker 的 -v 挂载可使用 :z 或 :Z 请求合适的 SELinux 标签,其中 :z 适合多个容器共享,:Z 适合单个容器私有使用。
片段示例:下面只展示相关挂载参数,假设镜像、应用命令和其他运行参数已经确定。
docker run --rm -v <PATH>:/data:Z <IMAGE>生效行为与验证方法:容器获得与该挂载用途匹配的 SELinux 标签后,再次执行写入测试,应能在 Unix 权限本身允许的前提下创建文件。不要在没有确认系统启用 SELinux 时机械添加标签,也不要把 AppArmor、rootless Docker 用户映射等问题与普通权限位问题混为一谈。
排查挂载权限故障时,可靠顺序是先确认挂载路径,再确认容器实际 UID/GID,然后核对宿主机目录 owner、group 和 mode,最后检查 SELinux 等额外安全层。这样比直接放宽到 777 更容易找到真实根因,也不会为了消除报错引入新的权限风险。