
容器与云原生 / 系统课时
怎样限制容器最大内存
怎样限制容器最大内存
当应用存在缓存膨胀、并发突增或内存泄漏风险时,可以用 Docker 的 --memory 为容器设置硬上限。这样能把单个容器的最大内存消耗限制在明确范围内,并通过监控判断配额是否过紧或是否出现 OOM。
学习目标
- 会使用
--memory设置容器内存硬上限 - 能用
docker inspect和docker stats验证限制是否生效 - 理解容器接近上限和发生 OOM 时的典型表现
设置一个明确的内存上限
docker run 的 --memory(简写 -m)用于设置容器可用内存的硬限制,可使用 m、g 等单位。下面启动一个 Nginx 容器,并把上限设为 256 MiB。
docker run -d --name mem-demo --memory 256m nginx:alpine
docker inspect --format 'Memory={{.HostConfig.Memory}}' mem-demo
docker stats --no-stream mem-demo
docker rm -f mem-demo
预期输出(统计值和容器 ID 会不同):
<ID>
Memory=268435456
CONTAINER ID   NAME       CPU %          MEM USAGE / LIMIT       MEM %          NET I/O    BLOCK I/O    PIDS
<ID>           mem-demo   <CPU_PERCENT>  <MEM_USAGE> / 256MiB    <MEM_PERCENT>  <NET_IO>   <BLOCK_IO>   <PIDS>
mem-demo
docker inspect 中的 268435456 以字节表示,等于 256 MiB。docker stats 的 MEM USAGE / LIMIT 更适合运行时观察:前半部分是当前内存使用量,后半部分应显示已经设置的限制。
接近上限时会发生什么
内存限制不是“超过后自动变慢”的简单阈值。随着容器内存使用逼近上限,内核可能回收可回收页;如果应用仍继续申请内存且无法在限制内满足请求,就可能进入 cgroup 的 OOM 处理,默认情况下相关进程可能被内核终止,容器随之退出。
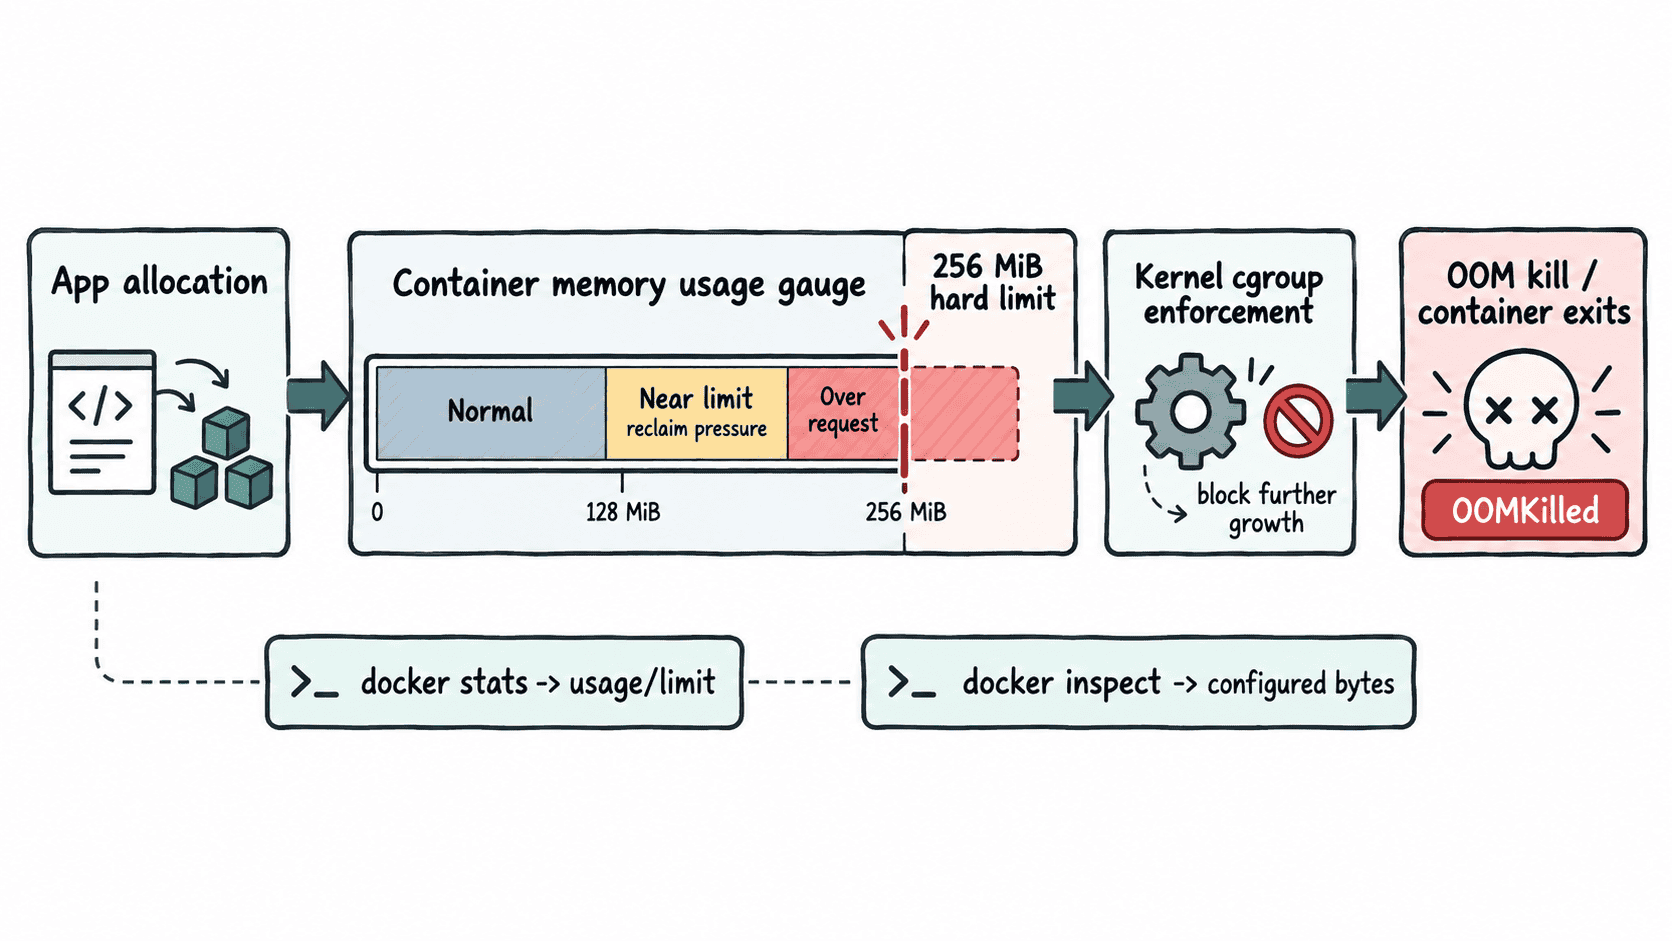
为了直接观察超过限制后的状态,可以让一个测试容器尝试申请明显大于上限的内存。这个实验只应在测试环境执行。
docker run --name mem-oom --memory 64m python:3.13-alpine python -c "chunks=[]; [chunks.append(bytearray(8 * 1024 * 1024)) for _ in range(32)]"
docker inspect --format 'OOMKilled={{.State.OOMKilled}} ExitCode={{.State.ExitCode}}' mem-oom
docker rm mem-oom
预期输出(常见 Linux Docker Engine 环境):
OOMKilled=true ExitCode=137
mem-oom
如果运行环境的内核、cgroup 或 Docker Desktop 虚拟机配置不同,终止细节可能有所差异;判断时应以 docker inspect 的实际状态为准,而不是只依赖终端里是否出现 Killed 字样。
上限不是越小越安全
内存上限过大,无法有效隔离异常容器;上限过小,则正常峰值也可能被当成异常处理。设置前应先观察稳定负载下的使用量,再覆盖业务峰值、缓存增长和运行时额外开销,并留出合理余量。
例如应用平时使用约 140 MiB、压测峰值接近 210 MiB,就不应仅因为“平时够用”把上限设成 160 MiB。更合适的做法是先依据压测与历史监控选择上限,再持续观察 MEM %、容器退出次数和 OOM 记录。
完成限制后,验证标准应同时包含“配置值正确”和“业务在峰值下仍稳定”。只有这两点都满足,内存上限才真正起到了隔离风险而不是制造新故障的作用。