
容器与云原生 / 系统课时
Bind Mount 适合什么场景
Bind Mount 适合什么场景
有些文件并不希望交给 Docker 管理,而是必须保留在宿主机的明确路径中,例如开发源码、Nginx 配置或需要直接编辑的数据目录。Bind Mount 可以把宿主机现有路径直接映射到容器,让两边看到同一份文件内容。
学习目标
- 理解 Bind Mount 中宿主机路径与容器路径的映射关系
- 能使用
--mount挂载宿主机目录并验证文件变化 - 能根据数据归属选择 Bind Mount 或 Docker Volume
Bind Mount 的数据由谁管理
Bind Mount 的源不是 Docker 创建的独立存储,而是宿主机上的某个文件或目录。例如把 $PWD/demo-bind/config 挂载到容器的 /config 后,容器访问 /config/app.conf,实际读取的就是宿主机目录中的文件。
这意味着宿主机路径是数据的直接来源。你可以使用编辑器、Git、备份脚本或系统工具操作这些文件,而不必先进入容器。
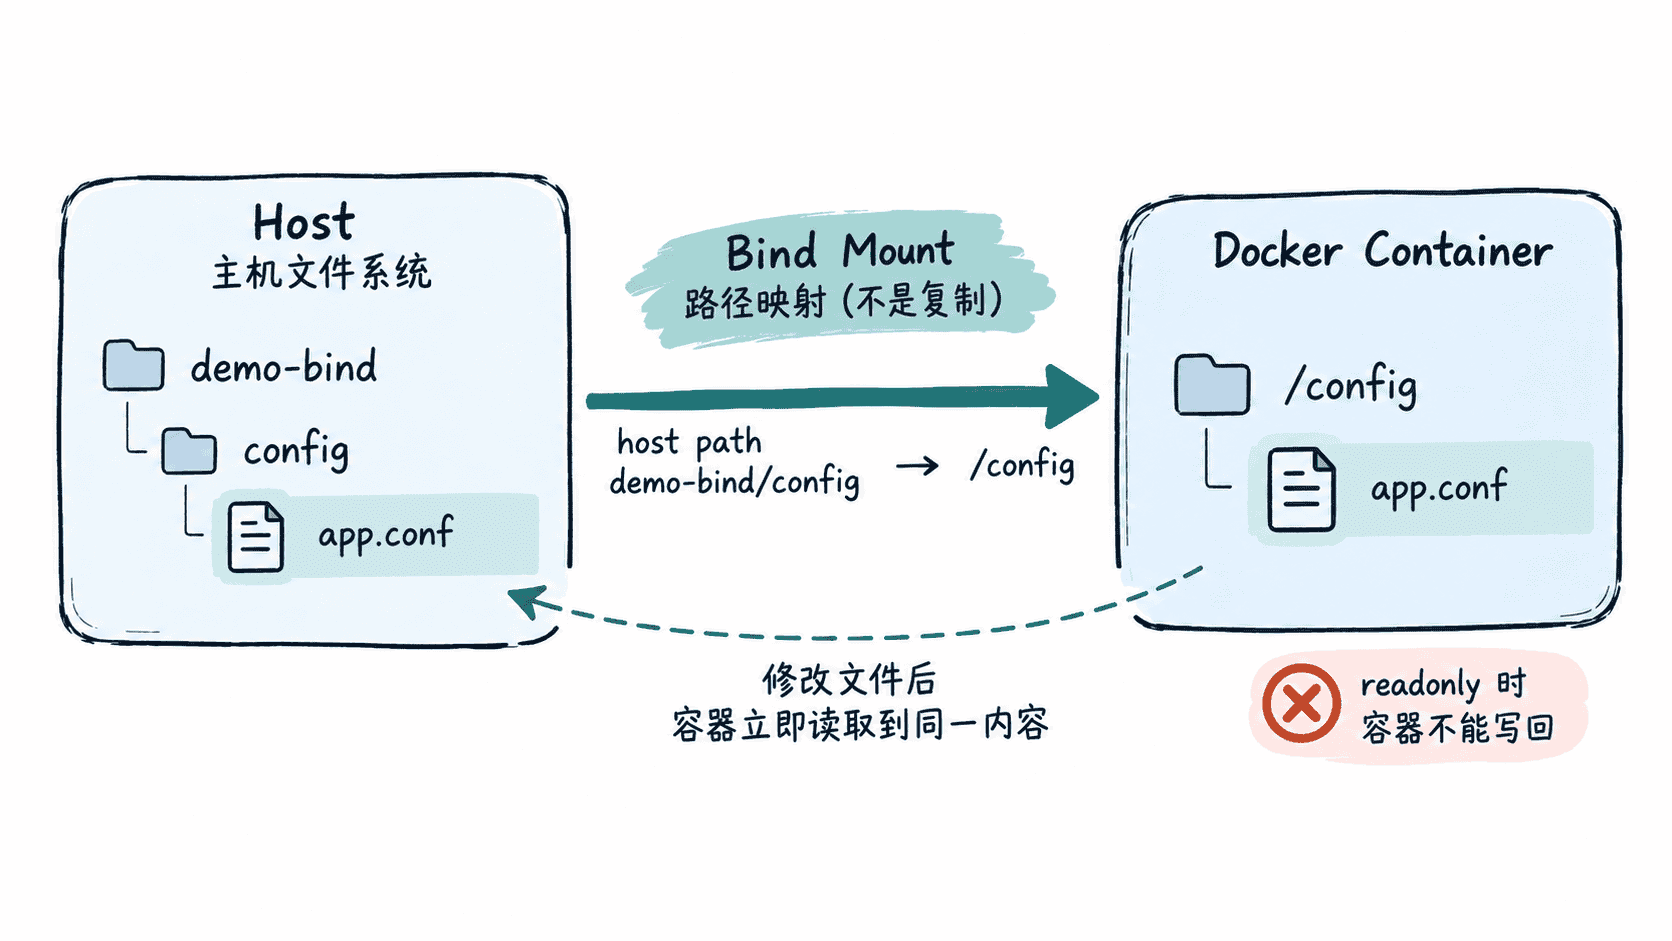
挂载宿主机配置目录
下面的 Bash 示例创建一个宿主机配置文件,以只读方式挂载进临时容器。修改宿主机文件后再次启动容器,可以直接看到新内容。
mkdir -p demo-bind/config
printf 'mode=dev\n' > demo-bind/config/app.conf
docker run --rm --mount "type=bind,src=$PWD/demo-bind/config,dst=/config,readonly" alpine:3.20 cat /config/app.conf
printf 'mode=prod\n' > demo-bind/config/app.conf
docker run --rm --mount "type=bind,src=$PWD/demo-bind/config,dst=/config,readonly" alpine:3.20 cat /config/app.conf
预期输出
mode=dev
mode=prod
如果本地尚未存在 alpine:3.20,第一次运行可能额外显示镜像拉取信息。示例中的 readonly 表示容器只能读取挂载目录,适合配置文件这类不希望容器修改的内容。
使用 --mount type=bind 时,源路径必须存在;路径写错通常会直接导致容器创建失败。Windows 或 Docker Desktop 环境中的宿主机路径表示方式可能不同,应使用当前终端能够正确解析并允许 Docker 访问的绝对路径。
什么场景更适合 Bind Mount
Bind Mount 最适合宿主机本来就需要直接管理文件的场景。常见例子包括开发时把源码目录挂进容器实现即时刷新,把版本控制中的配置文件只读挂入服务,或者让容器处理宿主机已有的数据目录。
它同时带来了更强的环境耦合。如果配置写死为 /srv/app/config,换一台机器后该目录必须同样存在,否则容器无法按原方式启动。宿主机权限也会直接影响容器能否读写挂载内容。
另一个容易忽略的问题是挂载会覆盖容器目标路径原本可见的内容。假如镜像中 /config 已经有默认文件,再把宿主机目录挂载到 /config,容器运行期间看到的是挂载进来的宿主机目录,而不是镜像原有文件。
Bind Mount 与 Volume 怎么选
| 判断点 | Bind Mount | Volume |
|---|---|---|
| 数据位置 | 用户指定宿主机路径 | 由 Docker 管理 |
| 是否需要宿主机直接编辑 | 很适合 | 通常不需要 |
| 对宿主机目录结构的依赖 | 较强 | 较弱 |
| 常见用途 | 源码、配置、已有目录 | 数据库数据、应用持久数据 |
| 容器重建后是否可继续使用 | 可以,只要源路径仍存在 | 可以,只要 Volume 未删除 |
因此,选择的关键不是哪一种挂载方式更高级,而是谁应该拥有这份数据。需要开发者或系统工具直接管理的文件通常适合 Bind Mount;只要求容器之间长期复用、希望由 Docker 统一管理的数据通常更适合 Volume。