
容器与云原生 / 系统课时
为什么镜像不应该写死环境配置
为什么镜像不应该写死环境配置
如果把数据库地址、环境名称或业务开关直接写进镜像,开发、测试、生产就必须分别构建镜像,既难追踪差异,也增加发布风险。本课用同一镜像的多次运行说明为什么应把环境差异推迟到容器启动时注入。
学习目标
- 区分镜像内容和运行环境配置的职责
- 理解同一镜像在不同环境复用的价值
- 能用运行参数验证配置注入效果
镜像负责稳定内容,环境负责差异
镜像适合保存应用代码、运行时、依赖和不随部署环境变化的默认文件。数据库主机、外部服务地址、环境名称、日志级别、功能开关等值通常会随环境变化,更适合在创建容器时提供。
如果把这些值写进 Dockerfile、应用配置文件并重新构建镜像,那么开发镜像、测试镜像和生产镜像实际上变成了不同制品。一次测试通过,只能证明“测试环境那一份镜像”通过,不能完全证明生产将运行相同内容。
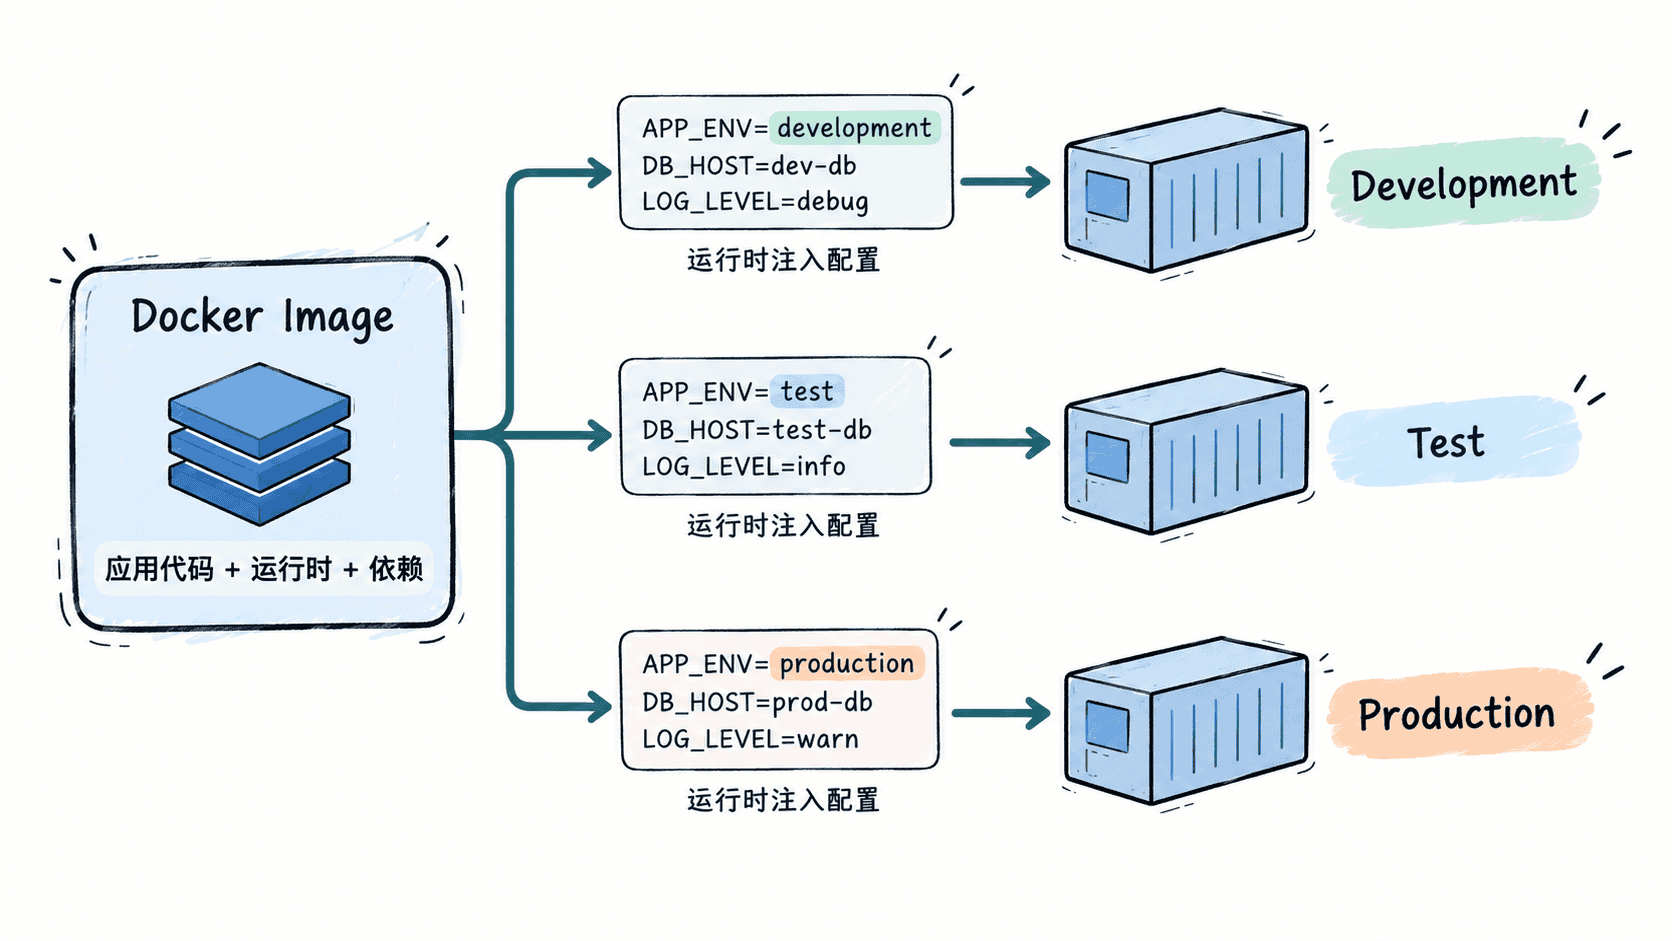
这样做的关键不是“所有环境配置都相同”,而是应用制品相同、运行参数不同。镜像可以从测试阶段直接晋升到生产阶段,发布时只更换环境配置,制品来源和回滚对象都更清晰。
用同一镜像验证运行时注入
下面两次启动都使用 alpine:3.20,只改变 APP_ENV。若本机尚无该镜像,第一次执行可能先出现镜像拉取日志。
bash
docker run --rm -e APP_ENV=development alpine:3.20 sh -c 'printf "APP_ENV=%s\n" "$APP_ENV"'
docker run --rm -e APP_ENV=production alpine:3.20 sh -c 'printf "APP_ENV=%s\n" "$APP_ENV"'
预期输出
text
APP_ENV=development
APP_ENV=production
两次容器的文件系统来源相同,但进程看到的 APP_ENV 不同。真实应用也应遵循这个边界:镜像提供可运行程序,容器启动参数决定当前环境需要的配置值。
哪些内容不要烘焙进镜像
环境名称、服务端点、日志级别和可按环境变化的业务开关通常应外置。密码、令牌、私钥也不应写入镜像层;即使使用环境变量传入,值仍可能通过容器检查接口被看到,因此生产环境应结合平台提供的 Secret 或专用密钥管理机制。
可以保留“对所有环境都合理”的安全默认值,但不要让生产部署依赖重新构建镜像才能修改配置。这样才能真正做到一次构建、多环境复用,并让测试、发布和回滚围绕同一个镜像制品进行。
按自己的节奏,确认真正理解。