
容器与云原生 / 系统课时
容器隔离是不是绝对安全
容器隔离是不是绝对安全
容器能把进程、文件系统视图、网络等运行环境隔开,但它并不是一台拥有独立内核的虚拟机。理解“隔离边界在哪里、哪些配置会削弱边界”,才能正确判断容器能防什么,以及哪些高风险场景需要额外保护。
学习目标
- 理解 Namespace、cgroup 与共享宿主机内核之间的关系
- 识别可能扩大容器逃逸或越权影响面的高风险配置
- 建立容器安全应采用多层防护而非依赖单一隔离机制的认识
容器隔离到底隔离了什么
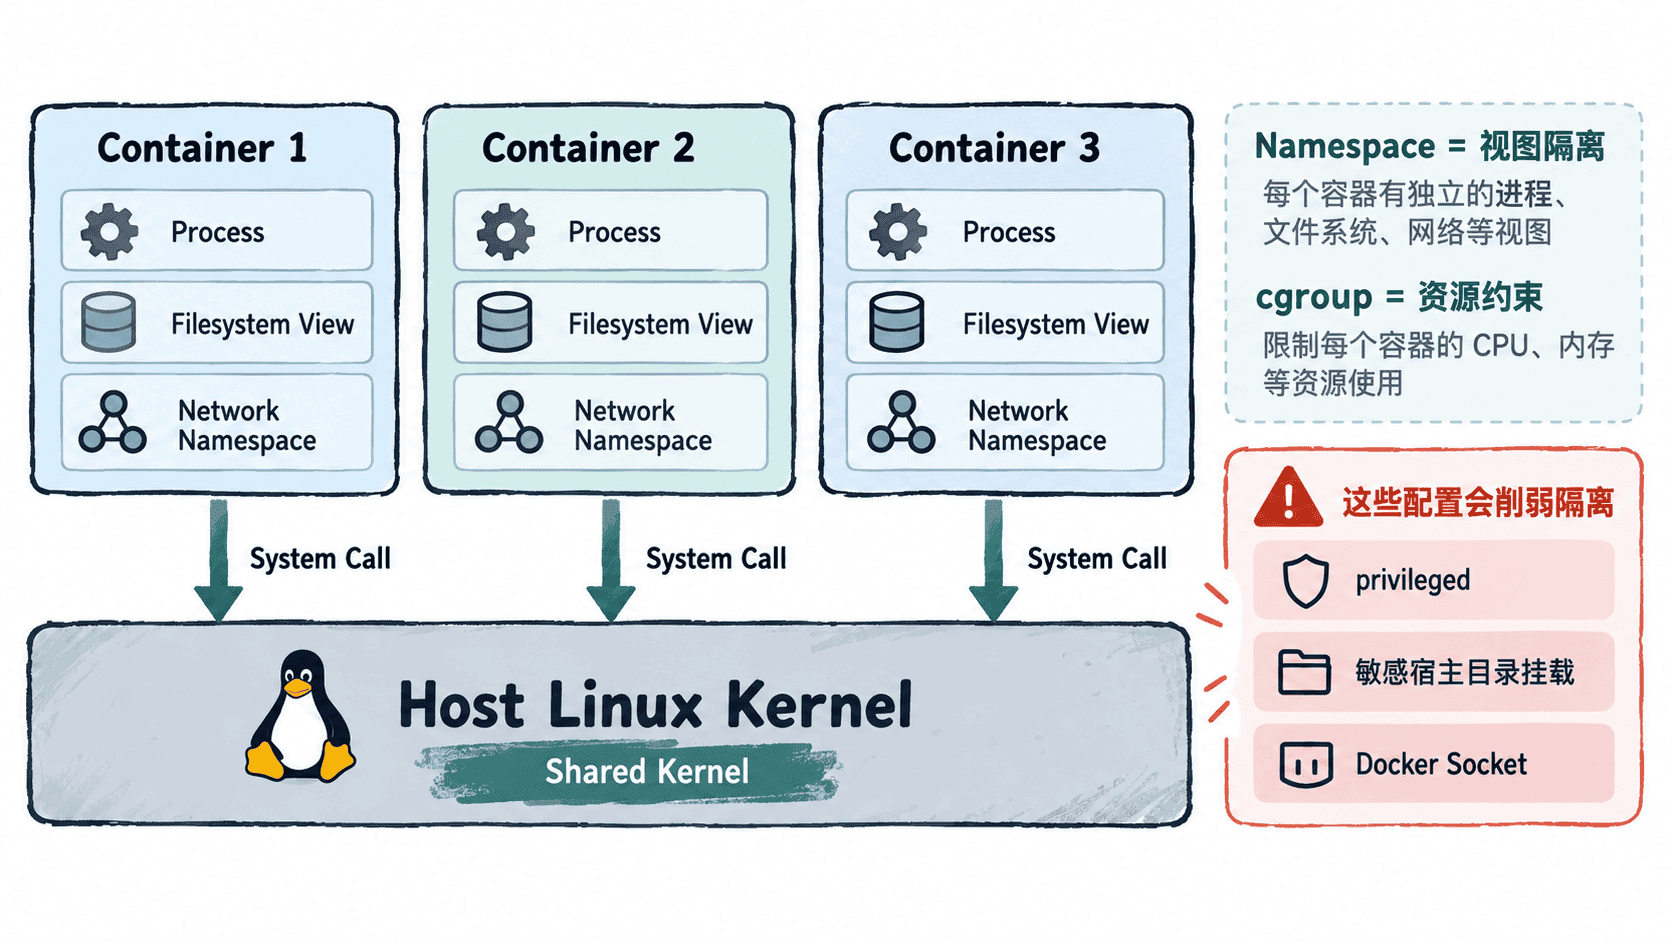
Linux 容器的核心不是“再启动一个操作系统”,而是让一组宿主机进程看到受限制的运行环境。Namespace 负责隔离进程编号、网络、挂载点、主机名等视图,cgroup 负责限制和统计 CPU、内存等资源。
这些机制能形成很实用的进程边界,但容器中的程序最终仍通过系统调用进入同一个宿主机 Linux 内核。不同容器通常有各自的用户空间,却不是各自拥有一套内核。
为什么共享内核意味着边界不是绝对的
只要应用需要运行,它就必须调用内核提供的能力。若宿主机内核、容器运行时或相关安全机制存在可被利用的漏洞,攻击者就可能尝试突破原本的 Namespace 边界。因此,容器隔离应被理解为重要的安全边界,而不是能够承受任何恶意代码的绝对沙箱。
风险还取决于容器获得了多少权限。Docker 默认会移除一部分 Linux capabilities,并应用默认 seccomp 等限制,这比直接运行不受约束的宿主机进程更安全;但这些保护仍可能被运行参数主动削弱。
哪些配置会显著削弱隔离
以下配置需要特别谨慎,因为它们会扩大容器能够影响宿主机或其他工作负载的范围:
- 使用
--privileged,会授予远高于普通容器的设备和内核能力访问权限。 - 把
/var/run/docker.sock挂进容器,使容器中的程序可以直接控制 Docker daemon,通常等价于获得极高的宿主机控制能力。 - 挂载宿主机敏感目录并赋予写权限,例如系统配置、运行时目录或其他应用数据目录。
- 通过
--cap-add恢复并非业务必需的高权限 capability。 - 共享宿主机 PID、网络等 Namespace,使原本隔离的系统视图被主动打通。
这些参数并非一律不能使用,但都应有明确目的,并把授权范围压缩到业务真正需要的最小集合。
运维中应该怎样降低风险
容器安全更适合采用多层防护。长期运行的业务进程优先使用非 root 用户,只保留必要的 capabilities;能只读的文件系统和挂载点尽量只读;不需要提权的进程可配合 no-new-privileges;同时保留 Docker 默认的 seccomp,并根据平台使用 AppArmor 或 SELinux 等强制访问控制。
宿主机本身同样需要及时更新内核和容器运行时,因为所有容器最终依赖这层基础。对于运行来源不可信代码、多租户强隔离或需要更高安全等级的场景,还应评估虚拟机、微虚拟机或其他提供独立内核边界的方案。
容器提供的是非常有价值但有边界的隔离能力。安全运维的关键不是假设“进了容器就安全”,而是持续减少容器能够接触的内核能力、宿主资源和管理接口,让任何单点失守后的影响范围尽可能小。