
容器与云原生 / 系统课时
镜像来源为什么需要可信
镜像来源为什么需要可信
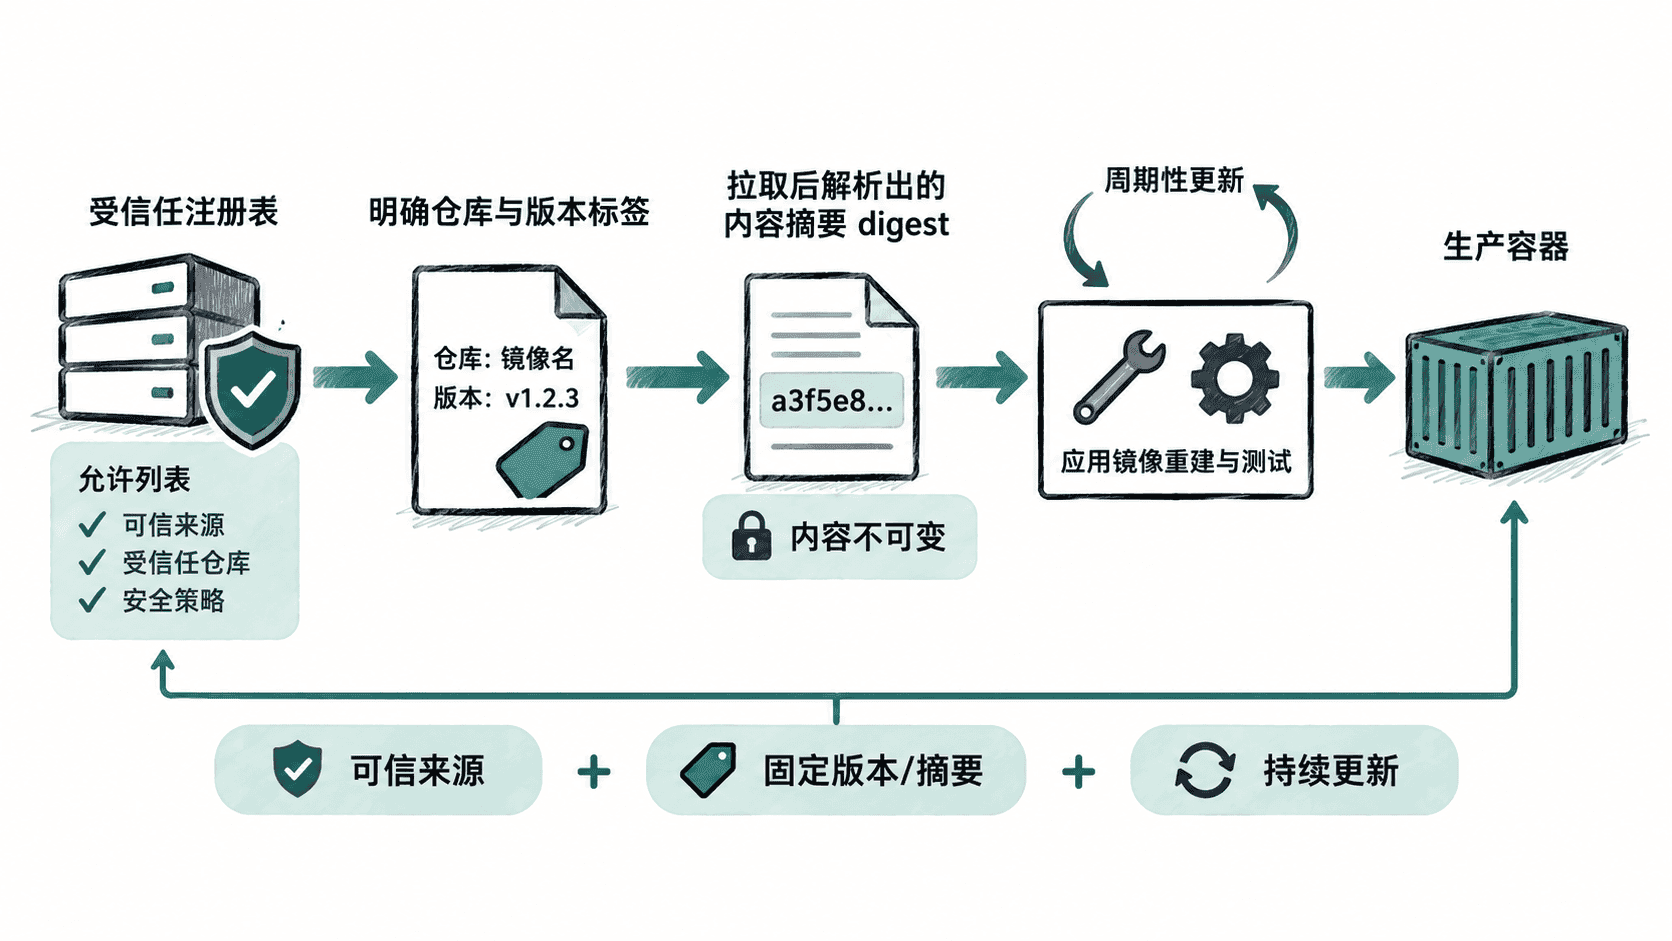
镜像一旦进入生产环境,就等于把其中的程序、系统库和启动脚本一起带入运行边界。本节要建立三个可执行习惯:只从明确来源拉取镜像、固定可审计的版本或摘要,并把基础镜像更新纳入周期性重建流程。
学习目标
- 解释“镜像能拉取”与“镜像来源可信”的区别
- 使用完整镜像名和内容摘要确认实际拉取对象
- 建立固定来源、明确版本和定期更新基础镜像的习惯
可信首先意味着来源可识别
镜像名不是一个安全结论。busybox:1.36.1 只给出了仓库名和标签,省略注册表时还依赖 Docker 的默认解析规则。运维配置更适合写成 docker.io/library/busybox:1.36.1,这样审核时能直接看出镜像来自哪个注册表、哪个仓库和哪个版本标签。
来源可信还包括发布与维护链路可信:团队应明确允许使用的官方仓库或内部注册表,不从临时教程、陌生个人仓库或来源无法追溯的镜像直接进入生产。即使镜像当前可以正常启动,也不能据此判断其中没有过期组件、恶意文件或被替换的内容。
用摘要确认真正拉到的内容
标签便于人阅读,但标签本身可以被仓库重新指向其他内容;镜像摘要 sha256:... 对应具体内容,更适合做精确追踪。下面先从完整来源拉取一个明确版本,再查看 Docker 记录的仓库摘要。
IMAGE=docker.io/library/busybox:1.36.1
docker pull "$IMAGE" >/dev/null 2>&1
docker image inspect "$IMAGE" --format '{{index .RepoDigests 0}}'
预期输出
docker.io/library/busybox@sha256:<ID><ID> 会替换为实际摘要值。部署清单如果需要严格复现,可以记录并固定该摘要;如果只固定标签,则至少要保证标签明确且变更过程受控。摘要固定的代价是不会自动获得修复,因此“不可变”不能替代更新流程。
固定版本不是永远不升级
安全做法不是长期冻结某个旧镜像,而是把升级变成可控变更。基础镜像发布新安全版本后,应在测试环境重新拉取、重建应用镜像、执行自动化测试和漏洞检查,再更新生产引用。这样既避免 latest 在未知时间改变,也避免因为长期不动而积累已修复漏洞。
运维时重点检查什么
检查镜像配置时,优先确认三件事:注册表和仓库是否在允许范围内;标签是否是明确版本而不是宽泛的 latest;生产发布是否能追溯到具体摘要和构建记录。对基础镜像则额外确认最近一次重建时间,避免“镜像来源可信,但内容多年没有更新”。
一个可执行的原则是:来源要固定,版本要明确,内容要可追溯,更新要有节奏。这样镜像进入运行环境前就有清晰的信任边界,而不是等容器出问题后再追查它究竟从哪里来。