
容器与云原生 / 系统课时
挂载目录没有数据怎么排查
挂载目录没有数据怎么排查
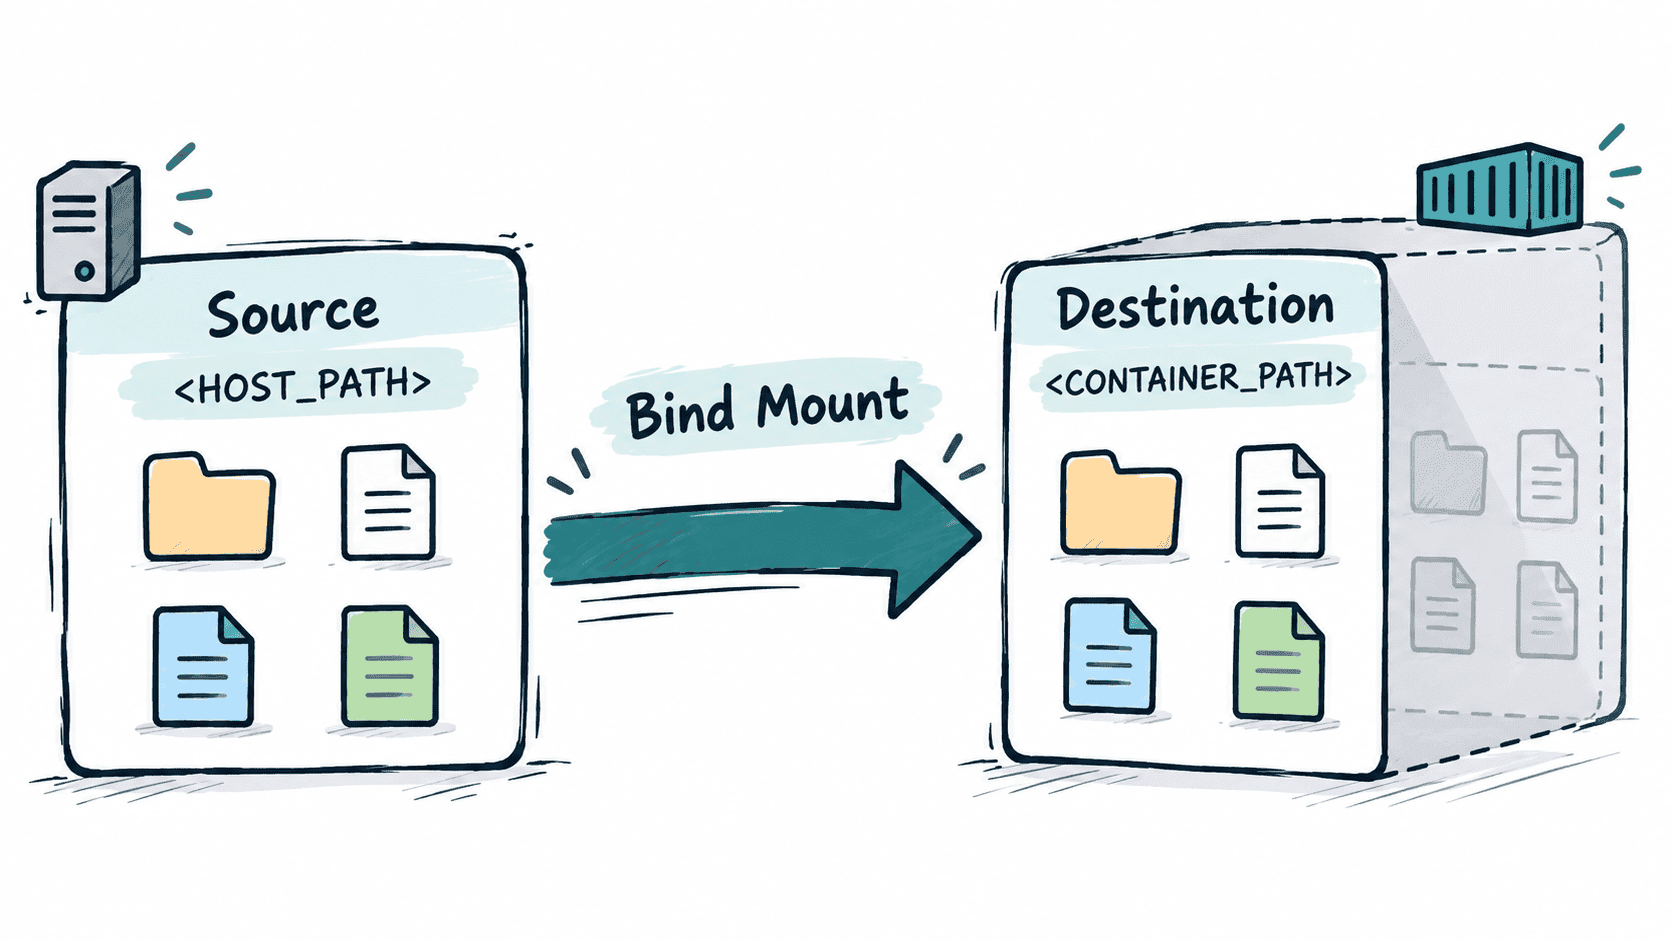
容器里的挂载目录为空、宿主机目录也没有预期文件时,最常见原因并不是“Docker 丢数据”,而是挂载源路径错误、权限不足,或 bind mount 把镜像中原本存在的文件覆盖了。按挂载关系从外到内检查最有效。
学习目标
- 从容器实际 Mount 配置确认宿主机源路径和容器目标路径
- 判断空目录是路径错误、权限问题还是挂载覆盖导致
- 用宿主机与容器两侧的检查结果验证修复是否生效
先确认 Docker 实际挂载了什么
不要只看启动命令或 Compose 文件,因为正在运行的容器可能已经不是当前配置创建的。先以容器的实际 Mounts 为准,确认挂载类型、源路径和目标路径。
docker inspect -f '{{range .Mounts}}{{printf "%s -> %s (%s)\n" .Source .Destination .Type}}{{end}}' <ID>预期输出
<HOST_PATH> -> <CONTAINER_PATH> (bind)如果源路径不是你预期的 <HOST_PATH>,应先回到创建容器的命令或 Compose 配置修正路径,再重建容器。对 bind mount 而言,Docker 看到的是宿主机解析后的真实路径,而不是你脑中认为的项目目录。
同时检查宿主机和容器两侧
先在宿主机确认目录是否存在、是否真的有文件,以及运行 Docker 的用户是否能访问。
ls -ld <HOST_PATH>
ls -la <HOST_PATH>
预期输出
drwxr-xr-x ... <HOST_PATH>
<FILES_OR_EMPTY_DIRECTORY>
实际所有者、权限位和文件名会不同。如果 <HOST_PATH> 本身就是空目录,那么容器看到空目录通常是正常结果。
再检查容器内目标目录。下面假设镜像中存在 sh;如果是 distroless 镜像,应改用应用自身日志或临时调试容器。
docker exec <ID> sh -c 'id; ls -ld <CONTAINER_PATH>; ls -la <CONTAINER_PATH>'预期输出
uid=<UID>(<USER>) gid=<GID>(<GROUP>) groups=<GROUPS>
drwx... <CONTAINER_PATH>
<FILES_OR_EMPTY_DIRECTORY>
这里重点比较容器进程的 UID/GID 与宿主机目录权限。目录可以被挂载成功,但应用仍可能因为没有读写权限而无法创建文件。
判断是否把镜像原始文件覆盖了
Bind mount 挂到容器中的某个目录后,该目录原本来自镜像层的内容会被挂载内容遮住。它们没有被删除,只是在这个容器里不可见。因此“挂载后文件没了”可能正是挂载本身的效果。
先取得容器使用的镜像,再启动一个不带该挂载的临时容器查看镜像原始目录。下面同样要求镜像内存在 sh。
IMAGE=$(docker inspect -f '{{.Config.Image}}' <ID>)
docker run --rm "$IMAGE" sh -c 'ls -la <CONTAINER_PATH>'
预期输出
<IMAGE_ORIGINAL_FILES>如果临时容器里有文件,而当前运行容器里没有,就说明挂载覆盖了镜像目录。修复方式通常不是复制更多文件进去,而是改挂载目标,只挂需要外部化的子目录或单个配置文件。
修复权限后再次验证
权限问题要根据业务需要处理,不能为了省事直接把目录设成 777。如果应用以固定 <UID>:<GID> 运行,可让宿主机目录归属匹配的用户组,再给予最小必要权限。
sudo chown -R <UID>:<GID> <HOST_PATH>
sudo chmod -R u+rwX,g+rwX <HOST_PATH>
预期输出
无输出,命令成功退出。权限调整完成后,再次执行宿主机 ls -la 和容器内 ls -la,然后让应用创建一条测试数据。若文件能在容器与宿主机两侧同时看到,说明挂载路径和权限已经生效。
排查时不要混淆 Volume 与 Bind Mount
bind 的 Source 是宿主机真实路径;volume 的数据由 Docker 管理,通常位于 Docker 数据目录下,不应直接按普通项目目录排查。可以先用 docker inspect 的 Type 判断,再决定后续工具。
当挂载目录没有数据时,固定按“实际 Mount 配置 → 宿主机源目录 → 容器目标目录 → UID/GID 权限 → 是否覆盖镜像内容”的顺序检查,通常能在不破坏现有数据的前提下找到根因。