
容器与云原生 / 系统课时
挂载 Docker Socket 有什么风险
挂载 Docker Socket 有什么风险
把 /var/run/docker.sock 挂进容器后,容器内程序就可能直接调用宿主机 Docker Daemon。它得到的并不只是“查看容器列表”的能力,而可能是创建、停止、删除其他容器以及配置挂载等管理权限,因此这个挂载应被视为高权限入口。
学习目标
- 理解 Docker Socket、Docker Daemon 与宿主机之间的控制关系
- 能检查现有容器是否挂载了 Docker Socket
- 能判断哪些场景不应直接暴露 Docker Daemon 接口
Socket 为什么不是普通文件挂载
Docker CLI 本身通常不直接负责创建容器,而是把请求发送给 Docker Daemon。在 Linux 默认配置中,本机客户端经常通过 Unix Socket /var/run/docker.sock 与 Daemon 通信。
当某个容器也能访问这个 Socket 时,容器里的进程便跨过了原有容器边界,可以把请求交给宿主机上的 Docker Daemon 执行。Daemon 拥有什么管理能力,这个客户端通常就可能间接调用其中相当一部分。
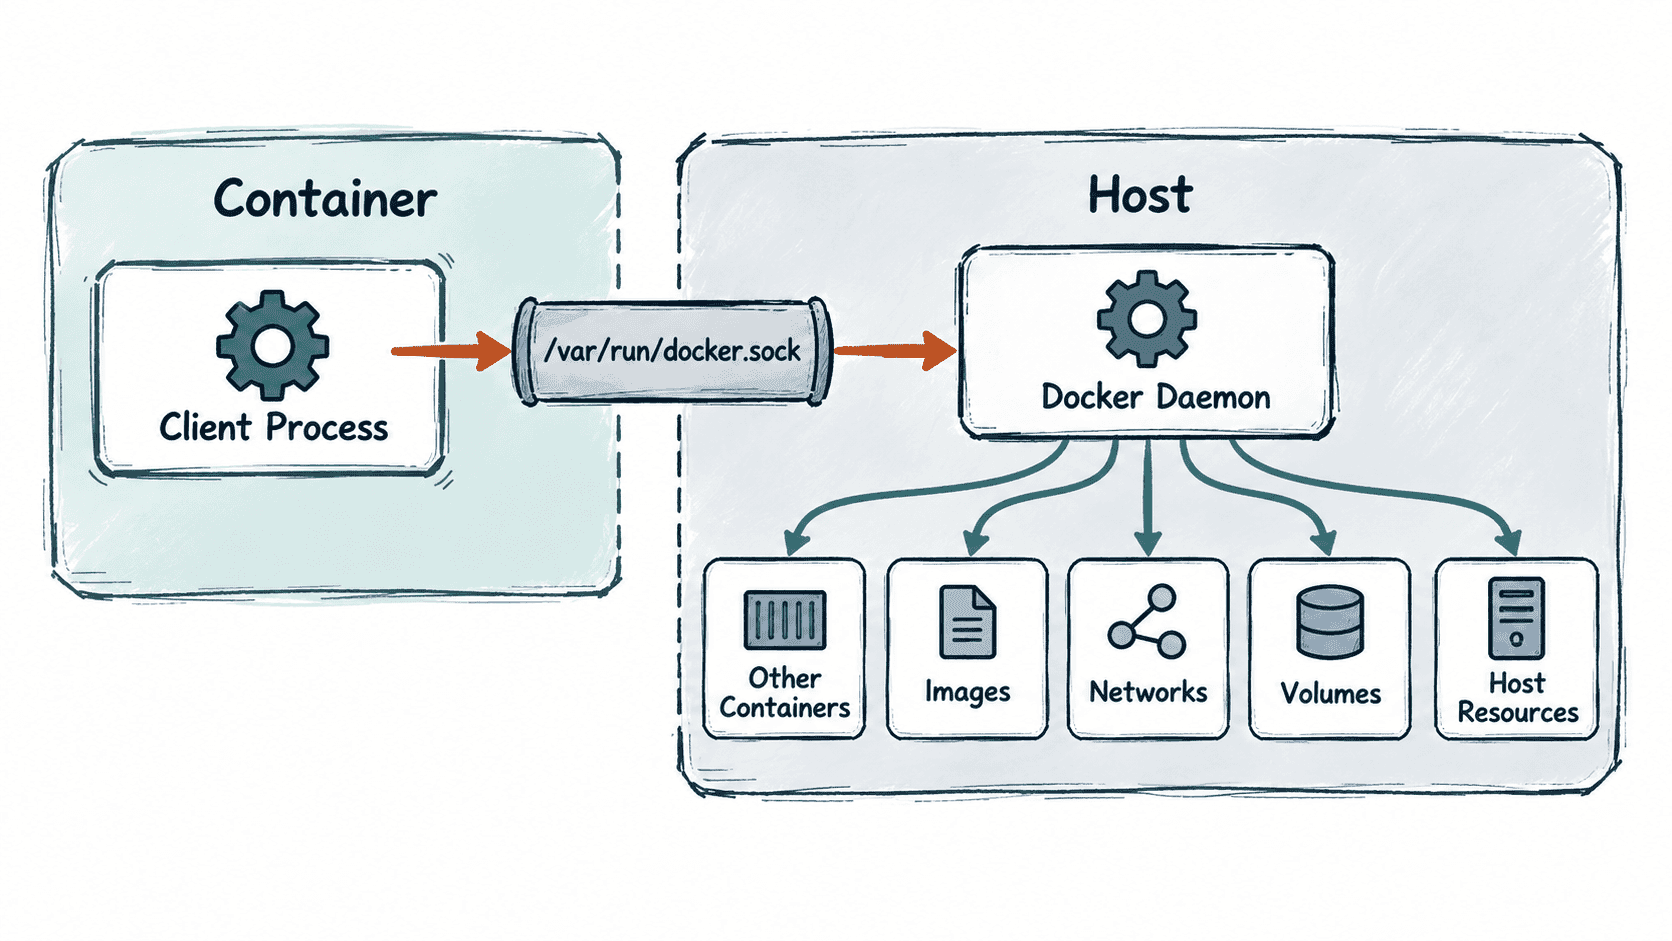
因此,风险重点不在 Socket 文件本身,而在它连接的是一个拥有宿主机容器管理权限的服务端。即使业务容器内部不是 root,只要进程有权限访问该 Socket,仍需要按 Docker API 所能执行的操作评估风险。
如何检查现有容器
可以检查容器的挂载列表,确认宿主机的 Docker Socket 是否被映射进去:
docker inspect --format '{{range .Mounts}}{{println .Source "->" .Destination}}{{end}}' <ID>预期输出
/var/run/docker.sock -> /var/run/docker.sock如果结果中出现这条映射,说明该容器能够看到宿主机 Docker Socket。<ID> 可以替换为实际容器 ID 或名称;如果容器还有其他挂载,输出会包含更多行。
还可以先查看正在运行的容器,再逐个检查需要审计的对象:
docker ps --format '{{.ID}} {{.Names}}'预期输出
<ID> <NAME>容器 ID 和名称属于动态值,实际输出会不同。
为什么只读挂载不能等同于只读 API
有些配置会把 Socket 以 :ro 形式绑定挂载,但这不能被理解为“Docker API 自动变成只读接口”。文件系统层面的只读挂载与客户端通过 Unix Socket 发送什么 API 请求不是同一层控制机制,因此不能仅凭 :ro 就认为风险已经消除。
更安全的设计思路
首先应判断业务是否真的需要直接控制 Docker。如果只是获取应用状态、发布任务或采集指标,通常可以设计一个权限更窄的接口,由宿主侧受控组件执行必要操作,而不是把完整 Docker Socket 交给业务容器。
必须访问 Docker API 时,应继续缩小信任面:限制能够运行该容器的人员,固定和审查镜像来源,控制容器内进程权限,并考虑使用专门的代理层只开放明确需要的 API。使用远程 Docker API 时同样需要身份认证、加密和访问控制,不能把未保护的 Daemon 端点直接暴露到网络。
检查 Docker Socket 挂载的核心原则很简单:一旦容器能够向宿主机 Docker Daemon 发出管理请求,就不能再把它视为普通低权限业务容器,应按照接近宿主机管理权限的风险等级进行审计和隔离。