
容器与云原生 / 系统课时
Bridge 网络是怎样工作的
Bridge 网络是怎样工作的
Bridge 网络解决的是同一台 Docker 主机上多个容器如何互通、如何访问外部网络的问题。理解默认 Bridge 与自定义 Bridge 的差异后,你就能判断容器为什么能访问彼此、为什么有时只能用 IP,以及端口映射究竟发生在哪一层。
学习目标
- 说清 Bridge 网络中容器、虚拟网卡与宿主机网桥之间的关系
- 区分默认
bridge与自定义 Bridge 的关键差异 - 用 Docker 命令创建、验证并清理一个自定义 Bridge 网络
Bridge 的核心结构
在 Linux 主机上,Bridge 网络本质上是在宿主机内创建一段二层虚拟网络。容器拥有自己的网络命名空间和 eth0,宿主机通过一对 veth 虚拟网卡把容器接到网桥上。容器访问外部网络时,流量再经过宿主机的路由与地址转换规则离开主机。
默认情况下,未显式指定网络的普通容器会接入 Docker 的默认 bridge 网络。自定义 Bridge 仍然使用相同的基本网络机制,但会额外提供更适合多容器应用的隔离和名称解析能力。
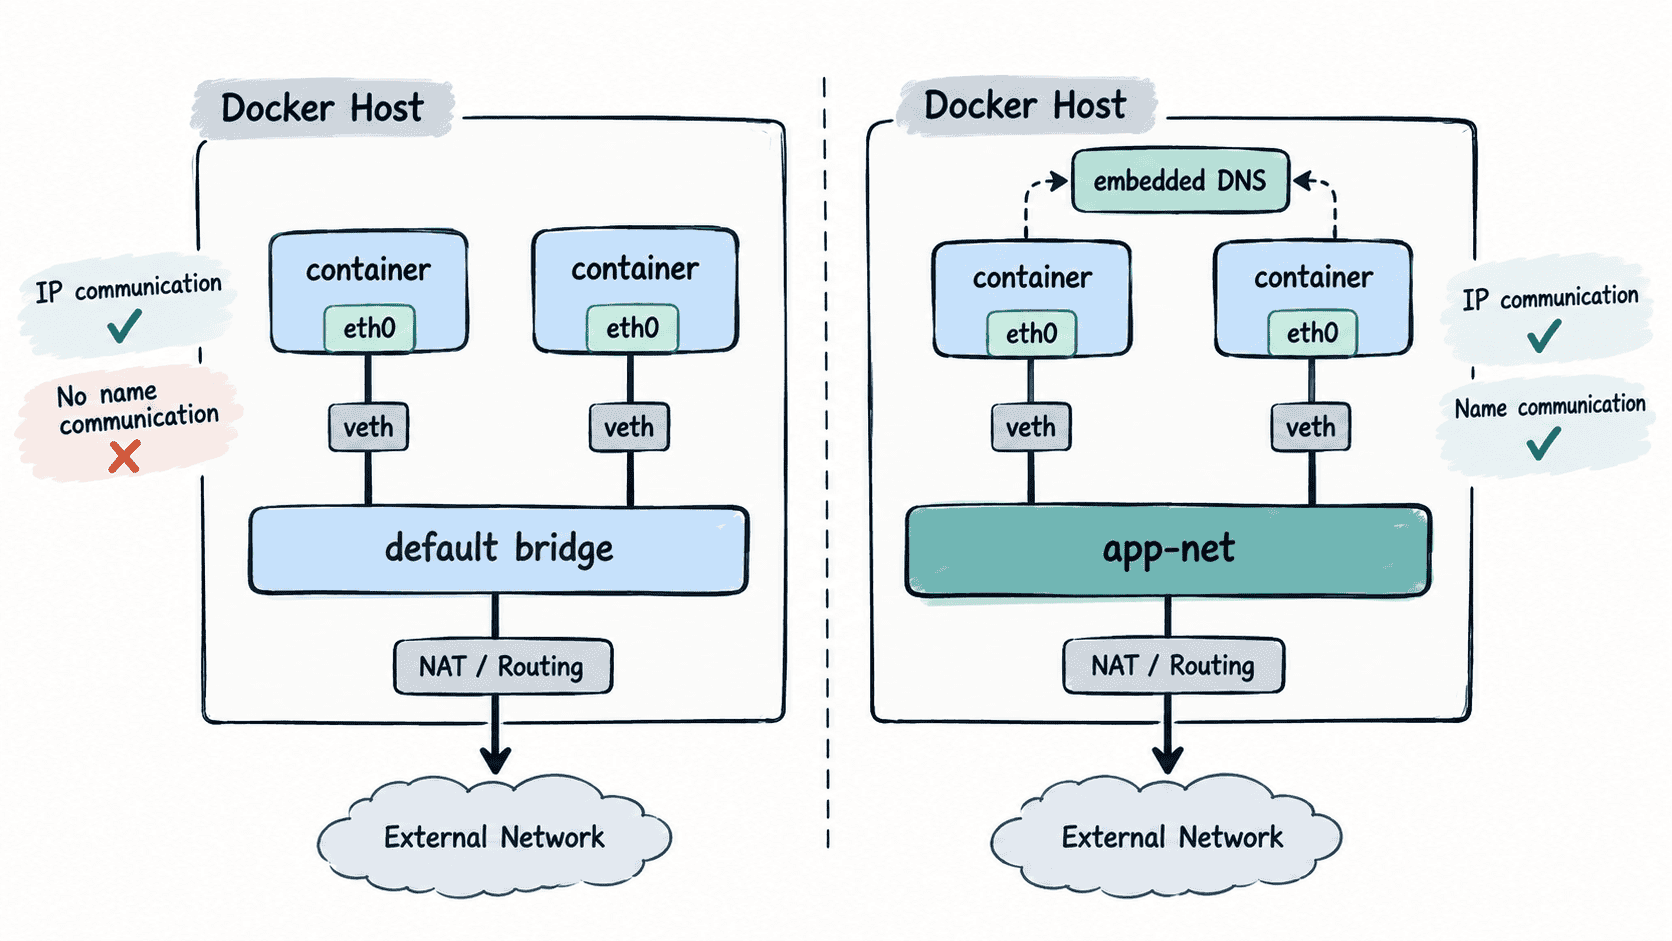
默认 Bridge 与自定义 Bridge 的差异
默认 bridge 适合临时、简单的单容器场景。多个容器虽然可以通过各自 IP 通信,但默认网络不提供用户自定义网络那样的自动名称解析,应用一旦把对方 IP 写进配置,就容易受到容器重建后地址变化的影响。
自定义 Bridge 更适合一组需要互相调用的服务。它为同一网络内的容器提供名称和网络别名解析,还能把不同应用放进不同网络,减少无关容器之间的可达性。容器需要跨网络通信时,应显式把它们连接到共同网络,而不是依赖宿主机端口绕行。
创建并验证自定义 Bridge
下面创建 app-net,把两个 BusyBox 容器接入该网络,再从 app2 通过名称访问 app1。示例最后会清理测试资源。
docker network create app-net >/dev/null
docker run -d --name app1 --network app-net busybox:1.36 sleep 3600 >/dev/null
docker run -d --name app2 --network app-net busybox:1.36 sleep 3600 >/dev/null

docker exec app2 ping -c 1 app1
docker network inspect app-net --format '{{range .Containers}}{{println .Name .IPv4Address}}{{end}}' | sort

docker rm -f app1 app2 >/dev/null
docker network rm app-net >/dev/null
预期输出
PING app1 (<IP>): 56 data bytes
64 bytes from <IP>: seq=0 ttl=64 time=<TIME> ms

--- app1 ping statistics ---
1 packets transmitted, 1 packets received, 0% packet loss
app1 <IP>/16
app2 <IP>/16<IP>、<TIME> 由当前主机和 Docker 地址分配结果决定,实际值可能不同。ping app1 能成功,说明自定义 Bridge 内的名称已经被解析到容器地址;docker network inspect 则能从宿主机侧确认两个容器确实挂在同一网络。
排查 Bridge 通信时先看什么
遇到“容器之间不通”时,先确认双方是否处于同一个用户自定义网络,再确认目标进程是否监听容器内正确端口。若名称无法解析,优先检查网络归属;若名称能解析但连接被拒绝,问题通常已经从网络发现转移到应用监听地址或端口。
Bridge 网络的关键不是“给容器分一个 IP”,而是提供一条受 Docker 管理的容器互联路径。实际运维中,优先使用自定义 Bridge,并让服务通过名称而不是动态 IP 建立依赖关系。