
容器与云原生 / 系统课时
-p 端口映射到底做了什么
-p 端口映射到底做了什么
docker run -p 解决的是“宿主机怎样把某个入口转交给容器里的服务”。真正可访问的前提有两个:宿主端口已经发布到目标容器端口,并且应用确实在容器内监听那个端口。把这两层分开理解,才能快速判断问题出在 Docker 还是应用自身。
学习目标
- 看懂
宿主端口:容器端口的方向,避免把两个数字写反。 - 理解发布端口后的流量路径,以及它与
EXPOSE的区别。 - 用最小命令验证宿主入口和容器服务是否已经连通。
-p 建立的是宿主入口
假设容器里的 Nginx 监听 80,但外部客户端并不能因为“容器里有 80 端口”就自动访问它。运行时使用 -p 8080:80,表示把宿主机的 8080 发布到该容器的 80:客户端访问宿主的 8080,Docker 再把连接转发到容器网络中的目标端口。
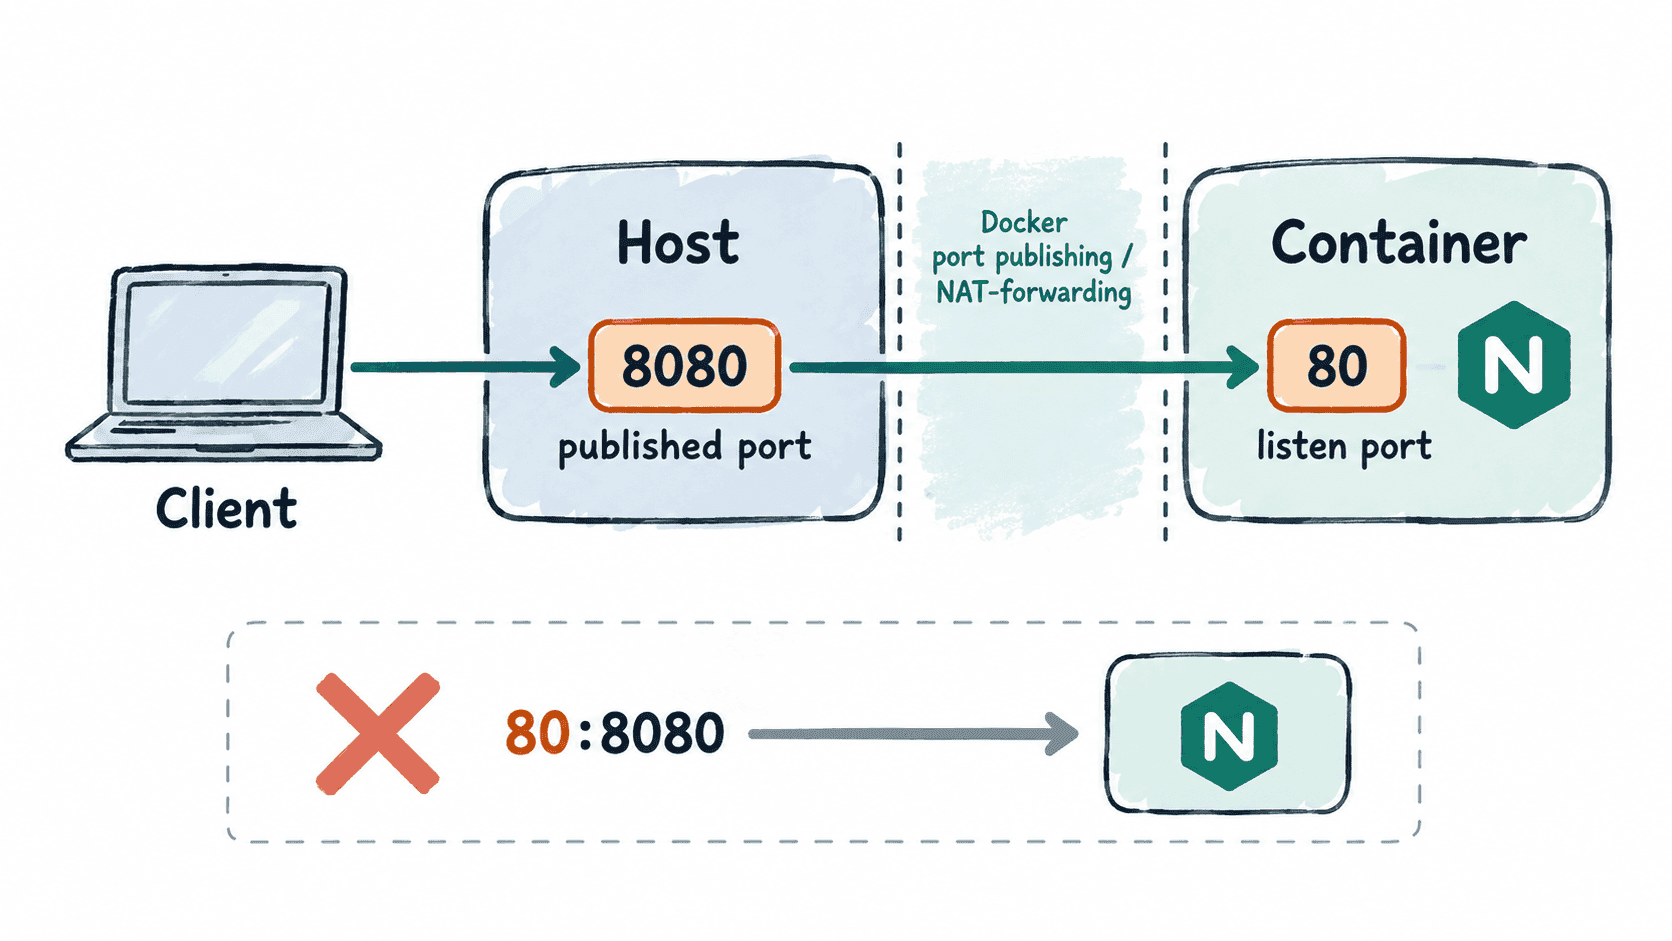
先运行一个可验证的容器:
docker run --rm -d --name web-demo -p 8080:80 nginx:alpine预期输出
<ID><ID> 是容器 ID,实际值每次不同。此时从宿主机访问发布端口:
curl -s -o /dev/null -w '%{http_code}\n' http://127.0.0.1:8080/预期输出
200这个 200 说明“宿主 8080 → 容器 80 → Nginx”整条路径已经可用。
两个端口各自属于谁
-p 8080:80 左边的 8080 属于宿主机,右边的 80 属于容器。外部客户端只需要知道宿主地址与已发布端口;容器内应用则只关心自己监听的端口。
如果写成 -p 80:8080,含义会变成“宿主 80 转发到容器 8080”。但默认 Nginx 并没有监听 8080,因此即使 Docker 成功创建映射,访问也不会得到预期页面。端口发布成功不等于目标应用一定可用。
EXPOSE 不等于发布端口
Dockerfile 里的 EXPOSE 80 主要表达“镜像中的服务预期使用 80 端口”的元数据与约定,它不会自动在宿主机创建可访问入口。真正把宿主端口发布出来的是运行时的 -p 或 Compose 中的 ports。
因此看到镜像声明了 EXPOSE 80,仍然要检查容器启动参数。可以直接查看当前容器的发布关系:
if docker port web-demo 80/tcp | grep -q ':8080$'; then echo mapping-ok; else echo mapping-missing; fi预期输出
mapping-ok这样不依赖 Docker 是否同时显示 IPv4 与 IPv6 地址,只验证容器 80/tcp 是否确实发布到了宿主 8080。
映射正常仍访问失败时怎么查
排查时按“入口、映射、容器服务”三层走,避免一上来就改防火墙。先确认宿主端口没有被别的进程占用,再确认 docker ps 或 docker port 中确实存在目标映射,最后确认应用在容器内监听的是右侧那个容器端口。
if docker ps --filter name=web-demo --format '{{.Ports}}' | grep -q '8080->80/tcp'; then echo publish-present; else echo publish-missing; fi预期输出
publish-present确认发布关系存在后,下一步就应检查容器内应用监听状态,而不是继续修改 -p。