
容器与云原生 / 系统课时
privileged 为什么要谨慎使用
privileged 为什么要谨慎使用
--privileged 能快速解决设备访问、内核能力或权限不足的问题,但它同时会撤掉容器运行时的多层限制。真正需要掌握的不是“它能不能解决报错”,而是它扩大了哪些权限,以及如何先用更小的授权满足需求。
学习目标
- 理解特权容器与普通容器在权限边界上的核心差异
- 能识别正在以 privileged 模式运行的容器
- 能优先使用 capability、设备映射等更小粒度的授权方式
privileged 改变了什么
普通容器虽然共享宿主机内核,但 Docker 会通过 Linux capabilities、设备访问控制、安全配置等机制限制进程能做什么。启用 privileged 后,这些限制会被显著放宽,容器能够访问更多宿主设备,并获得远高于普通容器的内核操作能力。
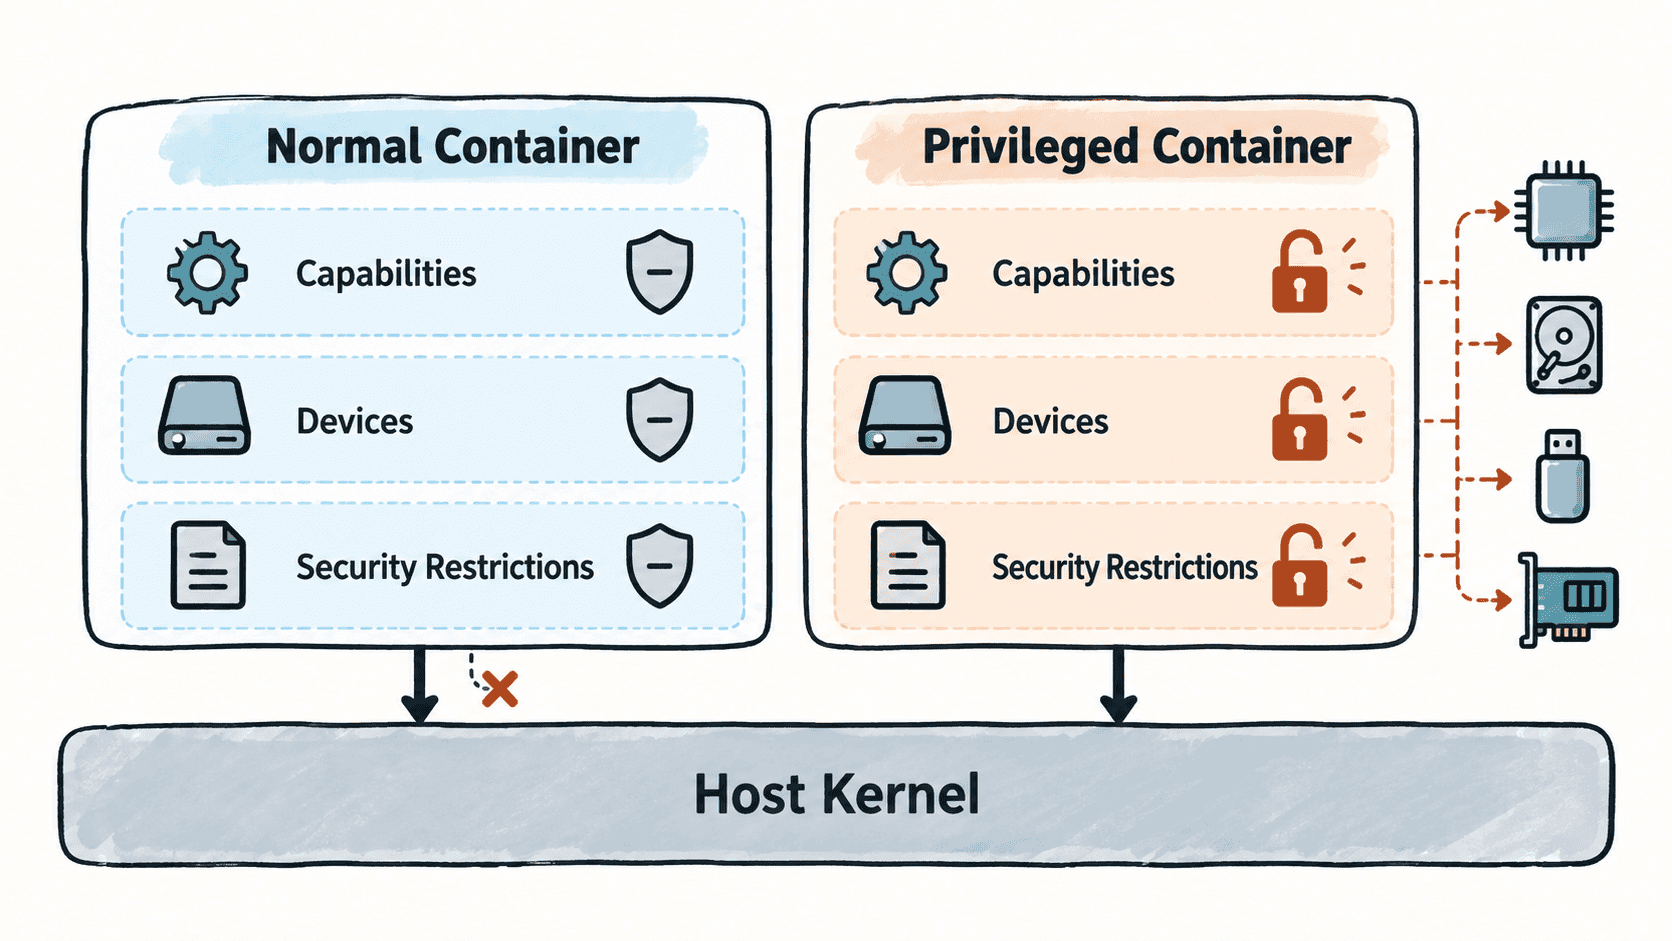
这也是为什么某个程序在普通容器中出现 Operation not permitted,加上 --privileged 后可能立即恢复:问题并不一定真正被修复,只是原本阻止操作的安全边界被大范围取消了。
如何检查容器是否处于特权模式
对于已经运行的容器,可以直接读取 Docker 保存的主机配置。下面的命令不会修改容器,只检查 Privileged 标志:
docker inspect --format '{{.HostConfig.Privileged}}' <ID>预期输出
false输出 false 表示未启用 privileged;如果得到 true,说明该容器运行时拥有特权模式。<ID> 可以替换为容器 ID 或容器名称,实际值可能不同。
批量巡检时还可以把名称和标志一起输出:
docker inspect --format '{{.Name}} privileged={{.HostConfig.Privileged}}' <ID>预期输出
/app privileged=false容器名称取决于实际环境,因此 /app 可能不同。
优先缩小授权范围
如果应用确实需要额外权限,应先确认它具体缺少什么,而不是直接开放所有权限。常见替代方向包括:
- 只需要某项 Linux capability 时,考虑针对性使用
--cap-add,并保留其他限制。 - 只需要访问某个宿主设备时,考虑通过
--device映射指定设备,而不是开放全部设备。 - 如果问题来自目录读写权限,应先处理 UID、GID、文件所有权或挂载权限。
- 如果软件本身要求操作内核模块、底层设备或容器运行时,应重新评估它是否适合放在普通业务容器中运行。
例如,排查网络管理类程序时,可以先确认文档是否只要求某个特定 capability,再决定是否授权。能力名称必须以应用和内核实际要求为准,不应靠不断追加权限试错。
哪些场景需要格外谨慎
特权模式偶尔会出现在底层系统工具、硬件管理、嵌套容器实验或某些基础设施组件中,但这类需求本身就意味着更高的宿主机影响范围。生产环境使用前至少要确认调用方可信、镜像来源可信、用途明确,并限制谁能修改或启动该容器。
尤其不要因为应用启动失败就长期保留临时加入的 --privileged。如果移除它后功能失效,应继续定位真正缺失的设备、capability 或文件权限,把授权缩小到业务实际需要的范围。