
容器与云原生 / 系统课时
删除容器为什么数据也没了
删除容器为什么数据也没了
容器里能正常创建文件,并不代表这些文件已经持久化。若数据只写进容器的可写层,它会跟随这个容器的生命周期;删除容器时,可写层也会被删除。要让数据库文件、上传文件或业务状态跨容器重建保留,应把数据放到 Volume 或 Bind Mount。
学习目标
- 理解镜像层、容器可写层与持久化存储的生命周期差异
- 能用命令验证“删除容器后可写层数据消失”
- 能判断哪些数据应迁移到 Volume 或 Bind Mount
数据究竟写到哪里
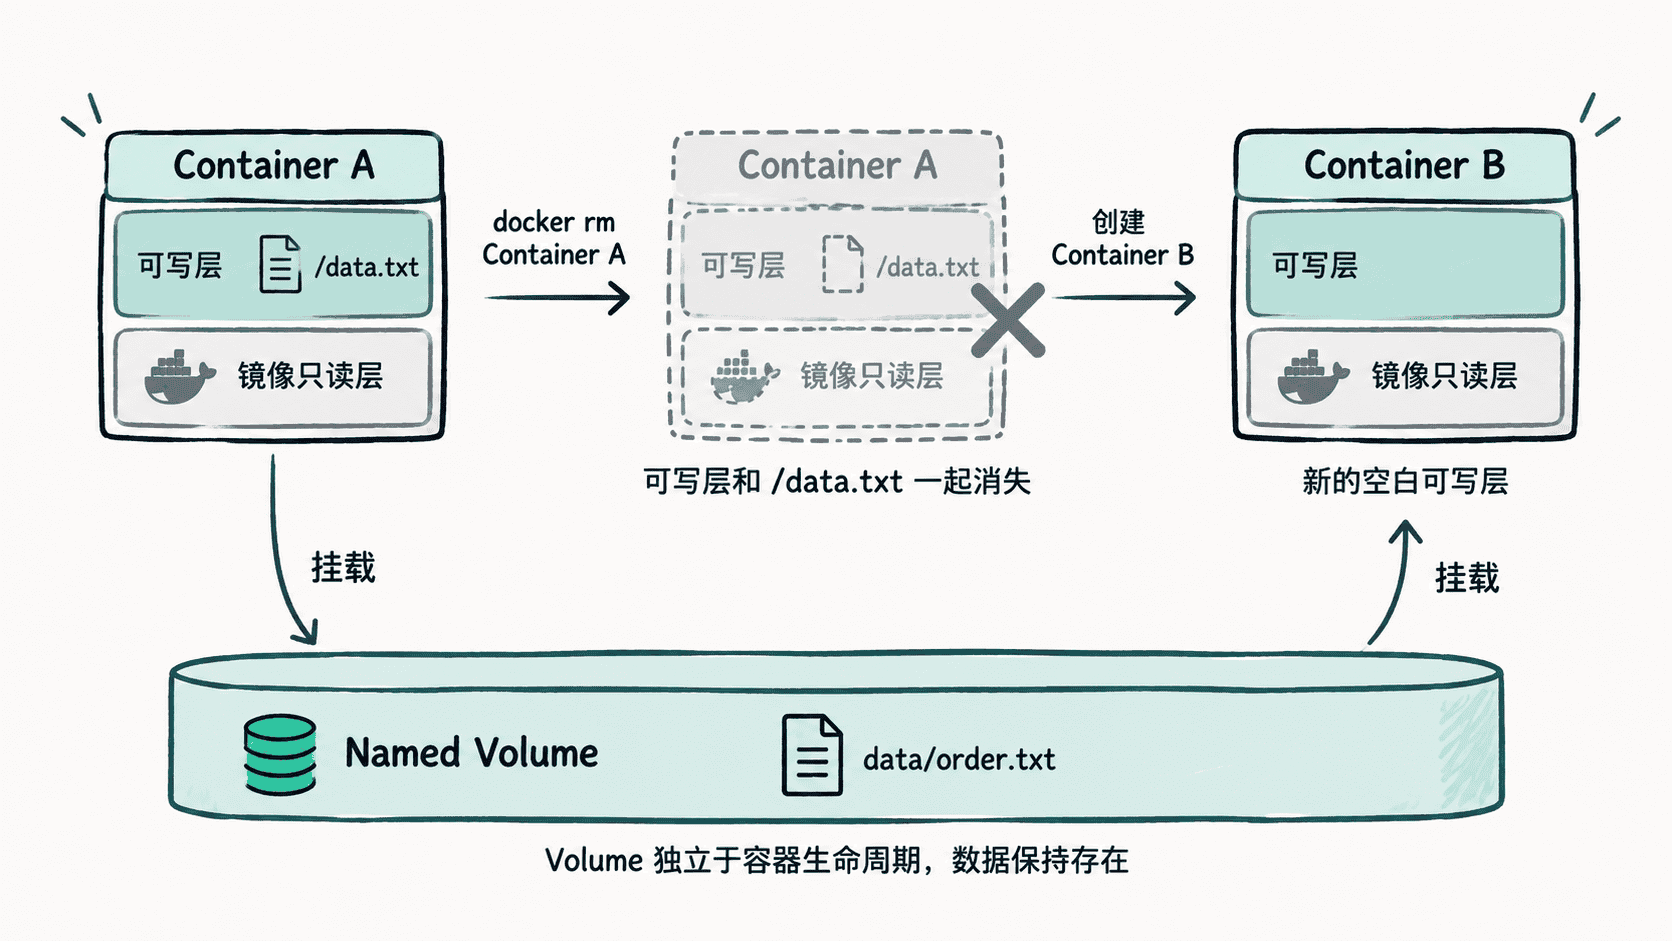
镜像提供只读文件系统层。容器启动后,Docker 会在这些只读层上增加一个当前容器专属的可写层。程序对容器文件系统的新增和修改,默认都落在这个可写层里。
停止或再次启动同一个容器时,可写层仍然存在,所以文件通常还在;真正关键的是删除容器。执行 docker rm 后,这个容器的可写层随之失去,之后从同一镜像新建的容器会得到一个全新的可写层。
用实验验证删除效果
先在容器内部创建文件,再删除容器,最后从同一镜像启动一个新容器检查该路径。
docker run --name writable-demo alpine:3.20 sh -c 'echo order-001 > /data.txt && cat /data.txt'
docker rm writable-demo
docker run --rm alpine:3.20 sh -c 'if [ -f /data.txt ]; then cat /data.txt; else echo missing; fi'
预期输出
order-001
writable-demo
missing
第一行证明文件确实写成功;第二行是被删除的容器名;最后的 missing 说明新容器并没有继承前一个容器的可写层。这里删除的是容器,不是镜像,因此 alpine:3.20 仍可继续用于创建新容器。
持久化要把数据移出可写层
Named Volume 的生命周期独立于单个容器。把业务目录挂载到 Volume 后,容器被删除并重新创建,只要重新挂载同一个 Volume,就可以继续读取原数据。
docker volume create demo-data
docker run --rm -v demo-data:/data alpine:3.20 sh -c 'echo order-001 > /data/order.txt'
docker run --rm -v demo-data:/data alpine:3.20 cat /data/order.txt
docker volume rm demo-data
预期输出
demo-data
order-001
demo-data
第二个容器仍能读取 order-001,说明数据属于 demo-data,而不是前一个容器的可写层。最后显式删除 Volume 后,这份示例数据才被清理。
哪些数据不该只放在容器里
应用临时缓存、可重新生成的构建产物等短生命周期数据,可以留在容器可写层。数据库数据目录、用户上传文件、必须跨重建保留的状态,则应使用 Named Volume、Bind Mount 或外部存储服务。
排查“重建后数据丢失”时,先确认应用实际写入路径,再检查该路径是否真的挂载到了预期 Volume。不要只看容器内文件当时存在;能否跨 docker rm 和重新创建继续存在,才是判断是否真正持久化的关键。