
容器与云原生 / 系统课时
镜像和容器是什么关系
镜像和容器是什么关系
理解镜像和容器的关键,不是记住两个定义,而是分清“可复用的运行模板”和“真正运行起来的实例”。弄清这一层关系后,创建、删除、更新容器以及保存数据时就不容易混淆。
学习目标
- 说明 Image 与 Container 各自保存什么信息
- 理解一个镜像为什么可以创建多个互不相同的容器
- 判断容器删除、镜像更新和数据持久化之间的影响范围
镜像是可复用的运行模板
Docker Image 可以理解为创建容器时使用的只读模板。它通常包含应用程序、依赖、基础文件系统以及启动时需要的部分配置。镜像由一层层文件系统内容组成,同一个镜像可以被保存、分发,并在不同主机上反复用于创建容器。
镜像本身不是正在运行的程序。即使本机已经存在 nginx 镜像,只要没有基于它创建并启动容器,就不会因此出现一个持续提供 HTTP 服务的 Nginx 进程。
镜像还具有可复用性。多个容器可以共享同一份镜像内容,而不需要为每个容器完整复制一份基础文件系统,因此创建新容器通常比重新准备一套完整运行环境更轻量。
容器是在镜像之上运行的实例
Container 是基于某个镜像创建出来的运行实例。创建容器时,Docker 会使用镜像提供的只读文件系统作为基础,并为这个容器增加自己的可写层,同时准备进程、网络、挂载等运行时资源。
因此,同一个镜像创建出的两个容器,初始文件内容可以完全相同,但运行之后会拥有各自的状态。例如两个 Web 容器可以来自同一个镜像,却分别拥有不同的容器名称、IP 地址、环境变量和可写层内容。
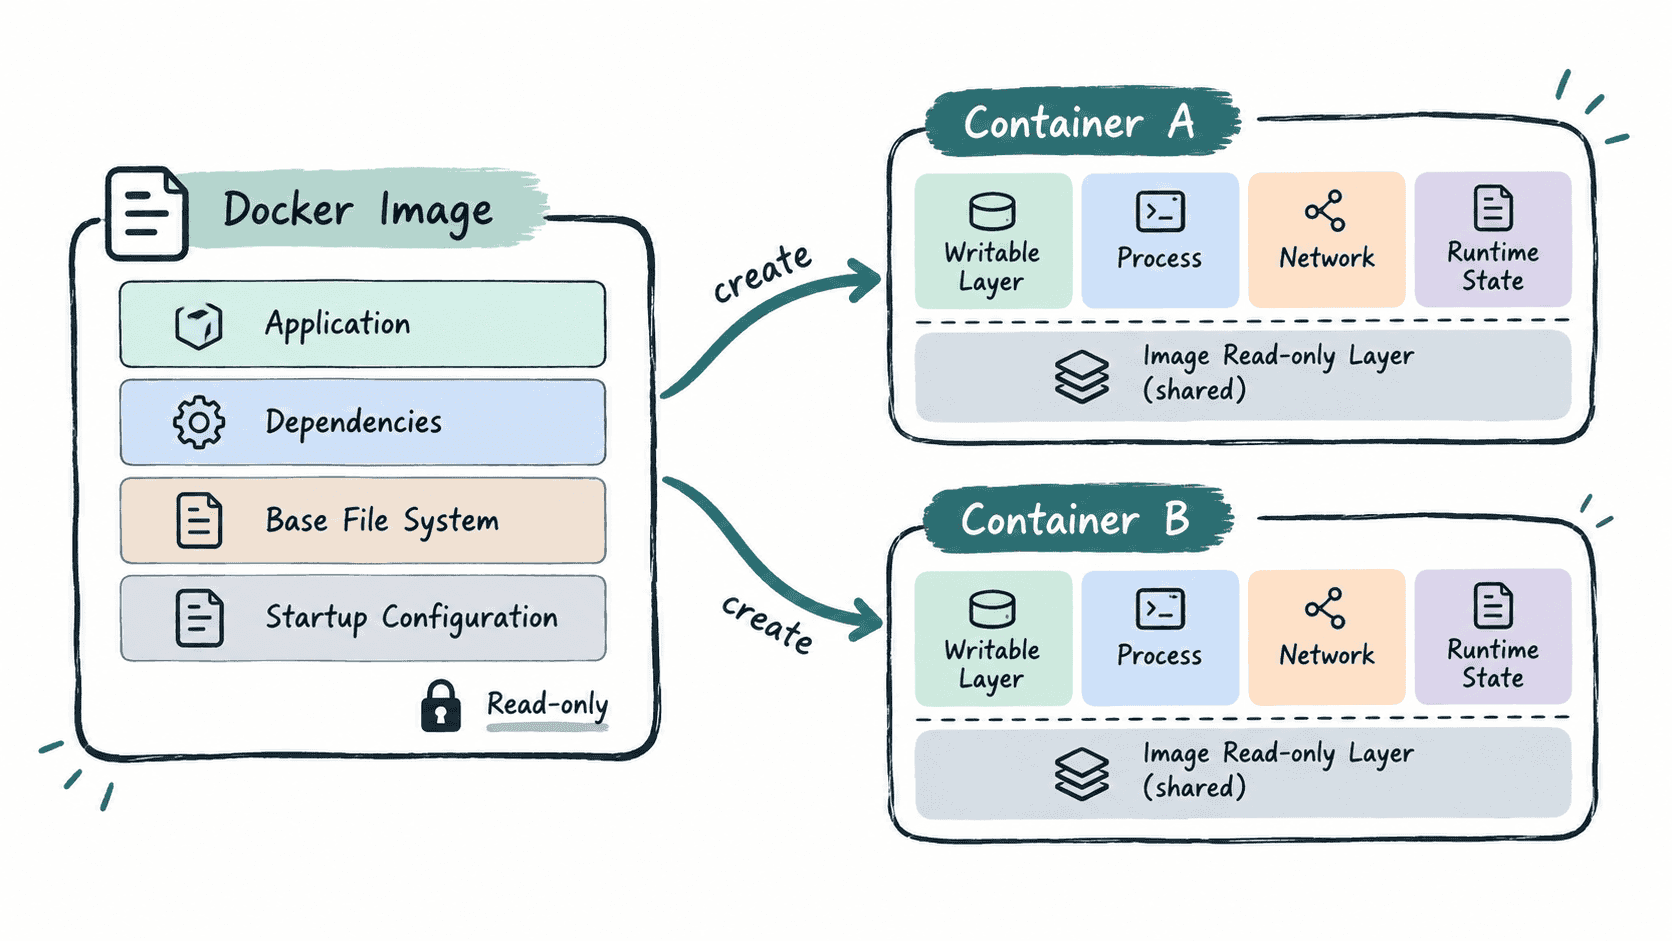
从镜像到容器发生了什么
创建容器时,可以把过程拆成三个层次理解。首先选择一个确定的镜像作为基础;随后 Docker 为新容器准备独立的可写层和运行配置;最后启动镜像指定的进程,使这个实例进入运行状态。
容器中的普通文件修改通常写入自己的可写层,而不会反向修改原始镜像。因此,一个容器里临时改掉某个配置文件,并不会让另一个由相同镜像创建的容器自动获得这项修改。
这也是镜像和容器最重要的边界:镜像负责定义起点,容器负责承载一次具体运行。
删除和更新不会自动相互传递
删除容器通常不会删除它所基于的镜像。只要镜像仍然存在,就可以再次基于它创建新的容器。反过来,只要某个镜像仍被容器引用,Docker 在清理镜像时也可能阻止直接删除它。
重新构建或拉取了一个新镜像,也不会把已经运行的旧容器原地变成新版本。已有容器仍然基于创建它时使用的镜像内容运行。要切换到新版本,常见做法是用新镜像重新创建容器,而不是进入旧容器逐个修改文件。
数据是否应该留在容器里
容器的可写层适合保存运行期间产生的临时变化,但不适合作为重要业务数据的唯一存储位置。删除容器时,它自己的可写层也会随之消失;如果数据库数据、上传文件等只写在这里,就可能随着容器删除而丢失。
需要跨容器重建继续保留的数据,应使用 Volume 或明确规划的 Bind Mount。这样可以把“应用运行实例”和“需要长期保存的数据”分离开:镜像可以升级,容器可以删除并重建,持久化数据仍能独立保留。
判断两者关系时可以始终抓住一条主线:Image 描述应用应该从什么环境开始运行,Container 则是这个模板在某一次运行中的具体实例。