
容器与云原生 / 系统课时
容器监听 127.0.0.1 为什么访问不到
容器监听 127.0.0.1 为什么访问不到
端口已经用 -p 发布,却从宿主机访问失败,一个常见原因是应用只监听容器自己的 127.0.0.1。这时服务在容器内部“看起来正常”,但 Docker 转发进来的连接到达容器网络接口后,没有进程接收它。修复重点不是换宿主端口,而是调整应用监听地址。
学习目标
- 区分容器内的
127.0.0.1与宿主机的127.0.0.1。 - 理解为什么端口发布不能绕过应用的监听地址限制。
- 用可复现实验定位并修复只绑定回环地址的问题。
先复现“容器内通、宿主机不通”
启动一个 Python HTTP 服务,让它只绑定容器内的 127.0.0.1:8000,同时把宿主 8080 发布到容器 8000:
docker run --rm -d --name loopback-demo -p 8080:8000 python:3.12-alpine python -m http.server 8000 --bind 127.0.0.1预期输出
<ID>先从容器内部连接自己的回环地址:
docker exec loopback-demo python -c "import socket; s=socket.create_connection(('127.0.0.1',8000),2); print('inside-ok'); s.close()"预期输出
inside-ok再从宿主机走已发布端口测试:
if curl -fsS http://127.0.0.1:8080/ >/dev/null; then echo reachable; else echo unreachable; fi预期输出
unreachable这组结果很关键:服务进程确实存在,端口也发布了,但连接只在容器自身回环接口上可达。
回环地址只属于当前网络命名空间
容器通常拥有独立的网络命名空间。容器里的 127.0.0.1 指向容器自己,不是宿主机,也不是 Docker 网桥上的容器地址。应用绑定 127.0.0.1:8000 后,只接受从容器回环接口进入的连接。
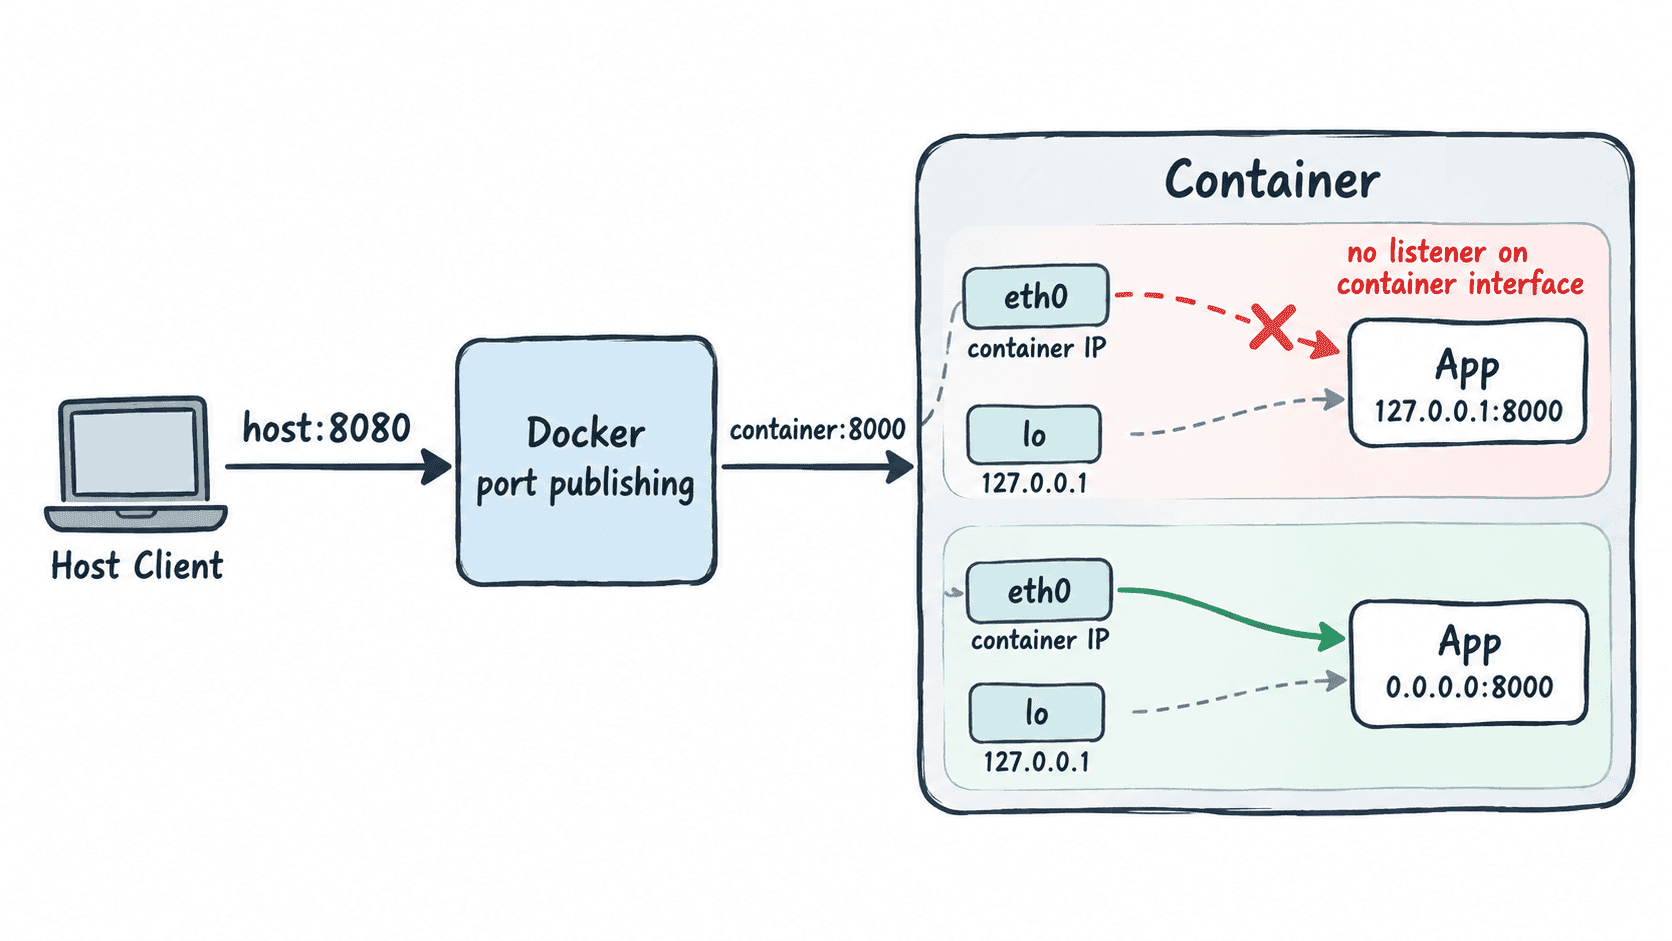
-p 8080:8000 只负责把进入宿主 8080 的流量送向容器的 8000。它不会改变应用原本绑定的地址,也不会把“只允许回环访问”自动扩展成“允许容器网络接口访问”。
修复为监听容器可达接口
删除刚才的容器,再让应用绑定 0.0.0.0:8000。0.0.0.0 表示在该网络命名空间的所有 IPv4 接口上监听,包括容器用于 Docker 网络通信的接口。
docker rm -f loopback-demo
docker run --rm -d --name loopback-demo -p 8080:8000 python:3.12-alpine python -m http.server 8000 --bind 0.0.0.0
预期输出
loopback-demo
<ID>
再次从宿主机验证:
if curl -fsS http://127.0.0.1:8080/ >/dev/null; then echo reachable; else echo unreachable; fi预期输出
reachable这说明发布端口与应用监听地址已经匹配。实际项目中,Spring Boot、Node.js、Go、Python Web 框架都可能有自己的监听地址配置;要找的是类似 server.address、host、bind、listen 这类参数,而不是盲目更换 Docker 的宿主端口。
排查时不要只看端口号
遇到“容器内 curl 正常、宿主机访问失败”,至少同时确认三件事:Docker 是否存在 宿主端口 -> 容器端口 的发布关系、应用监听的端口是否就是右侧容器端口、应用是否绑定到了容器网络可达的接口。
如果应用只需要被同一容器内的进程调用,绑定 127.0.0.1 完全合理;只有当它需要接收来自宿主端口映射、其他容器或其他网络节点的连接时,才需要监听相应的可达接口。