
可观测性与稳定性 / 系统课时
密码和 Token 能不能写进日志
密码和 Token 能不能写进日志
日志通常会被采集、复制、长期保存,并开放给比业务数据库更多的人检索。因此密码、Authorization、Cookie、Token 和身份证号等敏感信息不应直接进入日志。更安全的做法是在日志产生阶段先做字段白名单、删除或脱敏,再交给日志框架输出。
学习目标
- 识别不应原样写入日志的凭证与个人敏感数据
- 选择删除、脱敏或替代字段三种处理方式
- 在日志产生阶段完成过滤,并验证输出结果
默认原则是先减少再脱敏
密码、私钥、完整 Token、Authorization 和会话 Cookie 属于凭证类数据,默认应直接不记录,而不是“打码后继续存”。原因是任何残留片段都可能增加凭证泄漏风险,而且日志通常比主业务数据保留更久、传播范围更广。
身份证号、手机号、邮箱等个人数据是否可以记录,要看业务目的和合规要求。排障只需要确认“是不是同一个人”时,可以只记录内部用户 ID;确实需要展示部分值时,再保留少量必要字符。
| 数据类型 | 推荐处理 | 更安全的替代字段 |
|---|---|---|
| 密码、私钥 | 不记录 | auth_result、错误码 |
| Authorization、Token、Cookie | 删除或固定为已脱敏标记 | auth_present、credential_type |
| 身份证号 | 仅在确有必要时局部脱敏 | 内部 user_id |
| 手机号、邮箱 | 按最小必要原则脱敏 | 内部 user_id |
| 请求体 | 默认白名单选字段 | 业务事件名、对象 ID、状态码 |
在日志产生阶段处理
不要把原始对象先完整写入日志,再依赖下游日志平台做二次清洗。原文一旦落盘、进入采集 Agent 或网络传输,就已经扩大了暴露面。过滤应尽量靠近业务代码,在调用日志框架之前完成。
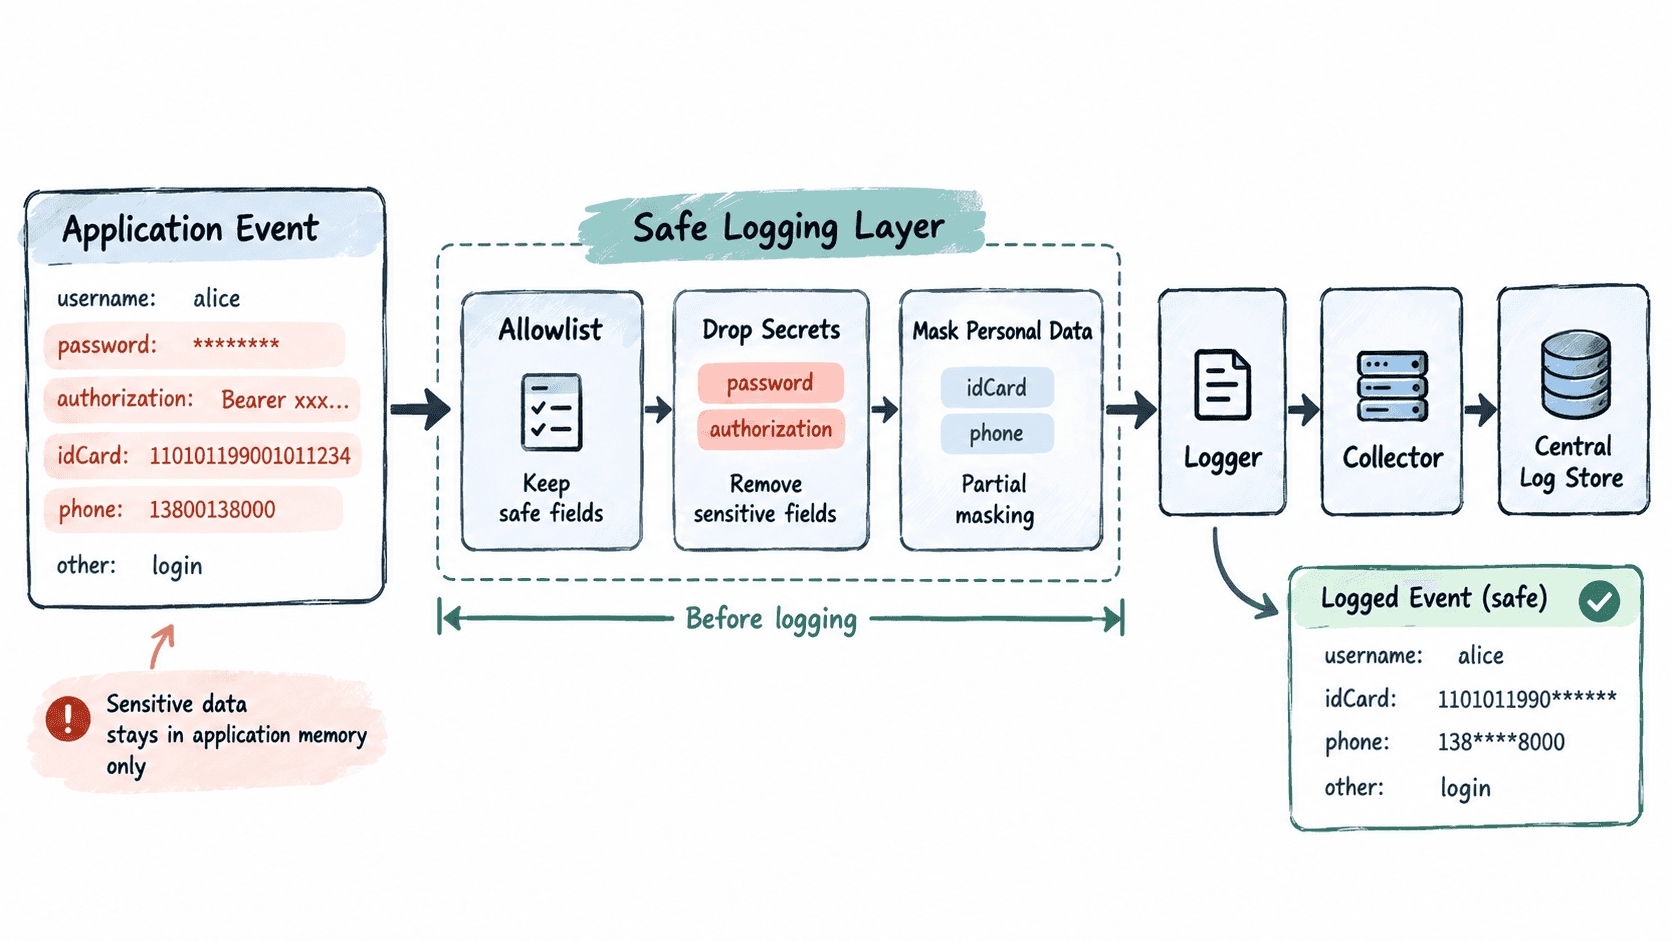
下面的 Java 示例把敏感字段处理成可以进入日志的数据结构。示例本身可直接运行;真实项目中应把 toSafeLogFields 的返回值交给 SLF4J、Log4j2 等日志框架,而不是记录原始请求对象。
import java.util.LinkedHashMap;
import java.util.Locale;
import java.util.Map;
import java.util.Set;

public class SafeLoggingExample {
    private static final Set<String> DROP_FIELDS =
            Set.of("password", "authorization", "cookie", "token");

    public static void main(String[] args) {
        Map<String, String> request = new LinkedHashMap<>();
        request.put("username", "alice");
        request.put("password", "p@ssw0rd");
        request.put("authorization", "Bearer abc.def");
        request.put("idCard", "110101199001011234");
        request.put("phone", "13800138000");

        System.out.println(toSafeLogFields(request));
    }

    static Map<String, String> toSafeLogFields(Map<String, String> input) {
        Map<String, String> output = new LinkedHashMap<>();

        for (Map.Entry<String, String> entry : input.entrySet()) {
            String key = entry.getKey();
            String normalized = key.toLowerCase(Locale.ROOT);
            String value = entry.getValue();

            if (DROP_FIELDS.contains(normalized)) {
                continue; // 凭证类字段直接不进入日志
            }

            if ("idcard".equals(normalized)) {
                value = maskKeepLast(value, 4);
            } else if ("phone".equals(normalized) && value.length() == 11) {
                value = value.substring(0, 3) + "****" + value.substring(7);
            }

            output.put(key, value);
        }

        return output;
    }

    static String maskKeepLast(String value, int keep) {
        if (value == null || value.length() <= keep) {
            return "****";
        }
        return "*".repeat(value.length() - keep) + value.substring(value.length() - keep);
    }
}
预期输出:
{username=alice, idCard=**************1234, phone=138****8000}可以看到,password 和 authorization 没有出现在结果中,身份证号与手机号只保留排障所需的最少信息。
脱敏实现要考虑字段和内容两层
只按字段名过滤并不总是够用。业务代码可能把 Token 拼进 message、异常文本或 URL 查询参数中,导致敏感值绕过字段过滤。因此日志接口应优先使用结构化字段,并避免把整个请求头、请求体或异常对象无选择地序列化。
对自由文本日志,可以增加第二层模式检测作为兜底,但它不应替代源头治理。正则很难覆盖所有凭证格式,还可能误删正常内容;最可靠的策略仍是让业务代码明确决定“哪些字段允许进入日志”。
如何验证没有泄漏
上线前至少准备一组包含假密码、假 Token、Cookie、身份证号和手机号的测试数据,触发真实日志路径,再在应用控制台、采集 Agent 缓冲区和集中日志平台分别检索这些原始值。任何一处仍能搜到完整敏感数据,都说明过滤发生得太晚或存在旁路。
安全日志的目标不是把所有信息都藏掉,而是保留排障所需的事件、对象 ID、结果和错误码,同时让凭证与个人敏感信息尽量不进入日志系统。