
嵌入式 Linux 与 RTOS / 系统课时
定位死锁与内存耗尽
定位死锁与内存耗尽
系统“卡死”不一定是死锁:任务也可能发生栈问题、动态内存耗尽,或者仍在运行却一直等不到资源。本节建立锁等待、剩余堆和栈高水位的证据链,并设计重启前故障快照,让难以现场复现的问题仍能留下可分析的信息。
学习目标
- 能通过锁等待超时和资源持有关系识别疑似死锁路径。
- 能用剩余堆、最低剩余堆和栈高水位区分内存泄漏与栈风险。
- 能设计重启前故障快照,保留任务、资源和内存关键证据。
先判断系统到底卡在哪里
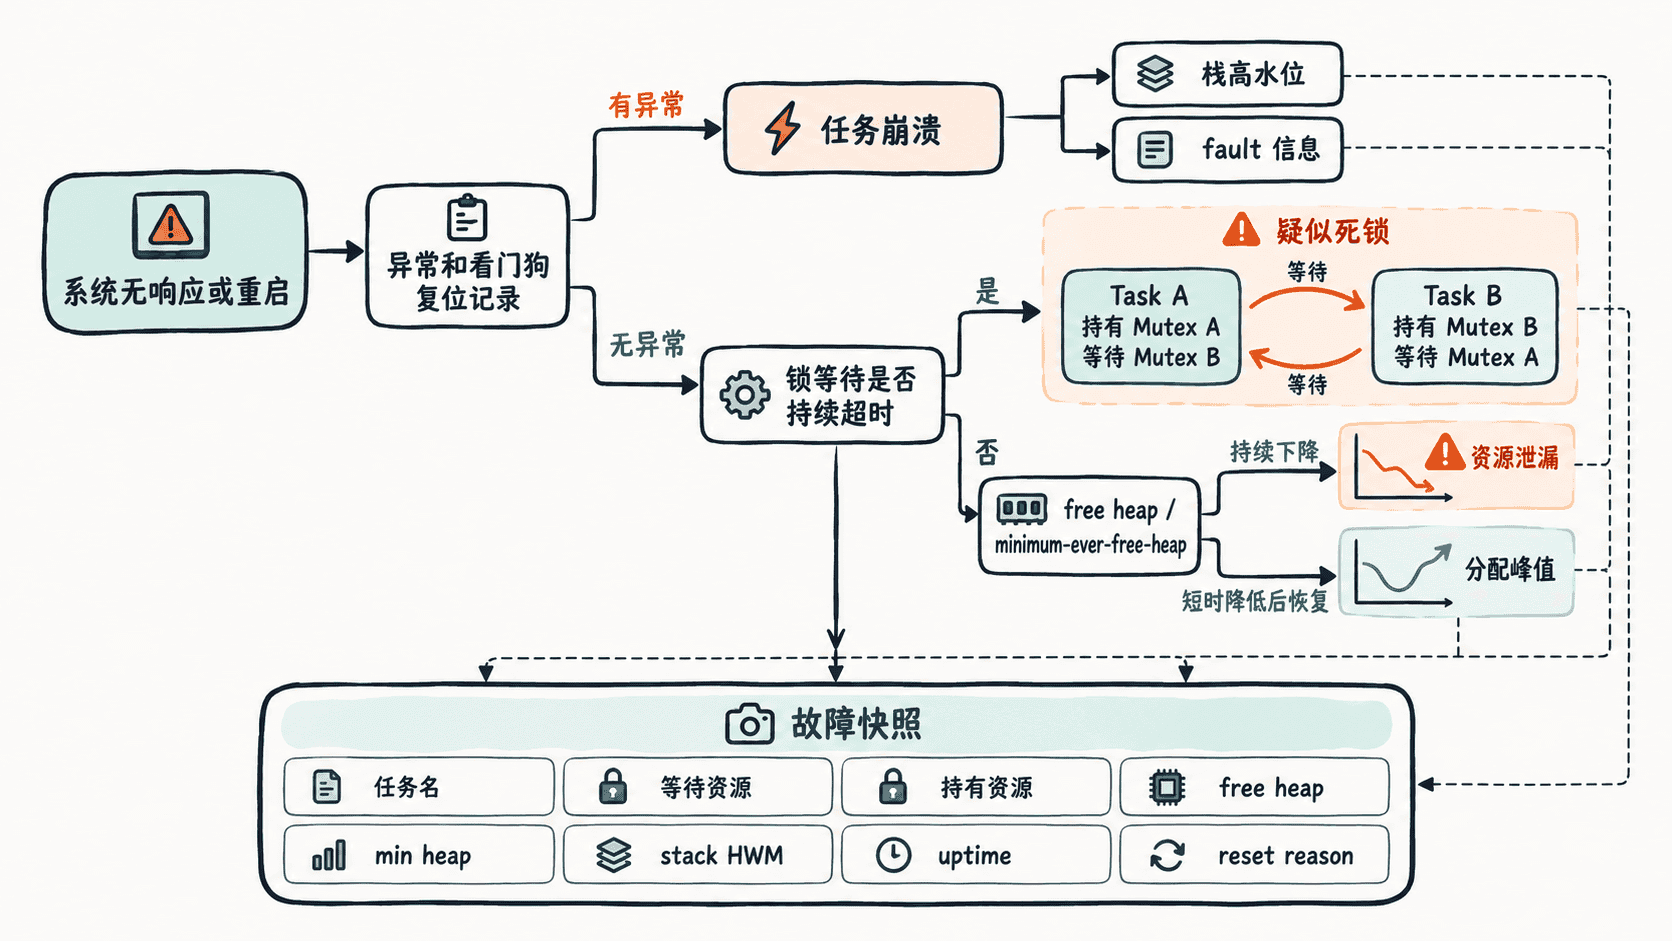
死锁通常表现为两个或更多任务分别持有资源,同时永久等待其他任务释放另一个资源。此时 Idle Task 甚至仍可能获得 CPU,所以“业务没有响应”并不能证明调度器已经停止。
任务崩溃的证据通常不同,例如栈溢出、HardFault 或看门狗复位。内存耗尽则更常表现为任务、队列或缓冲区创建失败。若所用 heap 实现支持 xPortGetMinimumEverFreeHeapSize(),当前空闲堆和历史最低值应一起观察,避免把一次分配峰值误判成持续泄漏。
用超时把永久等待变成证据
关键互斥量若永远使用无限等待,一旦形成循环等待就很难留下现场信息。下面的诊断实验故意让两个任务以相反顺序获取两把互斥锁,但第二把锁最多等待 50 ms;超时后记录正在等待的资源、剩余堆和本任务栈高水位。
示例要求工程启用 INCLUDE_uxTaskGetStackHighWaterMark,并把 printf() 接入调试输出。它用于诊断构建,通过有限等待暴露锁顺序错误,而不是让演示程序永久锁死。
#include "FreeRTOS.h"
#include "task.h"
#include "semphr.h"
#include <stdio.h>

static SemaphoreHandle_t gMutexA;
static SemaphoreHandle_t gMutexB;

static void reportLockTimeout(const char *taskName, const char *waitingFor) {
    size_t freeHeap = xPortGetFreeHeapSize();
    UBaseType_t stackHwm = uxTaskGetStackHighWaterMark(NULL);

    printf("deadlock-suspect task=%s waiting=%s freeHeap=%u stackHwm=%lu\n",
           taskName,
           waitingFor,
           (unsigned)freeHeap,
           (unsigned long)stackHwm);
}

static void taskA(void *arg) {
    (void)arg;
    for (;;) {
        if (xSemaphoreTake(gMutexA, pdMS_TO_TICKS(20)) == pdTRUE) {
            // A 持有 MutexA 后再请求 MutexB。
            vTaskDelay(pdMS_TO_TICKS(30));
            if (xSemaphoreTake(gMutexB, pdMS_TO_TICKS(50)) == pdTRUE) {
                xSemaphoreGive(gMutexB);
            } else {
                reportLockTimeout("A", "MutexB");
            }
            xSemaphoreGive(gMutexA);
        }
        vTaskDelay(pdMS_TO_TICKS(100));
    }
}

static void taskB(void *arg) {
    (void)arg;
    for (;;) {
        if (xSemaphoreTake(gMutexB, pdMS_TO_TICKS(20)) == pdTRUE) {
            // B 使用相反锁顺序,故意制造循环等待窗口。
            vTaskDelay(pdMS_TO_TICKS(30));
            if (xSemaphoreTake(gMutexA, pdMS_TO_TICKS(50)) == pdTRUE) {
                xSemaphoreGive(gMutexA);
            } else {
                reportLockTimeout("B", "MutexA");
            }
            xSemaphoreGive(gMutexB);
        }
        vTaskDelay(pdMS_TO_TICKS(100));
    }
}

int main(void) {
    gMutexA = xSemaphoreCreateMutex();
    gMutexB = xSemaphoreCreateMutex();
    if (gMutexA == NULL || gMutexB == NULL) {
        return 1;
    }

    // 同优先级运行,重点观察互斥量获取顺序而非优先级差异。
    xTaskCreate(taskA, "A", configMINIMAL_STACK_SIZE + 128,
                NULL, tskIDLE_PRIORITY + 2, NULL);
    xTaskCreate(taskB, "B", configMINIMAL_STACK_SIZE + 128,
                NULL, tskIDLE_PRIORITY + 2, NULL);

    vTaskStartScheduler();
    return 0;
}
预期输出(数值和先后顺序会随端口与调度时机变化)
deadlock-suspect task=A waiting=MutexB freeHeap=<HEAP_BYTES> stackHwm=<STACK_WORDS>
deadlock-suspect task=B waiting=MutexA freeHeap=<HEAP_BYTES> stackHwm=<STACK_WORDS>
<HEAP_BYTES> 与 <STACK_WORDS> 取决于 heap 实现、端口和任务栈配置。若两个任务反复形成“A 等 B、B 等 A”的资源关系,首先检查全局锁顺序。正确修复通常是规定所有路径都按同一顺序获取 MutexA、MutexB,而不是不断增加等待时间。
识别内存耗尽与栈风险
堆诊断至少应保存当前空闲值和历史最低值。当前值短暂下降后恢复,更像瞬时分配峰值;若压力结束后空闲堆仍持续降低,才更值得检查未释放缓冲区、重复创建对象或错误生命周期。使用 pvPortMalloc() 时还必须处理返回 NULL 的路径,避免把分配失败继续演变为空指针异常。
栈高水位表示任务运行以来最少还剩多少栈空间,数值越小风险越高。它通常以栈元素为单位,而不是可跨平台直接比较的字节数,因此阈值要结合端口的 StackType_t。若栈高水位长期接近零并伴随异常复位,应优先检查局部大数组、深调用链和递归。
保存重启前故障快照
现场问题很难稳定复现时,应让锁等待超时、malloc 失败、栈溢出钩子和看门狗复位共享一套精简快照字段。至少保存故障时间、任务名、任务状态、等待资源、已持有资源、当前与最低剩余堆、关键任务栈高水位、复位原因和最近一个业务事件 ID。
故障路径本身要尽量简单。不要在异常上下文临时申请大量内存或执行长时间字符串格式化;快照结构最好预先分配。写入 Flash 时还要考虑擦写耗时、掉电一致性和写入寿命,必要时先保存到保留 RAM,再由下次启动流程转存。
修复后的验收应能排除原根因:统一锁顺序后不再出现交叉等待超时;长时间压力测试中空闲堆不再持续下降;关键任务栈高水位保持在项目定义的安全范围;即使再次复位,故障快照也足以指出最可能的任务、资源和内存路径。