
嵌入式 Linux 与 RTOS / 系统课时
用 MPU 限制任务访问范围
用 MPU 限制任务访问范围
MPU 的价值不是“打开一个硬件开关”,而是把任务能读、能写、能执行的地址范围收窄到最小。这里以支持 MPU 的 Cortex-M FreeRTOS 端口为例,完成受限任务创建、越界故障验证,并把区域数量、对齐和特权调用边界落实到工程设计。
学习目标
- 使用
TaskParameters_t为非特权任务分配最小可用内存区域 - 通过故意访问未授权地址验证 MPU 保护是否真正生效
- 根据区域数量、对齐约束和系统调用边界调整模块划分
先确认保护边界
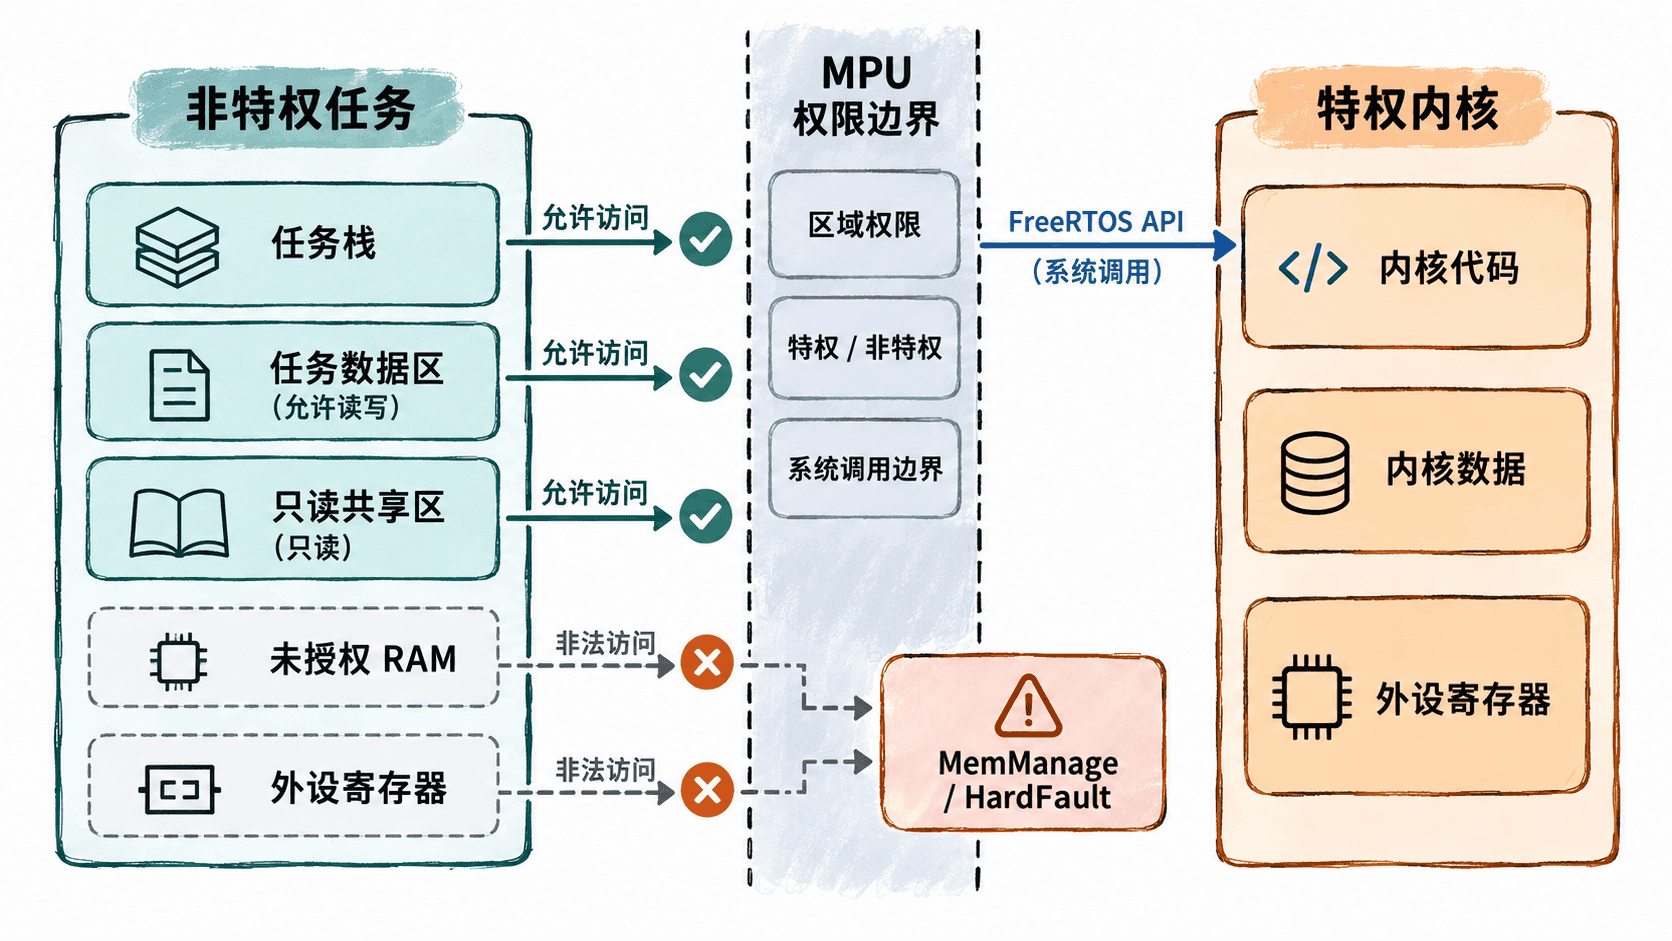
必须使用真正的 FreeRTOS MPU 端口,而不是只在启动代码里打开 Cortex-M 的 MPU。端口会在任务切换时装载该任务的 MPU 配置,并区分特权任务与非特权任务;创建受限任务时,uxPriority 不设置 portPRIVILEGE_BIT,任务就按非特权路径运行。
TaskParameters_t.xRegions 只描述任务额外可访问的应用区域,任务栈由端口单独管理。可配置区域数量以 portNUM_CONFIGURABLE_REGIONS 为准,不要在业务代码里写死“三个区域”。经典 Cortex-M3/M4 MPU 端口常见为三个任务可配置区域,但其他端口可能不同。
创建一个最小权限任务
下面是片段示例,用于已有的 GCC Cortex-M3/M4 FreeRTOS-MPU 工程;启动文件、链接脚本和 MPU 端口已由 BSP 提供。示例只授权 ucAllowed 的 128 字节区域,ucForbidden 故意不加入 xRegions。不同 Cortex-M MPU 代际的区域大小和对齐规则并不完全相同,因此工程中应以当前端口的 portmacro.h 和芯片 MPU 规则为准。
#include "FreeRTOS.h"
#include "task.h"
#include <stdint.h>

#define APP_STACK_WORDS 256U

static StackType_t xAppStack[APP_STACK_WORDS] __attribute__((aligned(1024)));
static uint8_t ucAllowed[128] __attribute__((aligned(128)));
static uint8_t ucForbidden[128] __attribute__((aligned(128)));

static void vRestrictedTask(void *pvParameters)
{
    (void) pvParameters;

    /* 已授权区域:该写入应成功。 */
    ucAllowed[0] = 0x5AU;

    /* 未授权区域:这里应触发 MPU 访问故障。 */
    ucForbidden[0] = 0xA5U;

    /* 正确配置时不应执行到这里。 */
    for (;;)
    {
        vTaskDelay(pdMS_TO_TICKS(1000));
    }
}

static const TaskParameters_t xTaskParameters =
{
    .pvTaskCode = vRestrictedTask,
    .pcName = "Restricted",
    .usStackDepth = APP_STACK_WORDS,
    .pvParameters = NULL,
    .uxPriority = tskIDLE_PRIORITY + 1U,
    .puxStackBuffer = xAppStack,
    .xRegions =
    {
        { ucAllowed, sizeof(ucAllowed), portMPU_REGION_READ_WRITE }
    }
};

int main(void)
{
    TaskHandle_t xTask = NULL;

    configASSERT(xTaskCreateRestricted(&xTaskParameters, &xTask) == pdPASS);
    vTaskStartScheduler();

    for (;;)
    {
    }
}
预期结果
ucAllowed[0] 变为 0x5A。
执行 ucForbidden[0] = 0xA5 后进入 MemManage 异常;若 MemManage 未单独使能,则可能升级为 HardFault。
非法写入之后的循环不应被执行。
如果第二次写入没有产生故障,先检查任务是否误加了 portPRIVILEGE_BIT,再检查 ucForbidden 是否被某个更大的 MPU 区域覆盖,以及当前工程是否真的选择了带 _MPU 的端口。仅仅看到 MPU 寄存器被初始化,并不能证明任务切换时加载了正确的任务级区域。
把故障变成可重复的验证
验证时在 MemManage_Handler 和 HardFault_Handler 设置断点,并查看故障 PC 与 Cortex-M 的故障状态寄存器。第一次合法写入成功、第二次非法写入稳定落入异常处理器,才说明“任务身份、区域权限、异常路径”三件事同时成立。
测试还应覆盖只读区域写入、区域边界前后一个字节、任务切换后的权限恢复,以及特权任务与非特权任务访问同一对象时的差异。这样能发现“区域长度写大了一档”或“链接布局把两个对象塞进同一区域”这类静态检查不易暴露的问题。
区域数量会反过来影响架构
MPU 区域是稀缺资源。把每个变量单独分区通常不可行,更实际的做法是按权限域组织内存,例如把某任务的可写状态集中到一块对齐 RAM,把共享查表数据集中到只读区,把内核数据与驱动私有状态留在特权区。区域合并能节省条目,但范围越大,隔离粒度也越粗。
在 Armv7-M 一类 MPU 上,区域大小与基址通常有严格的二次幂和对齐要求;Armv8-M 的基址/限址模型不同,不能直接套用旧端口经验。移植时应先根据目标端口规则设计链接布局,再决定 C 对象怎么分组,而不是等链接完成后再硬凑 MPU 区域。
非特权任务调用内核服务时,还要经过 MPU 端口提供的系统调用包装边界。若工程启用了内核对象访问控制,还需要显式授予任务所需对象;“能访问缓冲区”不等于“自动拥有某个队列、信号量或驱动对象”。对外设寄存器也应保持最小授权,优先通过特权驱动任务或受控服务接口访问,而不是把整片外设地址空间映射给普通任务。
最后还要记住,Cortex-M MPU主要约束 CPU 的内存访问,DMA 等其他总线主设备通常不受任务 MPU 区域直接限制。真正的隔离设计应同时检查 DMA 描述符、缓存一致性和驱动权限,避免 CPU 侧已经收紧权限,外设却仍能写入任意缓冲区。