
嵌入式 Linux 与 RTOS / 系统课时
在多核平台理解 SMP 调度
在多核平台理解 SMP 调度
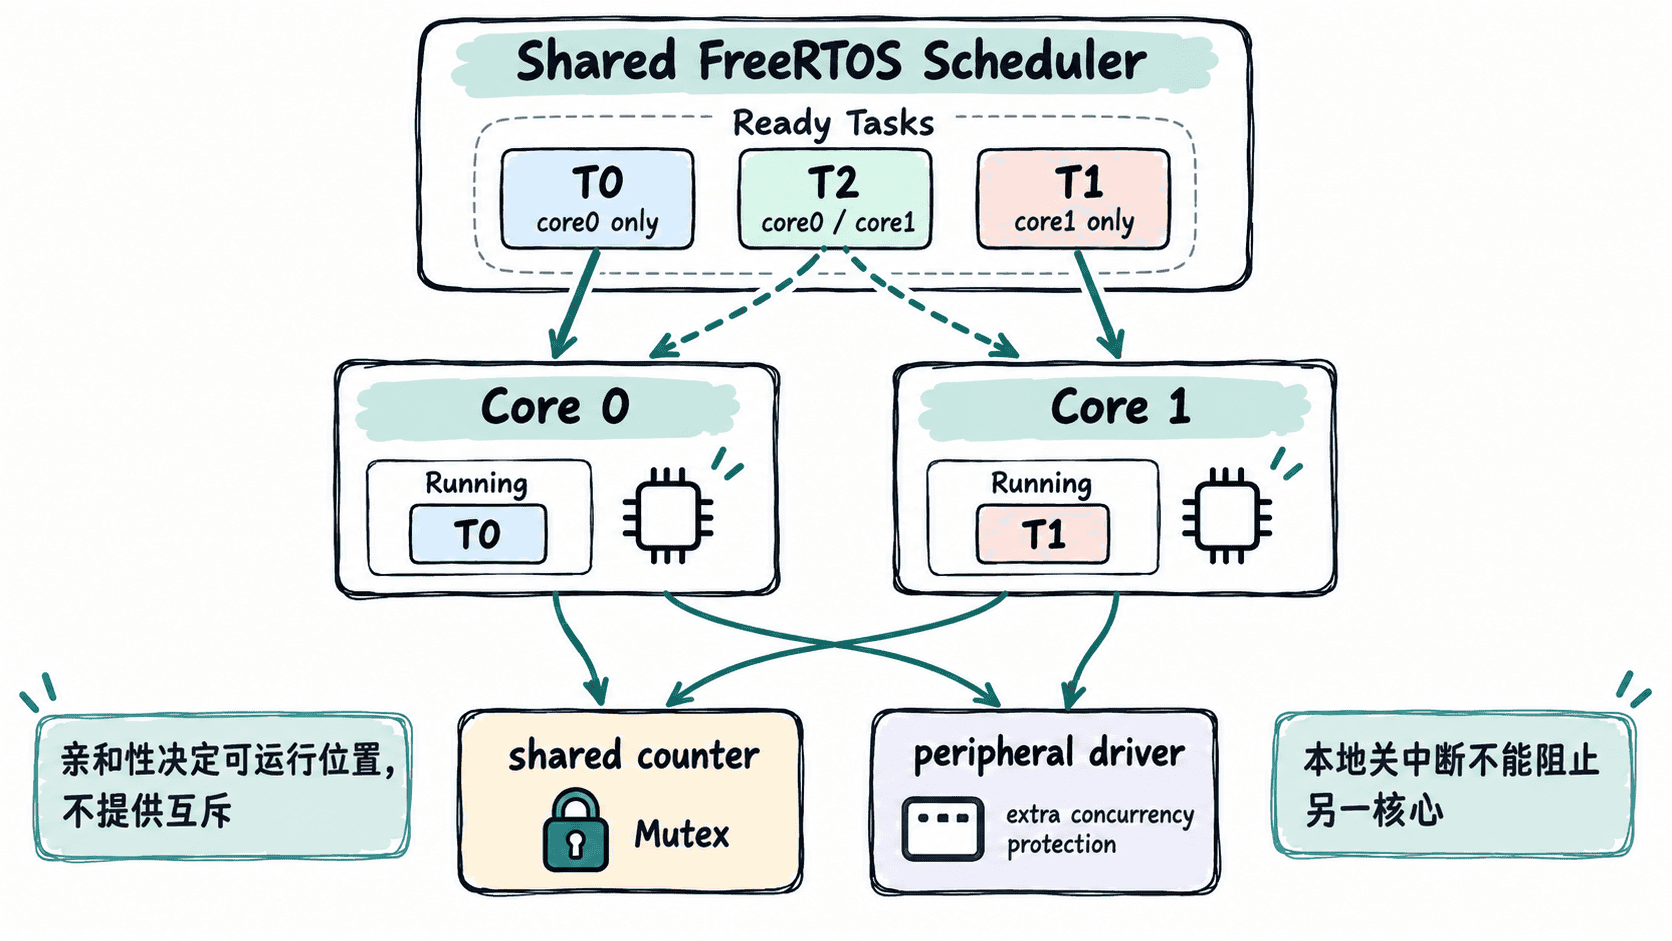
SMP 让一个 FreeRTOS 内核可以同时在多个同构核心上运行任务,因此“高优先级任务运行时,低优先级代码就绝不会执行”和“关中断就没人能碰共享变量”这类单核直觉都会失效。本篇用双核配置、任务亲和性和共享计数器示例建立正确的并发模型。
学习目标
- 说明 SMP 调度下多个核心如何同时选择并运行任务
- 使用核心亲和性限制任务可运行的核心,并理解它不是互斥机制
- 识别共享数据、ISR 与驱动在多核下必须重新审视的并发风险
单核假设为什么会失效
单核系统任意时刻只有一个任务真正执行,很多旧代码因此把“暂时不调度”“临时关中断”误当成全局互斥。SMP 中,核心 0 即使停止本地中断或正在运行高优先级任务,核心 1 仍可能继续执行另一个任务并访问同一份数据。
FreeRTOS 的 SMP 端口会保护内核自己的调度数据,但应用层的全局变量、驱动静态状态、DMA 描述符和第三方库不会自动变成线程安全。volatile 只能约束部分编译器优化,不能提供原子性、互斥或跨核心内存顺序。
配置核心数与亲和性
下面是片段示例,放入一个已经支持 SMP 的端口所使用的 FreeRTOSConfig.h。configNUMBER_OF_CORES 必须与端口实际支持的核心数一致;仅把单核端口的这个宏改成 2,并不会自动获得 SMP 能力。
#define configNUMBER_OF_CORES            2
#define configUSE_CORE_AFFINITY          1
#define configRUN_MULTIPLE_PRIORITIES    1
#define configUSE_PASSIVE_IDLE_HOOK      0
#define configUSE_MUTEXES                 1
configUSE_CORE_AFFINITY 打开后,可以用位掩码约束任务:1U << 0 只允许核心 0,1U << 1 只允许核心 1,两个位都置 1 则两个核心都可运行。亲和性适合绑定强依赖某个外设、缓存局部性或尚未完成多核改造的遗留任务,但不应被当成普遍的“修复竞态”手段。
configRUN_MULTIPLE_PRIORITIES 为 1 时,不同优先级的任务也可能在不同核心上同时执行;为 0 时,调度器会保留更接近单核的优先级语义,避免在仍有更高优先级任务可运行时让较低优先级任务并行运行。无论采用哪种策略,同优先级或可并行任务之间的共享数据仍然需要同步。
用双核任务验证共享数据
下面示例假设 BSP 已提供 SMP 启动代码并把 printf 重定向到串口或半主机。两个工作任务分别固定到核心 0 和核心 1,同时递增同一个计数器;计数器由 FreeRTOS 互斥量保护。监视任务只负责等待两个工作任务完成并输出最终值,避免多个核心同时调用控制台驱动。
#include "FreeRTOS.h"
#include "task.h"
#include "semphr.h"
#include <stdint.h>
#include <stdio.h>

#define ITERATIONS 10000U

static SemaphoreHandle_t xCounterMutex;
static TaskHandle_t xMonitorTask;
static uint32_t ulSharedCounter;

static void vWorker(void *pvParameters)
{
    (void) pvParameters;

    for (uint32_t i = 0; i < ITERATIONS; ++i)
    {
        xSemaphoreTake(xCounterMutex, portMAX_DELAY);
        ++ulSharedCounter;
        xSemaphoreGive(xCounterMutex);
    }

    xTaskNotifyGive(xMonitorTask);
    vTaskDelete(NULL);
}

static void vMonitor(void *pvParameters)
{
    (void) pvParameters;

    /* pdFALSE 每次只消费一个通知计数,确保等待两个工作任务。 */
    ulTaskNotifyTake(pdFALSE, portMAX_DELAY);
    ulTaskNotifyTake(pdFALSE, portMAX_DELAY);

    printf("counter=%lu\n", (unsigned long) ulSharedCounter);

    for (;;)
    {
        vTaskDelay(portMAX_DELAY);
    }
}

int main(void)
{
    TaskHandle_t xWorker0 = NULL;
    TaskHandle_t xWorker1 = NULL;

    xCounterMutex = xSemaphoreCreateMutex();
    configASSERT(xCounterMutex != NULL);

    configASSERT(xTaskCreate(vMonitor, "Monitor", 512, NULL, 2, &xMonitorTask) == pdPASS);
    configASSERT(xTaskCreate(vWorker, "Worker0", 512, NULL, 1, &xWorker0) == pdPASS);
    configASSERT(xTaskCreate(vWorker, "Worker1", 512, NULL, 1, &xWorker1) == pdPASS);

    vTaskCoreAffinitySet(xWorker0, (UBaseType_t) 1U << 0);
    vTaskCoreAffinitySet(xWorker1, (UBaseType_t) 1U << 1);

    vTaskStartScheduler();

    for (;;)
    {
    }
}
预期输出
counter=20000如果删掉互斥量,只保留 ++ulSharedCounter,结果可能偶尔仍是 20000,但这不能证明代码正确;读、改、写序列可能在两个核心上交叠,丢失更新。竞态测试必须重复运行并增加并发压力,而不能把一次“看起来正常”的结果当成验收。
重新审视共享数据与驱动
| 资源 | 常见单核误判 | SMP 下的处理 |
|---|---|---|
| 全局结构体、链表、统计计数 | volatile 或暂停调度就够 |
用互斥量、原子操作或明确的所有权模型 |
| 任务与 ISR 共享缓冲区 | 关闭本核中断就是全局保护 | 使用 FreeRTOS 的 ISR 安全原语;跨核心短临界区按端口能力使用正确锁 |
| 外设寄存器和 HAL 静态状态 | 同一时刻只会有一个调用者 | 采用单一驱动任务、驱动锁或平台自旋锁 |
| 第三方 C 库与日志模块 | 不被抢占就等于可重入 | 确认库的可重入性,必要时串行化调用 |
| DMA 描述符与缓存数据 | CPU 锁住变量就安全 | 同时处理 DMA 所有权、缓存维护和内存屏障 |
在 SMP 端口上应优先使用 FreeRTOS 或平台 SDK 已定义的同步原语,不要用手写 CPSID i、PRIMASK 之类的“本地关中断”代码冒充跨核心锁。阻塞型互斥量适合任务上下文;ISR 不能拿普通互斥量,必须使用 ISR 安全接口,极短且不可阻塞的底层共享状态则可能需要端口或芯片 SDK 提供的自旋锁、原子操作与内存屏障。
用亲和性做迁移工具,而不是终点
从单核迁移到 SMP 时,先列出所有“多个执行上下文都能写”的对象,再区分它们是任务间共享、ISR 共享、跨核心共享还是还会被 DMA 访问。随后为每类对象明确唯一所有者或同步策略,最后再通过压力测试、故障注入和不同亲和性组合验证。
核心亲和性可以临时把尚未改造好的驱动限制在一个核心上,也能降低某些缓存和外设访问成本,但它不会保护两个固定在同一核心之外仍可并发访问的资源。真正完成 SMP 适配的标志,是把“谁可以同时访问、靠什么同步、ISR 和 DMA 是否参与”都写进模块边界,而不是仅仅让系统在两个核心上成功启动。