
嵌入式 Linux 与 RTOS / 系统课时
管理内核对象生命周期
管理内核对象生命周期
FreeRTOS 的任务、队列、信号量和软件定时器都靠句柄访问,而句柄本身不会告诉你对象是否还活着。本篇建立“谁创建、谁拥有、谁负责销毁”的规则,并给出可落地的停机顺序,避免对象已经删除而其他任务仍在使用句柄。
学习目标
- 为任务、队列、信号量和软件定时器明确创建者、持有者与销毁责任。
- 设计先停止使用者、再销毁对象、最后清空句柄的安全顺序。
- 区分固定对象拓扑与动态生命周期,知道什么时候应避免频繁创建删除。
先把所有权写清楚
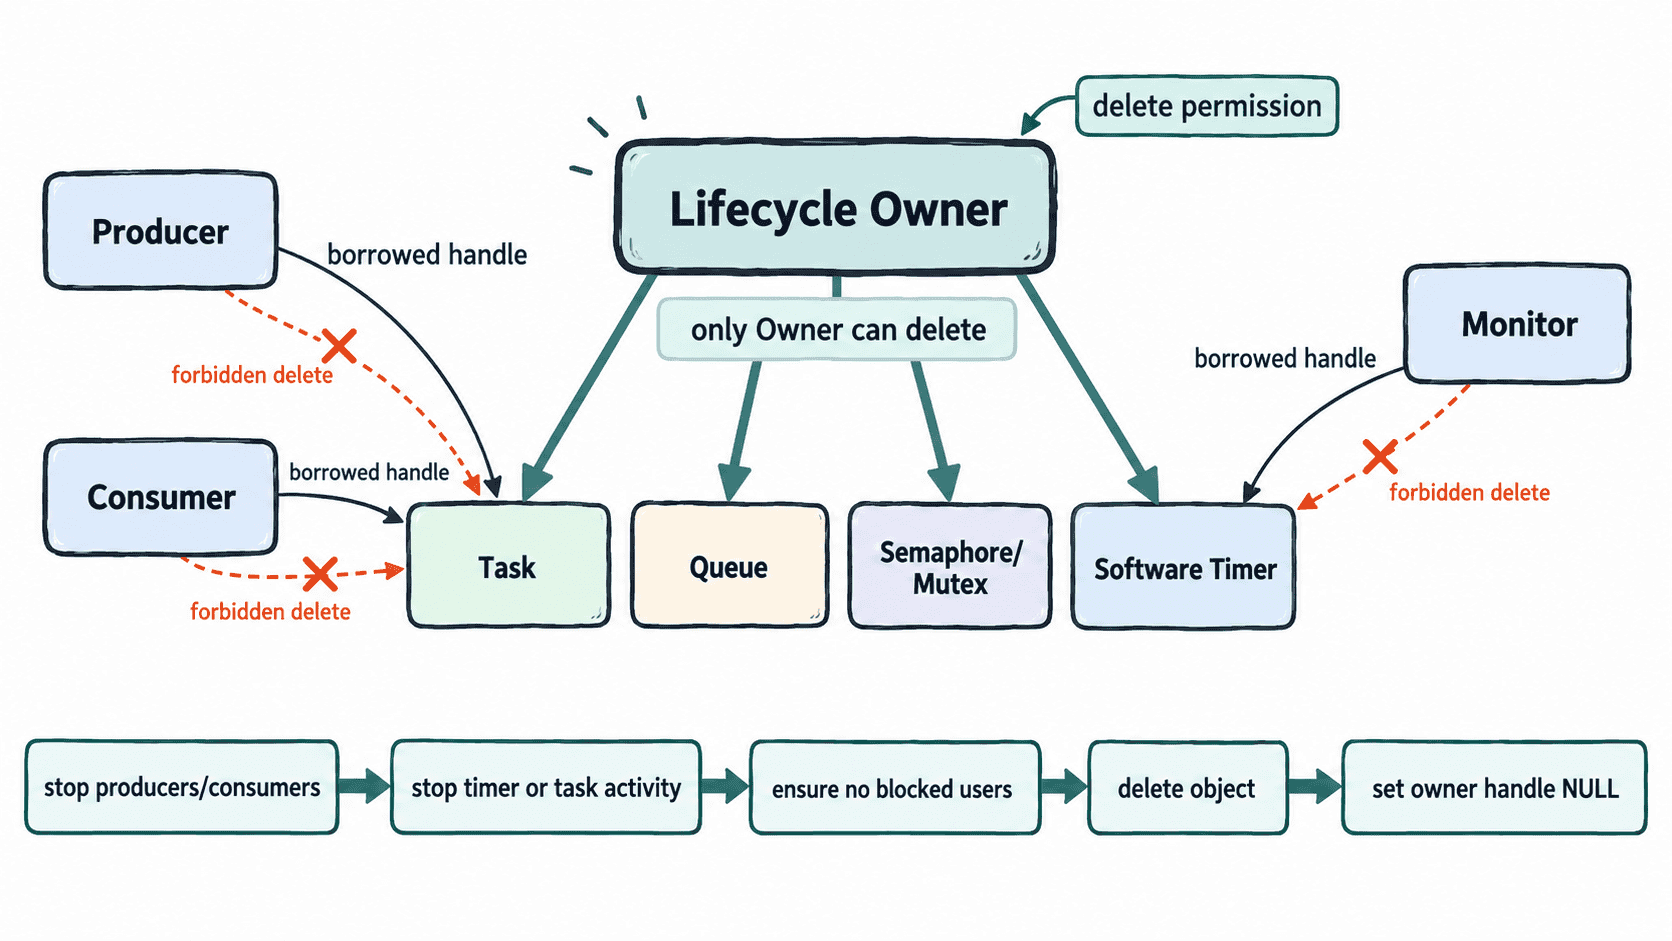
内核对象通常会被多个任务访问,但“多人使用”不等于“多人都有权删除”。最稳妥的规则是:一个模块只有一个生命周期所有者,其他任务拿到的都只是借用句柄。删除权不扩散,才能避免 A 刚删除队列,B 又对旧句柄执行 xQueueSend()。
| 对象 | 常见创建者 | 常见借用者 | 销毁前必须确认 |
|---|---|---|---|
| 任务 | 功能模块或系统启动代码 | 管理器、监控器 | 任务已经退出或不会再访问共享对象 |
| 队列 | 提供通信通道的模块 | 生产者、消费者 | 没有任务继续发送、接收或阻塞等待 |
| 信号量/互斥量 | 被保护资源的所有者 | 访问资源的任务 | 没有持有者,也没有等待者继续使用 |
| 软件定时器 | 定时业务模块 | 控制任务、回调 | 已停止产生新业务,删除命令已成功提交 |
句柄只是一个值。vQueueDelete()、vSemaphoreDelete() 或 vTaskDelete() 不会自动把你保存的变量改成 NULL,更不会通知其他模块“这个句柄已经失效”。因此生命周期必须由应用协议保证,而不是依赖句柄自己变安全。
固定拓扑优先于反复创建删除
长期运行固件更适合在启动阶段一次性建立对象拓扑:任务长期存在,队列和信号量长期存在,业务的“开始/停止”通过状态变量、事件组、任务通知或暂停机制表达,而不是不停 create -> delete -> create。这样可以减少生命周期竞态,也能降低动态内存碎片和异常路径清理的复杂度。
如果对象数量和容量在编译期已知,还可以使用 xTaskCreateStatic()、xQueueCreateStatic()、xSemaphoreCreateBinaryStatic()、xTimerCreateStatic() 等静态创建 API。静态创建并不意味着对象“永远不能停”,而是它的控制块和存储由应用提供,不依赖 FreeRTOS heap;生命周期仍然需要明确,只是内存归属更稳定。
按依赖反方向销毁
安全销毁遵循一个简单原则:先让使用者失去继续访问的机会,再删除被使用对象。若模块中有生产任务、消费任务、队列和软件定时器,通常先关闭产生新工作的入口,再停止周期回调,再让工作任务退出,最后删除通信对象。
软件定时器需要额外注意:xTimerDelete() 是向 Timer Service Task 发送删除命令。函数返回 pdPASS 代表命令已经成功排入命令队列,不代表调用点已经同步完成了内存回收。因此命令提交成功后就不应再使用该 timer handle,也不要把“立即读回定时器状态”当作删除完成确认。
任务删除也有自己的回收边界。任务自删除时,动态创建任务占用的内核内存要由 Idle Task 后续清理,所以系统必须给 Idle Task 运行机会。由另一个任务删除目标任务时,具体回收时机依端口和内核实现而异;应用不应把 vTaskDelete() 当作可以同步观察堆立即增加的“释放完成通知”。
用 owner 统一收口动态对象
下面示例演示一个临时会话模块:owner 创建队列、互斥量和软件定时器,关闭时先停止定时器,再删除队列与互斥量,并立即把句柄清空。它依赖已有 FreeRTOS 工程和正在运行的调度器,可直接放入任务上下文调用。
#include <stdint.h>
#include <stdio.h>
#include "FreeRTOS.h"
#include "queue.h"
#include "semphr.h"
#include "timers.h"

typedef struct {
    QueueHandle_t queue;
    SemaphoreHandle_t lock;
    TimerHandle_t timer;
} session_t;

static void on_timeout(TimerHandle_t timer)
{
    (void)timer;
}

static BaseType_t session_close(session_t *s)
{
    /* 先阻止定时器继续产生回调,再提交删除命令。 */
    if (s->timer != NULL) {
        (void)xTimerStop(s->timer, pdMS_TO_TICKS(100));
        if (xTimerDelete(s->timer, pdMS_TO_TICKS(100)) != pdPASS) {
            return pdFAIL;
        }
        s->timer = NULL;
    }

    if (s->queue != NULL) {
        vQueueDelete(s->queue);
        s->queue = NULL;
    }

    if (s->lock != NULL) {
        vSemaphoreDelete(s->lock);
        s->lock = NULL;
    }

    return pdPASS;
}

static BaseType_t session_open(session_t *s)
{
    s->queue = xQueueCreate(4, sizeof(uint32_t));
    s->lock = xSemaphoreCreateMutex();
    s->timer = xTimerCreate(
        "session-timer",
        pdMS_TO_TICKS(1000),
        pdTRUE,
        NULL,
        on_timeout);

    if (s->queue == NULL || s->lock == NULL || s->timer == NULL) {
        (void)session_close(s);
        return pdFAIL;
    }

    if (xTimerStart(s->timer, pdMS_TO_TICKS(100)) != pdPASS) {
        (void)session_close(s);
        return pdFAIL;
    }

    return pdPASS;
}

void session_lifecycle_demo(void)
{
    session_t s = {0};

    configASSERT(session_open(&s) == pdPASS);
    configASSERT(session_close(&s) == pdPASS);

    printf("queue=%p lock=%p timer=%p\n",
           (void *)s.queue, (void *)s.lock, (void *)s.timer);
}
预期输出:
queue=(nil) lock=(nil) timer=(nil)不同 C 库可能把空指针显示为 0x0 等形式,关键验证点是三个 owner 句柄都已清空,并且之后没有任务再使用它们。示例中的 session_close() 也被创建失败路径复用,让“只创建出一半”的对象能够按同一规则回滚;生产代码还应处理 timer 命令队列持续拥塞时的失败策略,而不是忽略返回值。
防住悬空句柄和重复删除
最常见的生命周期错误不是“忘记调用 delete”,而是删除完成后仍有人保存旧副本。把 owner 句柄设为 NULL 只能防 owner 自己重复删除,无法让其他模块手里的副本自动失效,所以共享接口最好不要直接暴露可长期缓存的原始句柄。
需要动态停用模块时,可以把对象访问集中到模块 API 中,由 API 先检查模块状态,再访问内部句柄;关闭流程先把状态切换为 STOPPING,拒绝新请求,等待正在进行的访问结束后再释放对象。对于互斥量,还要确保没有任务持锁;对于队列和信号量,要确保没有任务仍阻塞在这些对象上。
如果一个对象“理论上随时可能被任意任务删除”,它就没有可靠的生命周期设计。长期固件应优先把拓扑固定下来;必须动态变化时,也要把删除权收口到唯一 owner,并让销毁顺序与对象依赖方向相反。