
嵌入式 Linux 与 RTOS / 系统课时
设计避免死锁的锁顺序
设计避免死锁的锁顺序
当两个任务需要同时持有多把互斥量时,最危险的不是“锁很多”,而是获取顺序不一致。本节先制造一次典型循环等待,再用全局锁顺序、有限等待和失败回滚打断死锁条件,并把检查方法落到代码评审中。
学习目标
- 能根据两任务、两互斥量的获取顺序识别循环等待。
- 能用统一锁顺序和超时回滚改写嵌套加锁代码。
- 能从持锁时间、嵌套层数和错误退出路径审查死锁风险。
死锁是怎样形成的
设有互斥量 mutexA 与 mutexB。任务 A 先拿 mutexA 再等 mutexB,任务 B 则先拿 mutexB 再等 mutexA。只要两个任务恰好各自拿到第一把锁,就会进入循环等待:A 等 B 释放,B 又等 A 释放。
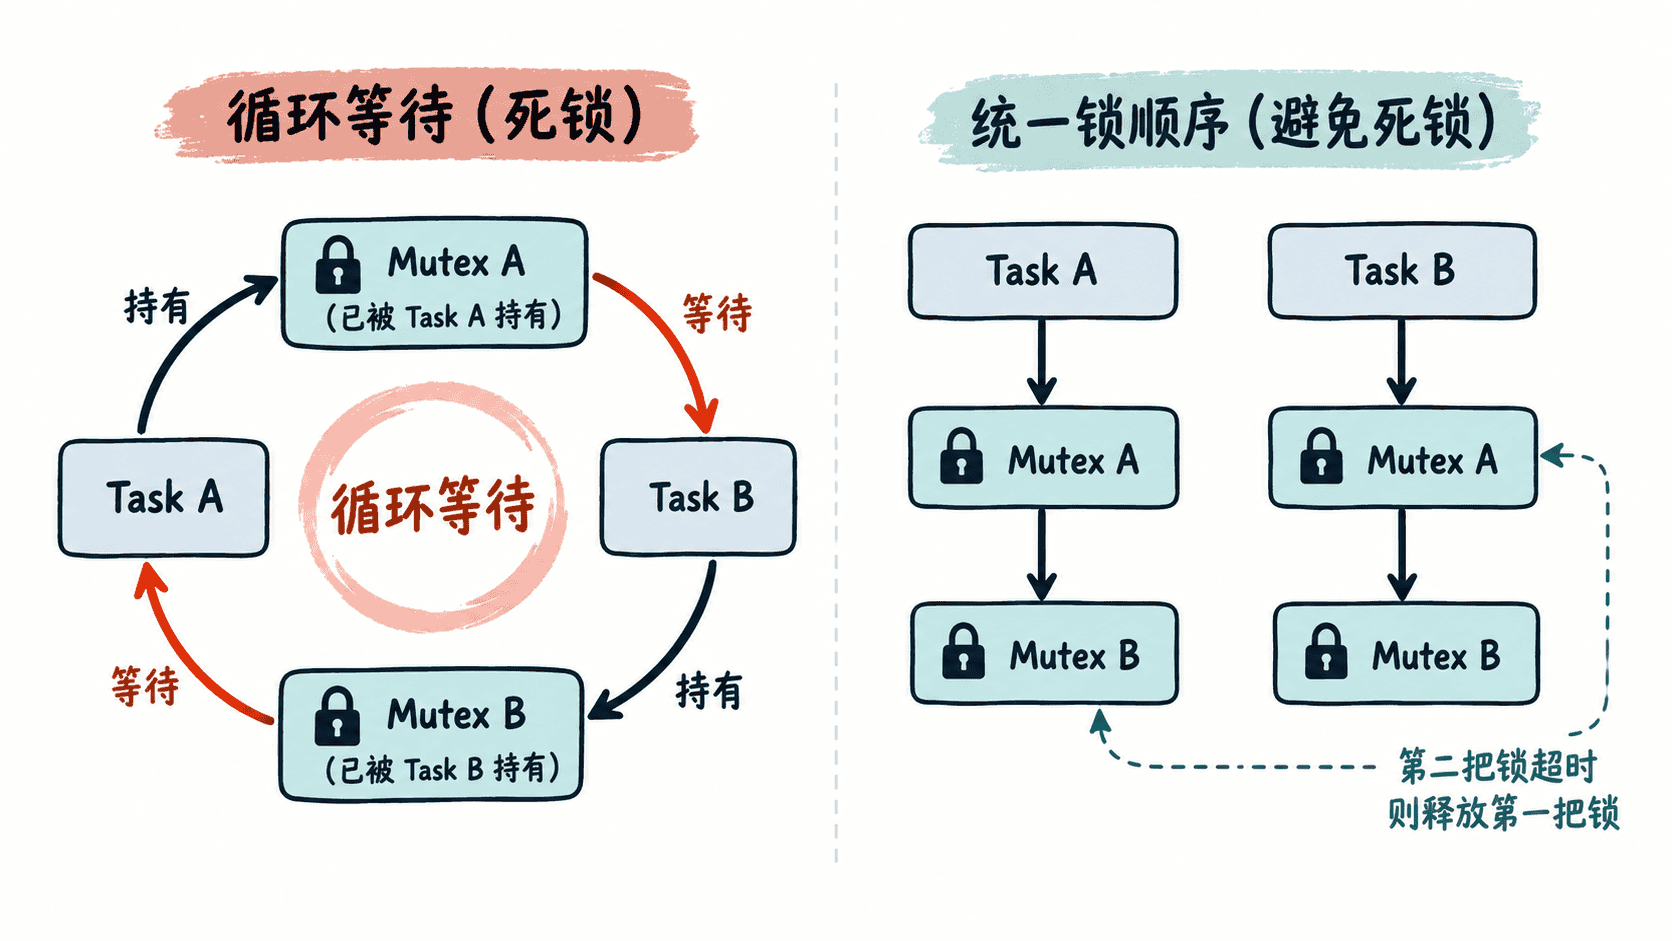
下面的片段示例依赖一个已经能启动调度器、创建任务并输出日志的 FreeRTOS 工程,并要求 mutexA、mutexB 已通过 xSemaphoreCreateMutex() 创建成功。DEMO_DEADLOCK 为 1 时故意交叉取锁;改为 0 后,两条任务路径都遵守 mutexA → mutexB 的全局顺序,并在第二把锁超时后回滚第一把锁。
#include "FreeRTOS.h"
#include "task.h"
#include "semphr.h"
#include <stdio.h>

static SemaphoreHandle_t mutexA;
static SemaphoreHandle_t mutexB;

#define DEMO_DEADLOCK 1

static BaseType_t takeBothInOrder(TickType_t timeout)
{
    if (xSemaphoreTake(mutexA, timeout) != pdTRUE) {
        return pdFALSE;
    }

    if (xSemaphoreTake(mutexB, timeout) != pdTRUE) {
        // 第二把锁失败时必须释放已经持有的第一把锁。
        xSemaphoreGive(mutexA);
        return pdFALSE;
    }

    return pdTRUE;
}

static void taskA(void *arg)
{
    (void)arg;

#if DEMO_DEADLOCK
    xSemaphoreTake(mutexA, portMAX_DELAY);
    printf("A holds mutexA\n");
    vTaskDelay(pdMS_TO_TICKS(20));
    xSemaphoreTake(mutexB, portMAX_DELAY);
#else
    while (takeBothInOrder(pdMS_TO_TICKS(100)) != pdTRUE) {
        vTaskDelay(pdMS_TO_TICKS(10));
    }
#endif

    printf("A done\n");
    xSemaphoreGive(mutexB);
    xSemaphoreGive(mutexA);
    vTaskDelete(NULL);
}

static void taskB(void *arg)
{
    (void)arg;

#if DEMO_DEADLOCK
    xSemaphoreTake(mutexB, portMAX_DELAY);
    printf("B holds mutexB\n");
    vTaskDelay(pdMS_TO_TICKS(20));
    xSemaphoreTake(mutexA, portMAX_DELAY);
#else
    while (takeBothInOrder(pdMS_TO_TICKS(100)) != pdTRUE) {
        vTaskDelay(pdMS_TO_TICKS(10));
    }
#endif

    printf("B done\n");
    xSemaphoreGive(mutexB);
    xSemaphoreGive(mutexA);
    vTaskDelete(NULL);
}
预期结果
DEMO_DEADLOCK=1:通常可看到 A、B 各持有一把锁,随后不再出现 "A done" 或 "B done"。
DEMO_DEADLOCK=0:两个任务最终都能输出 done,不会永久停在相互等待状态。
实际打印先后由调度时序决定,因此日志顺序可能不同;判断重点是任务是否永久停止推进。
用全局锁顺序消除循环等待
最可靠的工程规则是给共享资源规定唯一顺序,例如 mutexA < mutexB < mutexC。任何代码只要需要多把锁,都必须按升序获取、按相反方向释放。这样即使多个任务竞争相同资源,也无法构造“你等我、我等你”的闭环。
锁顺序必须成为跨模块约定,而不是某个函数里的局部习惯。资源可以使用枚举、文档或代码注释记录等级;一旦新增嵌套锁,评审时先检查顺序,再检查业务逻辑。不要为了方便在少数路径上“临时反序”,因为一次例外就足以重新引入循环。
超时只能做兜底
有限超时不能替代统一锁顺序,但可以避免异常路径无限卡住。拿到第一把锁后,如果第二把锁在限定时间内失败,应立即释放第一把锁,再延迟或重试;不能带着部分资源直接返回。
超时时间应基于业务最大持锁时间和调度延迟估算。若临界区本身可能执行耗时 I/O、等待队列或再次阻塞,应该优先缩短临界区,而不是不断放大超时。
用资源依赖图检查代码
审查嵌套锁时,可以把“任务正在等待的锁”画成任务到资源的边,把“锁被哪个任务持有”画成资源到任务的边。只要图中出现有向环,就存在满足循环等待的路径。对大型模块,可以把任务替换成函数或服务线程,方法仍然成立。
实际评审至少检查四件事:多把锁是否有统一顺序;最大嵌套层数是否被控制;临界区是否包含长耗时操作;每个失败、超时和提前返回路径是否释放了已经持有的全部互斥量。锁越少、持有越短、退出路径越对称,死锁就越容易被证明不存在。