
嵌入式 Linux 与 RTOS / 系统课时
捕获栈溢出和分配失败
捕获栈溢出和分配失败
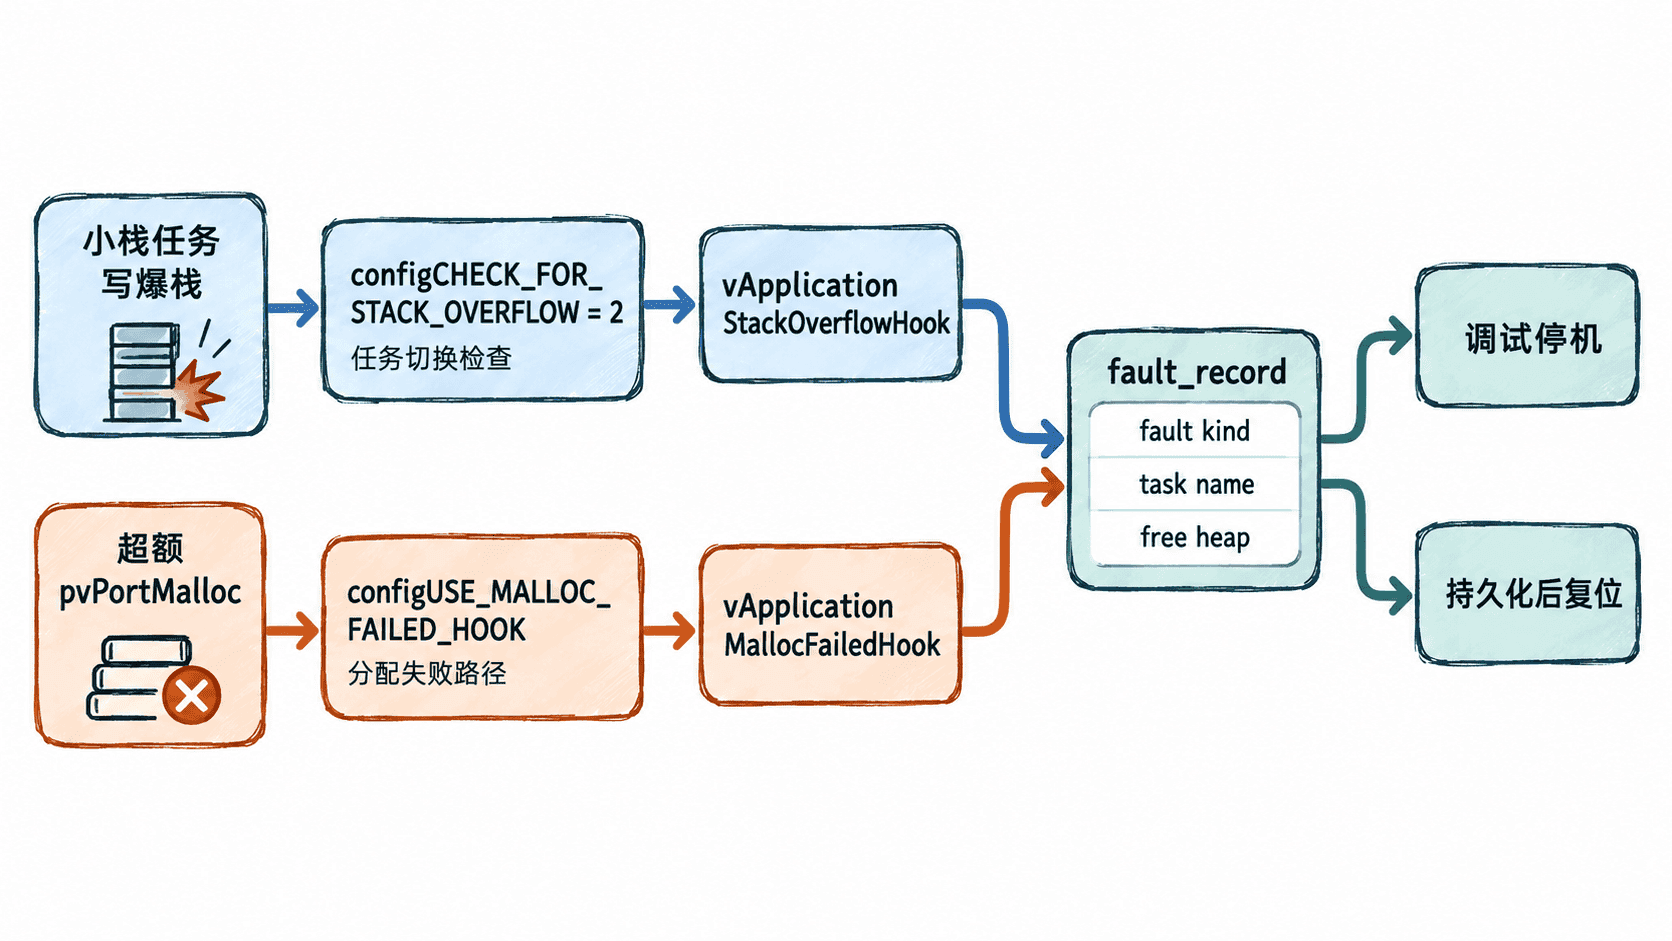
栈溢出和堆分配失败往往发生在系统资源最紧张的时候,继续打印大量日志反而可能让现场更糟。本篇把 FreeRTOS 的两类 Hook 接成一条最小故障记录链路,并用可控的小栈、小堆故障验证它确实能捕获任务名、剩余堆和故障类型。
学习目标
- 开启
configCHECK_FOR_STACK_OVERFLOW与configUSE_MALLOC_FAILED_HOOK,理解它们各自捕获什么故障。 - 在 Hook 中保存任务名、剩余堆和故障类型,而不是依赖可能失效的普通日志。
- 用小栈与超额分配构造故障,并确认检测链路能到达预期 Hook。
先把两个检测入口打开
栈溢出检查发生在内核调度相关路径上,常用配置是把 configCHECK_FOR_STACK_OVERFLOW 设为 2。它会在任务切换时检查栈指针和栈边界特征,比只检查栈指针更容易发现已经踩到栈底的情况。分配失败则由 configUSE_MALLOC_FAILED_HOOK 控制,只要 FreeRTOS 堆分配器无法满足请求,就调用应用提供的 Hook。
下面是 FreeRTOSConfig.h 的片段示例,依赖工程已经选择可提供动态分配的 heap 实现,例如 heap_4.c。
#define configCHECK_FOR_STACK_OVERFLOW 2
#define configUSE_MALLOC_FAILED_HOOK   1
#define configSUPPORT_DYNAMIC_ALLOCATION 1
#define configTOTAL_HEAP_SIZE (16 * 1024)
生效行为:重新编译后,内核会引用 vApplicationStackOverflowHook() 和 vApplicationMallocFailedHook()。如果链接时报这两个符号未定义,说明配置已经生效,但应用还没有提供 Hook 实现。
建立最小故障记录
故障记录的核心不是“多记”,而是保证重启前还能留下足够定位的信息。下面示例把故障类型、当前剩余堆和任务名写入静态结构;实际产品可把它放到不清零 RAM、备份寄存器或故障日志页中。pcTaskName 最长按 configMAX_TASK_NAME_LEN 截断,避免越界。
#include <stddef.h>
#include "FreeRTOS.h"
#include "task.h"

typedef enum {
    FAULT_NONE = 0,
    FAULT_STACK_OVERFLOW,
    FAULT_MALLOC_FAILED
} fault_kind_t;

typedef struct {
    fault_kind_t kind;
    size_t free_heap;
    char task_name[configMAX_TASK_NAME_LEN];
} fault_record_t;

static volatile fault_record_t g_fault;

static void copy_task_name(volatile char *dst, const char *src)
{
    size_t i = 0;
    if (src == NULL) {
        src = "<none>";
    }

    for (; i + 1 < configMAX_TASK_NAME_LEN && src[i] != '\0'; ++i) {
        dst[i] = src[i];
    }
    dst[i] = '\0';
}

void vApplicationStackOverflowHook(TaskHandle_t task, char *task_name)
{
    (void)task;
    g_fault.kind = FAULT_STACK_OVERFLOW;
    g_fault.free_heap = xPortGetFreeHeapSize();
    copy_task_name(g_fault.task_name, task_name);

    taskDISABLE_INTERRUPTS();
    for (;;) {
    }
}

void vApplicationMallocFailedHook(void)
{
    g_fault.kind = FAULT_MALLOC_FAILED;
    g_fault.free_heap = xPortGetFreeHeapSize();
    copy_task_name(g_fault.task_name, pcTaskGetName(NULL));

    taskDISABLE_INTERRUPTS();
    for (;;) {
    }
}
验证方法:在调试器中把 g_fault 加入 Watch。触发故障后 CPU 会停在对应 Hook 的死循环中,此时 kind、free_heap 和 task_name 应保持可读。若产品需要自动重启,可以在完成持久化后改为触发看门狗或系统复位,但不要在记录完成前立即复位。
用小堆故障验证 malloc Hook
configTOTAL_HEAP_SIZE 为 16 KiB 时,请求同样大小的块通常必然失败,因为分配器还需要块头和对齐开销。下面的任务只用于故障注入;它启动后主动发起超额分配。
#include "FreeRTOS.h"
#include "task.h"

static void malloc_fault_task(void *arg)
{
    (void)arg;

    /* 请求整个 FreeRTOS heap,连管理开销都没有空间可留。 */
    (void)pvPortMalloc(configTOTAL_HEAP_SIZE);

    for (;;) {
        vTaskDelay(pdMS_TO_TICKS(1000));
    }
}

int main(void)
{
    BaseType_t ok = xTaskCreate(
        malloc_fault_task,
        "heap-test",
        configMINIMAL_STACK_SIZE,
        NULL,
        tskIDLE_PRIORITY + 1,
        NULL);

    configASSERT(ok == pdPASS);
    vTaskStartScheduler();

    for (;;) {
    }
}
预期结果:
程序进入 vApplicationMallocFailedHook。
g_fault.kind = FAULT_MALLOC_FAILED
g_fault.task_name = "heap-test"
g_fault.free_heap 为一个很小的非负值,具体数值随 heap 实现和工程配置变化。
如果没有进入 Hook,先确认工程实际链接的是 FreeRTOS 提供的 heap 实现,而不是把普通 C 库 malloc() 当成 pvPortMalloc();也要确认 configUSE_MALLOC_FAILED_HOOK 确实参与了当前构建。
用小栈任务验证栈溢出检测
栈溢出测试比堆失败更依赖端口和编译器,因为过度越界可能先触发 MPU、BusFault 或 HardFault。实验时要让任务“轻度越界后发生一次调度”,这样内核才有机会检查栈边界。下面仍是故障注入代码,不能保留在产品构建中。
#include <stddef.h>
#include <stdint.h>
#include "FreeRTOS.h"
#include "task.h"

static void stack_fault_task(void *arg)
{
    (void)arg;
    volatile uint8_t pad[768];

    /* 写满大数组,故意消耗远超这个任务分配到的栈空间。 */
    for (size_t i = 0; i < sizeof(pad); ++i) {
        pad[i] = (uint8_t)i;
    }

    vTaskDelay(1);

    for (;;) {
    }
}

int main(void)
{
    BaseType_t ok = xTaskCreate(
        stack_fault_task,
        "stack-test",
        128,
        NULL,
        tskIDLE_PRIORITY + 1,
        NULL);

    configASSERT(ok == pdPASS);
    vTaskStartScheduler();

    for (;;) {
    }
}
预期结果:
理想情况下程序在任务切换时进入 vApplicationStackOverflowHook。
g_fault.kind = FAULT_STACK_OVERFLOW
g_fault.task_name = "stack-test"
若目标先进入 HardFault,减小 pad 或增大任务栈,直到能先发生一次调度并让 FreeRTOS 完成检查。
故障注入结束后要删除测试任务或用构建宏隔离,不能把“故意溢出”长期留在固件里。产品侧还应持续观察 uxTaskGetStackHighWaterMark() 与 xPortGetMinimumEverFreeHeapSize(),前者帮助发现任务栈余量持续逼近零,后者能暴露运行周期内曾出现过的堆低水位,从而在 Hook 真正触发之前留下预警。