
架构与系统设计 / 系统课时
设计跨地域流量切换策略
设计跨地域流量切换策略
跨地域切流不是把 DNS 指向备用机房这么简单。真正安全的策略必须同时处理入口解析、全局负载均衡、写入主权、会话状态和数据合规,并规定故障发生后哪些条件满足才能逐步放量。
学习目标
- 区分 DNS 与全局负载均衡在地域切换中的职责
- 识别会话、数据复制和数据主权对切流的约束
- 设计带有准入条件、执行顺序和验证步骤的切换流程
先确定谁负责把流量送到新地域
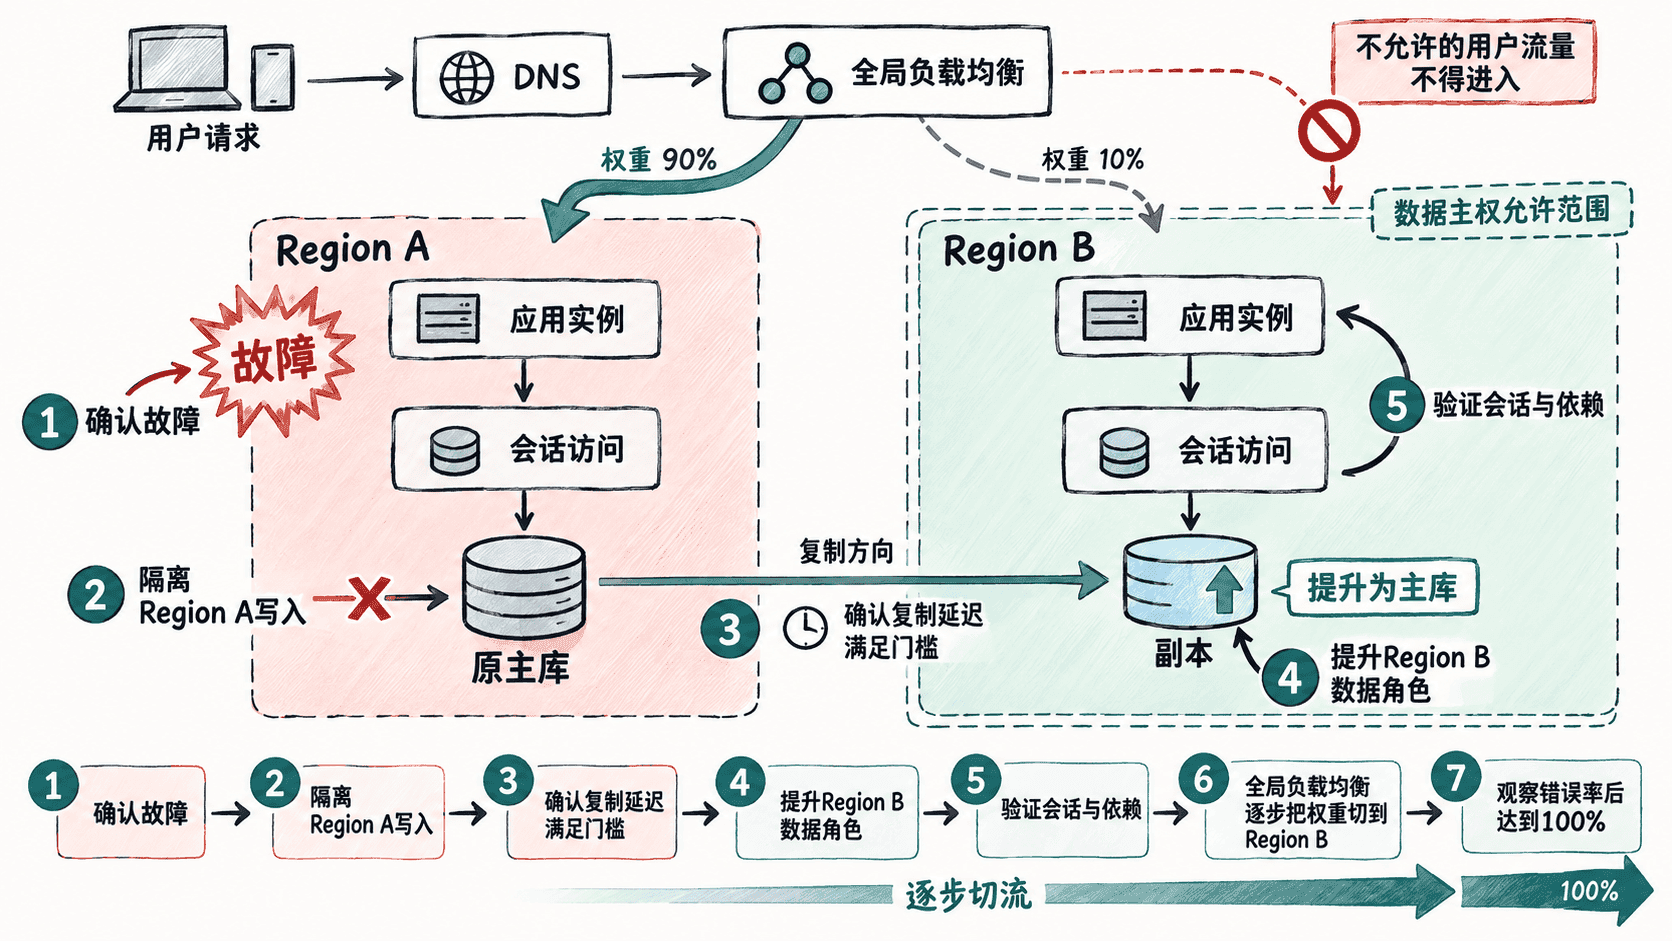
跨地域入口通常包含 DNS 和全局负载均衡两层。DNS 把域名解析到合适的全局入口,但解析结果会受到 TTL、递归 DNS 缓存和客户端缓存影响,因此不能假设记录修改后所有用户立即切换。
全局负载均衡可以根据地域健康状态、延迟或权重把请求分发到不同地域。对于已经连接到统一全局入口的系统,它通常比单纯修改 DNS 更适合执行快速流量迁移;DNS 更适合作为入口发现、灾备域名或控制平面的组成部分。
故障前就应该配置合理 TTL、备用地域入口和健康检查。事故发生后才临时创建这些资源,会把本应属于正常变更的操作塞进 RTO。
切流之前先解决状态问题
无状态应用最容易迁移,但实际系统通常还有三类状态需要检查。第一类是登录会话,如果会话只存放在原地域内存或本地 Redis 中,新地域会把大量用户视为未登录;第二类是数据库写入主权,如果旧地域与新地域同时接受写入,可能形成脑裂;第三类是消息、缓存和对象存储等依赖,它们也可能存在地域绑定。
数据主权进一步限制了可切换目的地。某些用户数据只能在指定国家或区域处理,此时全球统一的“任意故障都切到 Region B”并不成立,流量策略必须按租户、用户或数据类别限制允许进入的地域集合。
用切换门槛防止故障扩大
自动切流不能只依赖一个健康检查。应用探针失败可能来自网络抖动,而目标地域虽然在线,也可能因为复制严重落后或关键依赖不可用而不具备接管条件。更稳妥的方式是把切换设计成一组门槛。
下面的可运行脚本模拟一次主动备用架构的切换决策。它不会操作真实基础设施,而是用于演练“哪些条件全部满足才能切换”的控制逻辑。
primary_failed = True
replica_lag_seconds = 2
max_allowed_lag_seconds = 5
session_externalized = True
destination_allowed = True

checks = {
    "primary failure confirmed": primary_failed,
    "replica lag acceptable": replica_lag_seconds <= max_allowed_lag_seconds,
    "session ready": session_externalized,
    "data sovereignty allowed": destination_allowed,
}

for name, ok in checks.items():
    print(f"{name}: {'PASS' if ok else 'BLOCK'}")

if all(checks.values()):
    print("DECISION: SWITCH")
    print("1. fence writes in region-a")
    print("2. promote data service in region-b")
    print("3. verify read/write and dependencies")
    print("4. shift global traffic to region-b")
else:
    print("DECISION: HOLD")
预期输出:
primary failure confirmed: PASS
replica lag acceptable: PASS
session ready: PASS
data sovereignty allowed: PASS
DECISION: SWITCH
1. fence writes in region-a
2. promote data service in region-b
3. verify read/write and dependencies
4. shift global traffic to region-b
这里的关键动作是 fence writes in region-a。即使原地域已经被判定故障,也不能只是假设它永远不可恢复;如果网络分区解除后旧主重新接受写入,而新地域已经晋升为主,就可能形成双主写入。生产系统应通过租约、仲裁、数据库 fencing token 或明确的写权限控制完成隔离。
按顺序切换而不是一步到100%
满足门槛后,推荐把流量恢复分成数据层接管、应用验证和入口放量三个阶段。数据角色尚未稳定时就先改 DNS 或负载均衡权重,会让真实用户成为恢复测试流量。
对于支持权重的全局负载均衡,可以先放入少量请求观察错误率、延迟和关键业务成功率,再逐步扩大到全部流量。若只能依赖 DNS,则需要把 TTL 与客户端缓存纳入恢复时间预算,并接受旧地址在一段时间内仍有请求到达,因此旧地域的隔离策略同样不能省略。
用业务指标完成切换验收
切流完成不能只看新地域实例健康。至少要验证核心读写请求、登录或会话连续性、数据库复制状态、消息积压、依赖调用错误率以及受数据主权约束的流量是否仍被正确限制。如果这些指标恶化,应能够停止继续放量,必要时执行预先定义的回退动作。
一份可执行的跨地域切换策略最终应明确四件事:什么信号触发切换、哪些条件会阻止切换、数据与流量按照什么顺序接管,以及用哪些业务指标证明切换成功。只有这些内容都提前定义并经过演练,DNS 和全局负载均衡才真正组成高可用方案,而不是事故发生时临时操作的开关。