
架构与系统设计 / 系统课时
用降级保住核心业务路径
用降级保住核心业务路径
降级要解决的不是“系统还能不能返回页面”,而是在依赖超时、容量不足或局部故障时,主动牺牲次要能力,把有限资源留给最重要的业务动作。本篇将从业务优先级出发,设计可切换、可观察、可恢复且不会破坏核心正确性的降级路径。
学习目标
- 按业务价值和正确性要求划分核心路径与可降级能力
- 为不同功能选择关闭、缓存、静态数据或延迟处理等替代方案
- 设计降级的触发、观测和恢复机制,避免降级本身扩大故障
先划清不能牺牲的核心路径
设计降级前,先回答“系统最差时必须保住什么”。例如电商高峰期,提交订单、扣减库存和记录支付结果通常属于核心路径,而个性化推荐、商品热度排行、历史足迹等功能可以牺牲。
判断某项能力能否降级时,要同时看业务价值和正确性约束。影响收入但允许数据稍旧的能力,可以切换缓存;只改善体验的能力可以直接关闭;涉及余额、库存归属、权限判断等强正确性数据,则不能为了“有结果”随意返回默认值。
| 能力 | 故障时策略 | 关键约束 |
|---|---|---|
| 下单 | 尽量保持正常路径 | 不得跳过库存、价格等核心校验 |
| 商品详情 | 使用短期缓存或基础数据 | 可以接受有限陈旧 |
| 推荐 | 关闭个性化,返回热门商品 | 不影响交易正确性 |
| 行为日志 | 本地缓冲或异步补传 | 不阻塞用户主请求 |
为每类能力设计明确的替代路径
降级不是统一返回“系统繁忙”。更可靠的做法,是为不同依赖预先定义替代数据源和退化层级。例如推荐服务不可用时,先尝试区域热门榜;热门榜也不可用时,再返回预先计算的静态列表。这样既能减少对故障依赖的压力,也能保留基本使用价值。
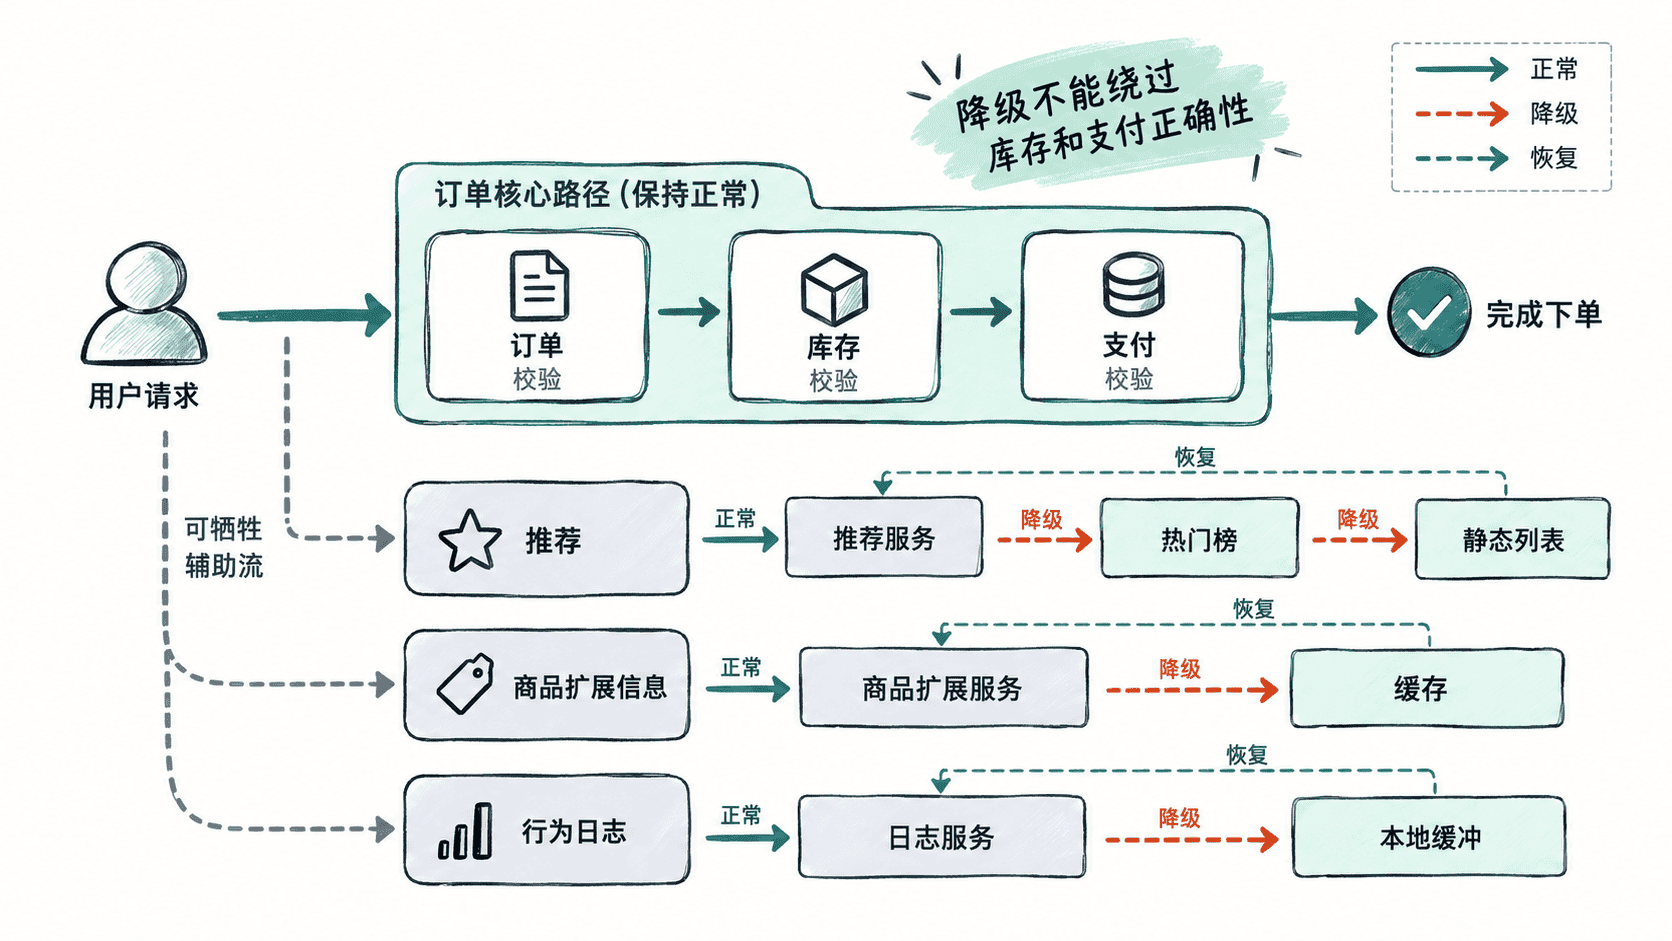
替代方案还要避免形成新的依赖链。例如“推荐故障后实时查询分析数据库”看似可用,却可能把在线流量灌入原本面向离线查询的系统,最终制造第二个故障点。理想的降级数据源应容量可控、依赖更少,并经过与正常流量接近的压力验证。
让降级保持正确而不是制造假数据
最危险的降级,是用看似友好的默认值掩盖未知状态。库存服务超时时返回“有货”、支付查询失败时显示“支付失败”,都会把“不知道”错误地变成确定事实。
对于影响核心正确性的状态,应优先选择明确失败、稍后重试或进入待确认状态。例如支付回调暂时无法核验时,可以把订单标记为“支付确认中”,由异步任务继续核对,而不是立即取消订单。
把触发与恢复设计成完整闭环
降级可以由人工开关、依赖健康状态、错误率、延迟或资源利用率触发。生产系统通常会组合使用:自动机制负责快速保护,人工开关负责在复杂故障中强制进入已知安全模式。
恢复不能只写成“依赖好了就切回”。如果所有实例同时恢复正常路径,刚恢复的下游可能再次被瞬时流量压垮。更稳妥的方式是先确认依赖稳定,再按实例或流量比例逐步恢复,并持续观察错误率、延迟和资源水位。
降级状态本身也必须可观测。至少要记录降级开关状态、触发原因、受影响请求比例、当前替代数据源以及持续时间。业务指标还应区分“正常成功”和“降级成功”,否则监控面板可能显示 99.99% 成功率,却掩盖系统已经连续数小时运行在残缺模式。
真正可用的降级方案,应当在故障发生前就明确核心业务、替代路径、正确性边界以及恢复条件。它的目标不是让所有功能继续工作,而是在资源最紧张的时候,主动舍弃可以牺牲的部分,确保最重要的业务仍然以可信的方式运行。