
架构与系统设计 / 系统课时
用仲裁读写平衡一致性代价
用仲裁读写平衡一致性代价
仲裁不是把副本数调大就能自动获得强一致性,而是用读写必须覆盖的副本数量,在延迟、故障可用性与新值可见性之间做取舍。本篇用 N、R、W 三个参数判断读写集合是否必然相交,并说明这种相交仍不能替代版本排序或共识协议。
学习目标
- 解释副本数
N、读仲裁R、写仲裁W分别控制什么 - 用 与 判断不同仲裁集合的相交关系
- 区分仲裁提供的集合交集与线性一致性、冲突解决之间的边界
从 N、R、W 看一次读写
设一份数据固定复制到 N 个副本。一次写入只有得到至少 W 个目标副本确认才算成功,一次读取则至少收集 R 个副本的结果,再按系统的版本规则选择返回值。
例如 N=3 时,如果采用 W=2、R=2,任意两个写成功副本与任意两个读副本都至少共享一个节点,因为:
这个交集意味着读取集合中至少有一个副本参与过最近一次成功写入。它是许多 quorum 设计的重要基础,但“读到了一个新副本”与“最终一定返回全局最新值”仍是两回事。
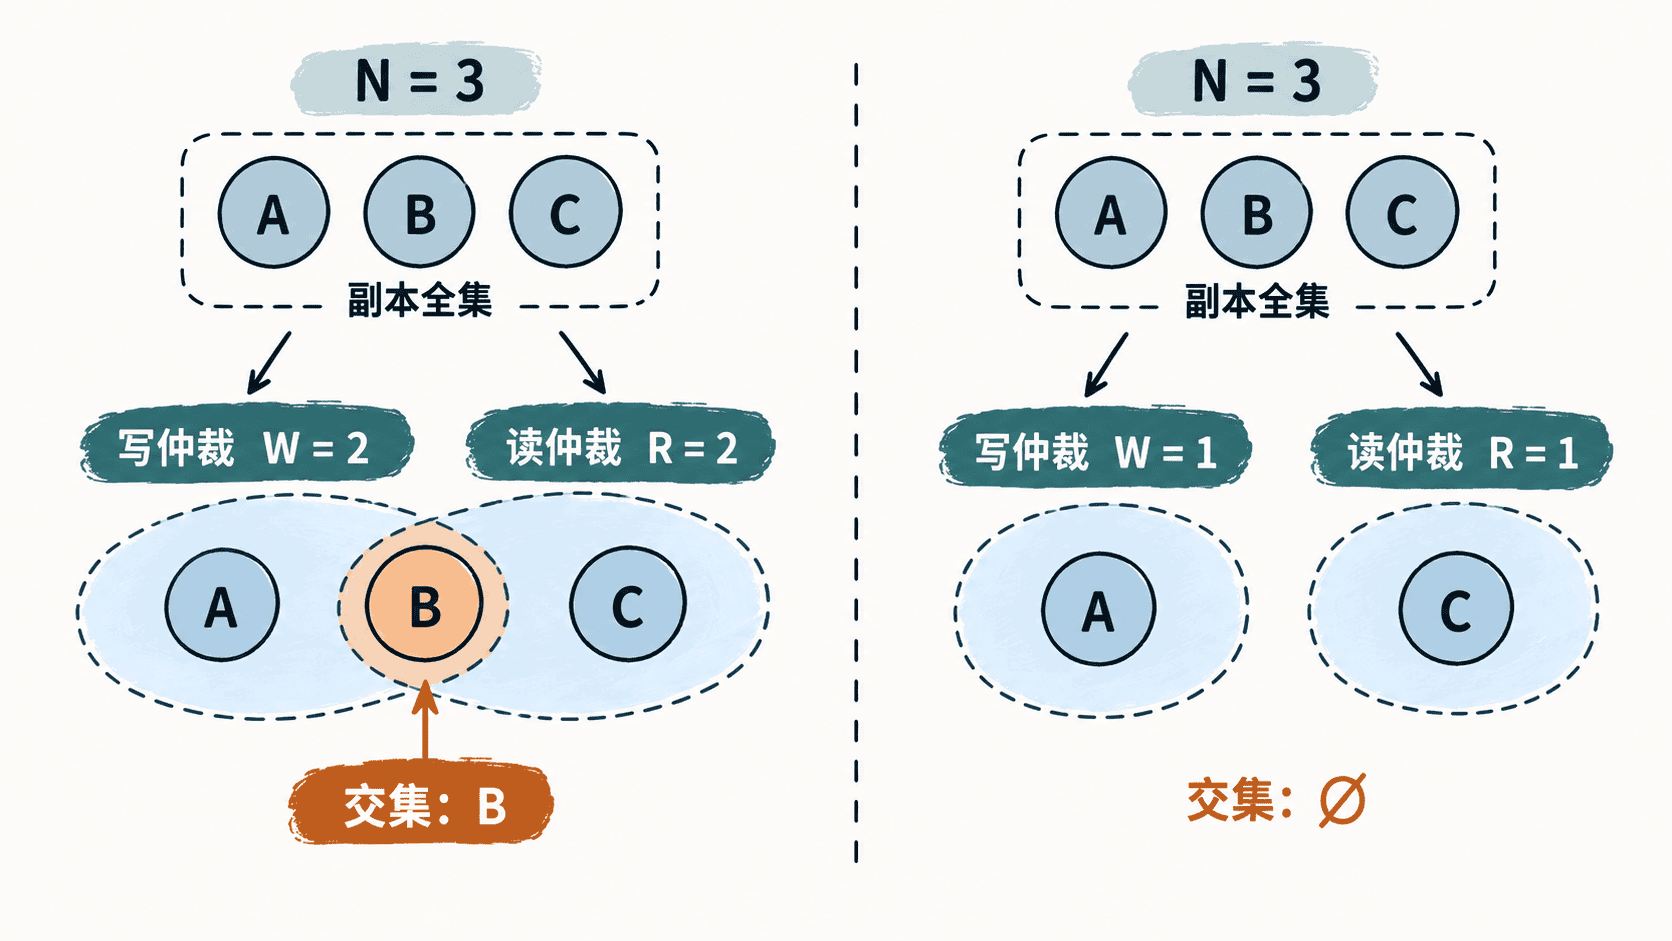
两个不等式分别说明什么
R + W > N 约束的是一次成功写仲裁与一次读仲裁必然相交。提高 R 可以减少写侧等待,提高 W 则可以减少读侧必须询问的副本,因此常见配置可以偏向读性能或写性能。
另一个常见条件是:
它保证任意两个大小为 W 的写集合存在交集。例如 N=3,W=2 时,不可能找到两个完全不重叠的两节点写集合。这个条件有利于阻止彼此完全隔离的成功写集合,但交集节点仍必须采用可靠的版本、任期或日志规则处理并发写入。
下面的小程序只计算这两个集合相交条件,适合快速检查候选参数:
def evaluate(n, r, w):
    # 读写相交保证读仲裁与成功写仲裁至少共享一个副本。
    read_write_overlap = r + w > n
    # 写写相交用于判断两个写仲裁是否可能完全分离。
    write_write_overlap = w > n / 2
    return read_write_overlap, write_write_overlap

for r, w in [(1, 1), (1, 3), (2, 2), (3, 1)]:
    rw, ww = evaluate(3, r, w)
    print(f'R={r} W={w} read_write={rw} write_write={ww}')
预期输出
R=1 W=1 read_write=False write_write=False
R=1 W=3 read_write=True write_write=True
R=2 W=2 read_write=True write_write=True
R=3 W=1 read_write=True write_write=False
程序检查的是数学交集条件,不代表对应系统已经获得线性一致性。
用仲裁调整延迟与故障余量
在固定副本集合、严格等待 R 或 W 个目标副本的前提下,读请求至少要有 R 个副本可达,写请求至少要有 W 个副本可达。因此参数越大,该类操作能容忍的不可达副本越少,通常还要等待更多响应。
| 配置 | 直接效果 | 典型代价 |
|---|---|---|
N=3,R=1,W=3 |
读只等一个副本,写覆盖全部副本 | 写延迟高,任一副本不可达都可能阻塞写入 |
N=3,R=2,W=2 |
读写均有交集,代价较均衡 | 两侧都要等待多数副本 |
N=3,R=3,W=1 |
写只需一个副本响应 | 读取昂贵,并发单副本写仍需额外冲突规则 |
所以不存在脱离业务读写比例的“最佳仲裁”。读多写少的服务可以把更多成本放到写侧;写路径对延迟极敏感时,则可能降低 W,同时接受更复杂的读取与修复逻辑。
仲裁不能单独保证强一致性
R + W > N 只证明集合存在交集,并没有规定交集副本上的多个版本如何排序。如果并发客户端写入不同值,系统仍需要版本号、逻辑时钟、任期、主节点规则或共识日志来判断哪个值有效。若读取只是返回最先响应的副本,即使请求覆盖了足够多副本,也可能没有正确利用交集信息。
还要注意实现是否真的是固定副本集合上的严格 quorum。某些系统为了可用性采用替代节点、sloppy quorum 或异步 hinted handoff,此时“收到了 W 个确认”不一定意味着这 W 个节点都属于原本的 N 个目标副本,经典相交推导不能机械套用。
设计仲裁时,应先明确需要的是集合交集、降低陈旧读取概率,还是严格的线性一致性。如果业务要求任何已确认写入随后都按单一全局顺序可见,应把仲裁参数与领导者、版本排序或共识协议一起评估,而不是只检查 R + W > N。