
架构与系统设计 / 系统课时
设计分布式锁的安全边界
设计分布式锁的安全边界
分布式锁显示“同一时刻只有一个持有者”并不等于共享资源一定安全。旧持有者可能在锁过期后恢复执行,因此可靠设计还要同时约束锁记录、持有者身份和资源端写入权限,并用栅栏令牌识别陈旧操作。
学习目标
- 区分锁服务的互斥效果与共享资源的数据安全
- 设计锁租约、持有者身份和条件续租、释放规则
- 使用单调递增的栅栏令牌阻止失效持有者继续修改资源
互斥记录不是最终安全边界
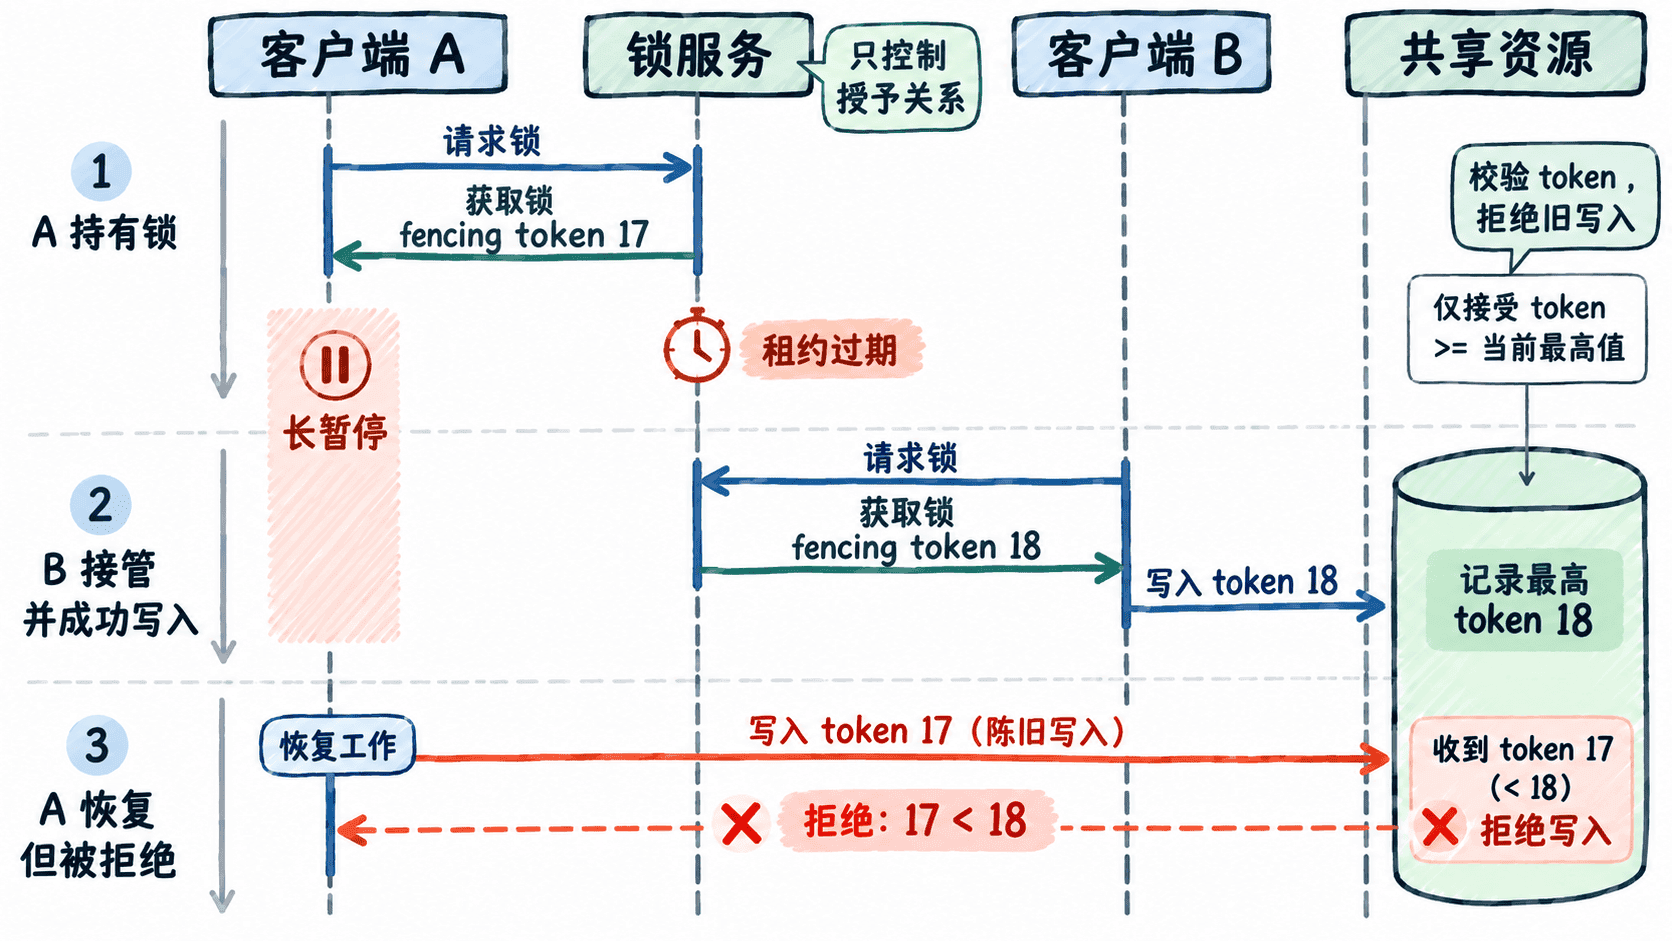
假设客户端 A 获得一个 30 秒锁,随后因为长时间暂停而停止续租。锁服务在租约过期后把锁交给客户端 B,这是合理行为。问题在于 A 恢复后仍可能拿着旧数据库连接继续执行写入,而数据库并不知道 A 的锁已经失效。
因此需要分清两个性质:锁互斥表示锁服务当前只承认一个有效持有者;资源安全表示共享资源能够识别并拒绝失效持有者的操作。前者不能自动推出后者。
锁记录必须绑定具体持有者
一条可用的锁记录不能只有“locked=true”。至少需要知道锁属于谁、属于哪一代,以及何时失效。获取锁时应原子地确认旧锁不存在或已经过期,再写入新的持有者和租约信息。
续租同样必须是条件操作:只有请求中的持有者身份和当前锁代次都匹配时才能延长有效期。这样,即使旧客户端延迟发送的续租请求晚于重新授予,也无法把新持有者的锁改回自己的状态。
释放锁也必须校验身份。客户端 A 的释放请求可能在网络中延迟,直到锁已经过期并由 B 获得后才到达;如果“释放”只是无条件删除锁记录,A 就可能误删 B 的有效锁。
用栅栏令牌阻止陈旧写入
解决暂停恢复问题的常见方法是 fencing token,也就是随每次成功授予锁而单调递增的所有权代次。假设 A 获得令牌 17,锁过期后 B 获得令牌 18,那么共享资源一旦观察到 18,就应拒绝之后携带 17 的陈旧操作。
资源端可以持久化“已经见过的最高所有权代次”。收到写请求时,如果请求令牌小于该值,就直接拒绝;如果令牌更高,则更新记录并执行操作。相同令牌通常代表同一轮所有权,是否允许重复请求还需要由业务幂等规则决定。
这个机制把最终安全判断从容易暂停的客户端移到了真正保存数据的资源端。即使 A 完全不知道自己的锁已经失效,它也无法越过资源侧的代次检查。
栅栏令牌必须由能够保证单调递增的权威组件产生,例如锁服务内部的一致性序号。随机 UUID 可以唯一标识持有者,却没有新旧顺序,因此不能单独充当可比较的 fencing token。
把安全检查放到真正写数据的位置
完整链路通常包含三道边界:
| 边界 | 主要职责 | 不能单独解决的问题 |
|---|---|---|
| 锁租约 | 让失联持有者最终失去锁 | 旧进程恢复后仍可能发起写入 |
| 持有者与代次校验 | 防止错误续租和跨代释放 | 下游资源未必知道锁已换代 |
| 栅栏令牌 | 让资源拒绝陈旧持有者 | 仍需业务层处理重复请求和事务一致性 |
如果共享资源本身无法验证栅栏令牌,就要寻找等价的资源侧条件,例如数据库中的版本号条件更新、带 epoch 的事务谓词,或者让所有写操作经过能够检查令牌的代理层。若没有任何资源侧防护,就必须承认该锁只能降低并发概率,不能证明暂停恢复场景下的数据安全。
设计分布式锁时,真正应该验证的不是“Redis、数据库或协调服务里现在有没有锁”,而是“一个已经失去所有权的客户端是否还有办法成功修改受保护资源”。只有这个答案为否,互斥机制才跨越了从协调层到资源层的安全边界。