
架构与系统设计 / 系统课时
用栅栏令牌阻断过期主节点
用栅栏令牌阻断过期主节点
租约能降低多个主节点同时工作的概率,却不能让已经失去资格的旧主自动停止。旧主可能经历长时间停顿后继续向存储写入,而此时新主已经接管。本课用单调递增的栅栏令牌把“谁是当前主”的判断下沉到真正的数据写入端,使过期主恢复执行后也无法覆盖新主已经建立的状态。
学习目标
- 能解释租约过期后旧主继续写入为什么仍然危险。
- 能设计单调递增栅栏令牌的签发、携带与校验流程。
- 能识别令牌倒退、重复签发或只在主节点本地校验的错误实现。
租约不能撤回已经发出的执行能力
设节点 A 获得租约后开始处理写入,随后发生长时间 GC、进程暂停或网络隔离。租约在外部已经过期,节点 B 获得新租约并成为新主。如果 A 恢复后不知道自己停顿了多久,它仍可能继续执行暂停前的写操作。
仅靠“主节点定期续租”无法阻止这类迟到写入,因为真正接受数据的数据库、对象存储或设备并不知道 A 的租约已经失效。问题的核心不是选主是否正确,而是旧主是否还握有对共享资源生效的写能力。
栅栏令牌把任期带到资源端
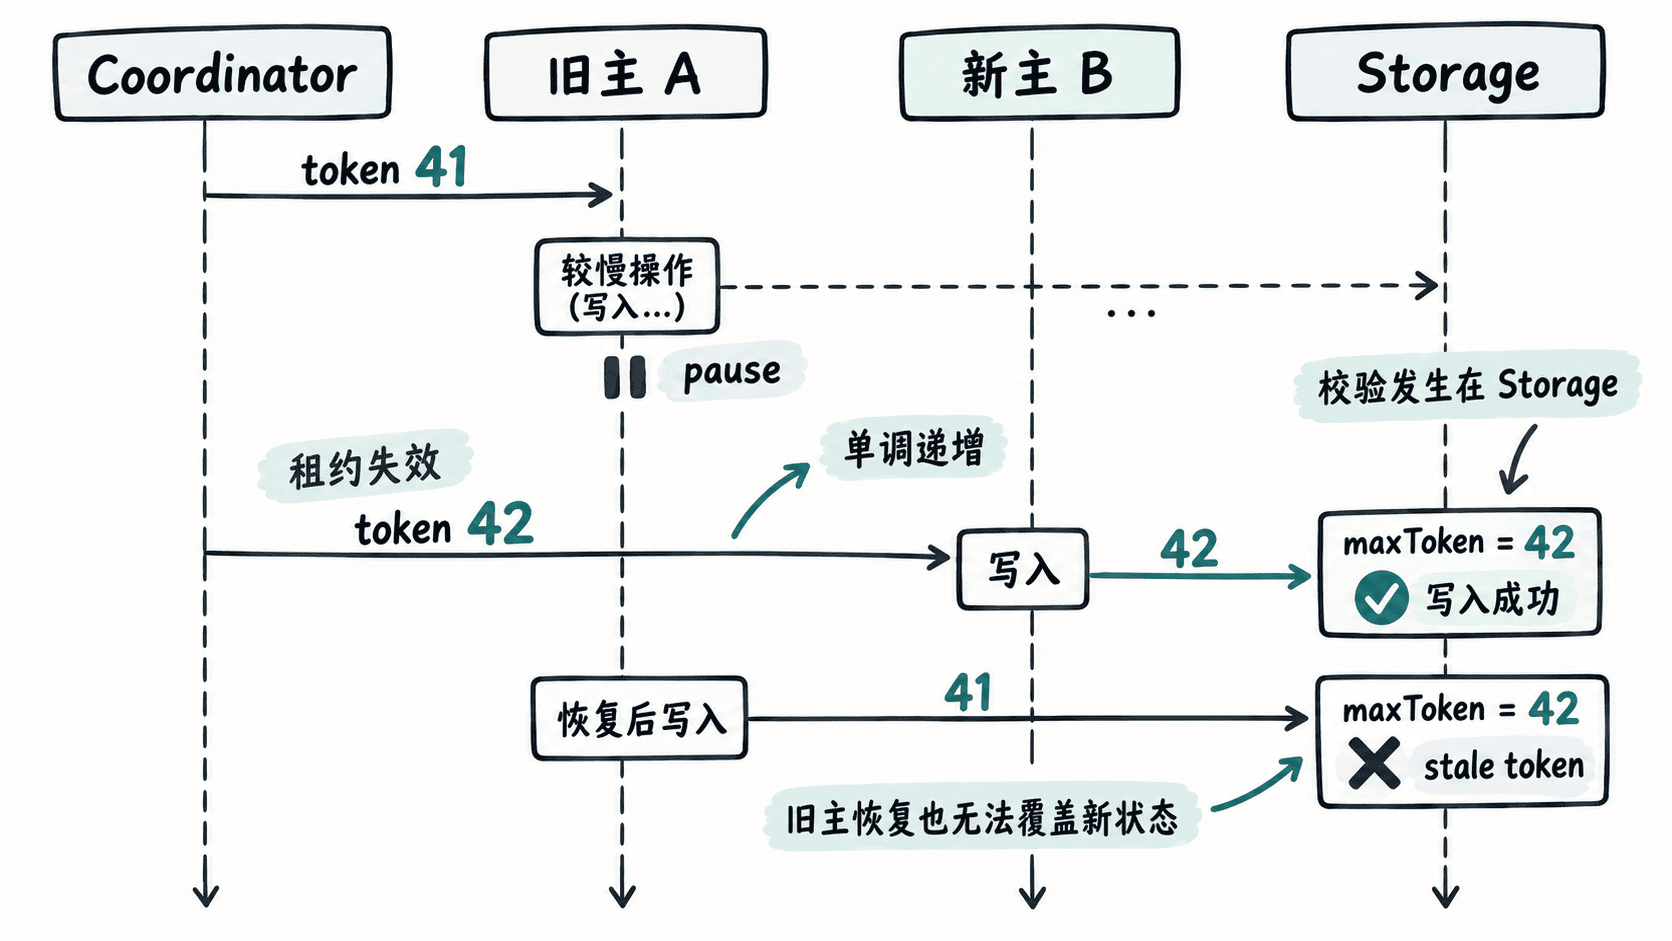
栅栏令牌是由权威协调者签发的单调递增整数。每次新的主资格产生时,都获得一个更大的 token,例如 A 得到 41,之后 B 得到 42。所有需要受保护的写请求都必须携带当前 token,资源端保存自己已经接受过的最大 token。
资源端只接受 token >= maxToken 的请求,并在接受更大的 token 后更新 maxToken。于是当 B 使用 42 成功建立新的栅栏后,稍后恢复的 A 即使继续发送 token 41,也会被资源端拒绝。真正的隔离发生在数据写入边界,而不是依赖旧主自觉退出。
令牌必须由单一有序来源签发
令牌最重要的性质不是随机唯一,而是可比较且永不倒退。常见实现是复用共识系统提供的任期号、修订号或事务序号,只要它能保证后获得资格的主一定取得更大的值。
如果只是每个主节点本地自增,两个候选主可能都生成 42;如果协调服务重启后计数器回退,新主甚至可能拿到比旧主更小的 token。这两种情况都会破坏资源端的判断。因此,token 的生成过程本身必须依赖持久化且具备一致顺序的权威来源。
校验必须发生在最终副作用之前
把 token 只检查在 API 网关、主节点进程或任务调度器里没有意义,因为这些组件本身可能就是失效的一方。所有不可逆副作用的最终入口都要参与校验,例如数据库写入、对象覆盖、文件生成、外部设备命令或支付扣款。
如果一次业务操作跨越多个资源,也不能只给第一个资源加栅栏。任何旧主仍能直接触达的副作用点,都可能成为绕过口。工程上通常需要把 token 放入写请求、事务条件或资源版本字段中,并确保“比较 token 与执行写入”在资源端是原子的。
还要注意一个实现边界:只保存 maxToken 的资源,在尚未看到新主的 42 之前,并不知道 41 已经失效。因此新主接管后通常应先在资源端建立新的栅栏,再执行受保护操作。如果要求从主资格切换瞬间起就严格拒绝旧 token,资源端还需要能够依据权威任期判断,或让资格切换与栅栏推进形成更强的原子交接。
失败时要拒绝而不是猜测
资源端如果无法读取当前栅栏状态,或无法保证比较与写入的原子性,就不应临时放宽校验。栅栏机制的安全性来自明确拒绝过期请求;一旦遇到不确定状态仍允许写入,就重新引入了旧主覆盖新状态的风险。
实践中还要区分“等于最大 token”和“大于最大 token”。同一主的多个正常请求通常会重复携带相同 token,因此相等一般应允许;只有小于 maxToken 才表示更旧的主资格。最终边界可以概括为:协调者负责产生严格递增的资格,调用方负责携带,资源端负责原子比较并拒绝更旧资格;无法执行这种校验的资源,则需要通过能够实施栅栏的代理或适配层隔离。