
架构与系统设计 / 系统课时
用约束而不是组件开始设计
用约束而不是组件开始设计
分布式设计最容易犯的错,是先决定上消息队列、缓存或微服务,再回头寻找理由。本篇给出一套从业务规模、正确性、延迟、成本和可用性出发的设计顺序,让组件成为约束推导出的结果,而不是架构起点。
学习目标
- 能先把业务问题改写成可判断的工程约束
- 能区分硬约束、目标值与可接受退化
- 能从约束冲突中推导架构取舍,而不是按组件清单拼装系统
先写清楚系统必须做到什么
一个设计问题至少先回答五类约束:规模决定系统要承受多少读写与数据量;正确性说明哪些结果绝不能错;延迟描述用户或下游能等待多久;成本限定可使用的机器、存储与运维复杂度;可用性则规定故障时还能接受多大影响。
其中最关键的是把“希望更快、更稳”改写成可判断的陈述。例如“订单不能重复扣款”属于正确性硬约束;“结算接口 p95 小于 300 ms”是性能目标;“推荐系统故障时允许退化为热门榜单”则给出了明确的降级边界。
把约束放到同一张决策图里
单独看每个指标都容易得到“全部都要”的答案,真正的设计发生在约束冲突处。低延迟可能要求缓存和数据副本,强一致却会增加协调成本;高可用需要冗余,而冗余又会增加基础设施和运维开销。
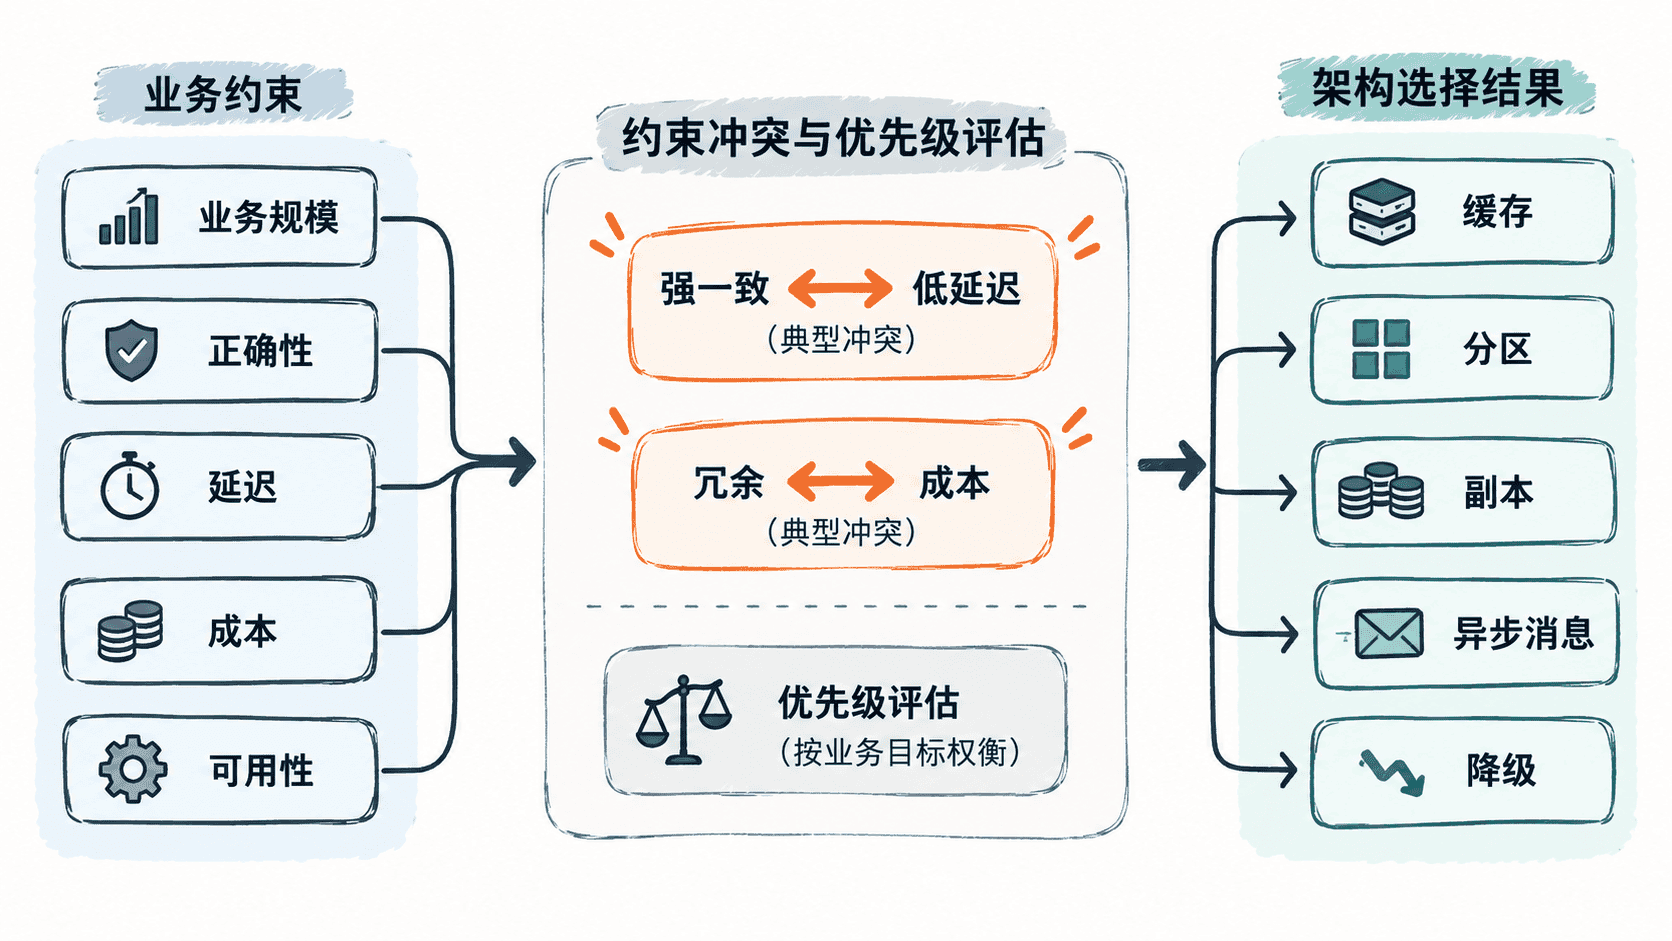
这张图的重点不是把五类约束分别映射到某个组件,而是强迫设计者先处理冲突。例如“支付成功必须立刻对用户可见”会把读写路径推向更强的一致性;“商品浏览允许数秒旧数据”则给缓存和异步复制留下空间。
用优先级决定先牺牲什么
约束可以分成三层。第一层是不能破坏的硬约束,例如资金正确性、数据隔离和法律要求;第二层是有目标值的服务指标,例如 p95 延迟、峰值吞吐和月度可用性;第三层是可退化能力,例如关闭非核心推荐、延迟生成报表或降低图片质量。
设计评审时,先检查方案是否违反硬约束,再比较目标值,最后确认退化路径。这样遇到“缓存是否值得上”“要不要跨地域多活”之类问题时,就能回到原始约束,而不是争论技术偏好。
从约束推导一个最小方案
假设一个下单系统每天 100 万单,峰值写入约 80 次每秒;支付结果不允许丢失或重复确认;用户提交订单后希望 500 ms 内看到受理结果;预算只允许维护一套主数据库和少量缓存;报表短暂不可用可以接受。
由这些约束可以先得到一版最小方案:订单写入以数据库事务保证核心正确性;受理成功后再异步发布事件给库存、通知与报表;缓存只服务读多写少且允许短暂陈旧的数据;非核心下游故障时不阻塞下单主链路。
这里没有因为“分布式系统”就默认引入五种中间件。只有当吞吐、可用性或跨区域目标超出当前方案能力时,才继续增加分区、副本、消息系统或多活设计。
评审时只问能证伪的问题
好的架构问题应该能被数据或故障实验回答。与其问“这个方案够不够稳定”,不如问“单机数据库故障后,订单写入在多久内恢复”“缓存全部失效时数据库能否承受回源流量”“消息重复投递会不会造成二次扣款”。
当每个关键组件都能追溯到某条约束,并且每条重要约束都有验证方式时,架构才形成闭环。组件清单只是实现细节,真正决定设计质量的是约束是否完整、优先级是否明确,以及冲突发生时你知道该牺牲什么。