
架构与系统设计 / 系统课时
用租约表达带失效期的所有权
用租约表达带失效期的所有权
永久锁一旦持有者失联,就可能让任务或主节点身份长期无法转移。租约把所有权改成“只在一段时间内有效”,系统可以在持有者停止续租后自动回收,但前提是正确处理过期判断、进程暂停与续租失败。
学习目标
- 理解租约与永久所有权的本质差异
- 设计获取、续租、过期和重新授予的基本流程
- 判断时钟偏差、长暂停和续租失败会怎样破坏安全假设
租约把所有权限制在时间窗口内
租约可以看成由协调服务授予的一张临时凭证,至少包含持有者身份、租约代次和失效时间。协调服务承诺:在当前租约仍有效时,不把同一份互斥所有权授予其他节点;租约失效后,则允许新的节点接管。
这和普通锁最大的区别是所有权会自动到期。持有者即使崩溃、网络断开或永久失联,也不需要另一方显式执行解锁,系统等待租约过期即可重新分配任务。
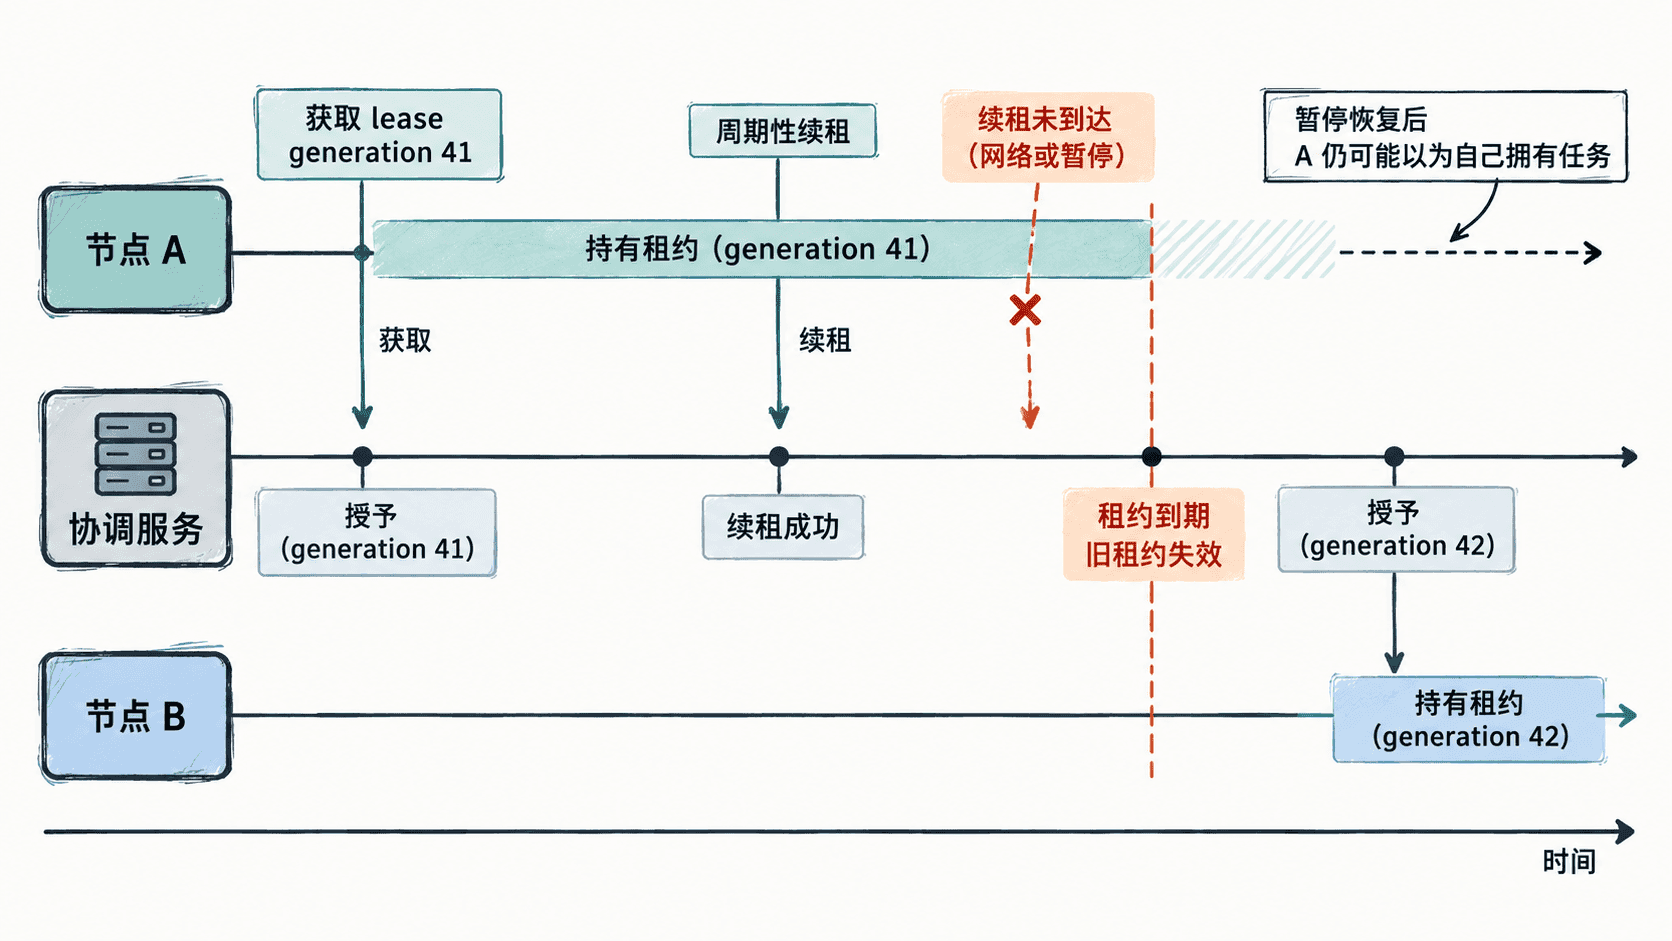
典型流程是:节点申请租约,协调服务记录有效期;节点在有效期内周期性续租;协调服务收到合法续租后延长有效期;如果续租没有及时成功,租约最终失效,其他节点便可以获得新的所有权。
过期时间应由权威方判定
租约最危险的误用,是让各节点独立根据自己的墙上时钟判断“我现在是否仍然持有租约”。机器时间可能发生偏移、校时或跳变,不同节点也不会在完全相同的时刻观察到过期。
更稳妥的设计是让协调服务成为租约状态的权威来源,并尽量用单调时间度量持续时长。持有者可以用本地计时器决定“何时提前续租”,但不能把自己的时间判断当成全局所有权仍有效的最终证据。
例如租约长度为 30 秒时,不应等到第 29 秒才第一次续租。通常需要留出网络延迟、调度暂停和重试预算,在明显早于到期点的位置开始续租;一旦无法确认续租成功,就停止启动新的有副作用操作。
暂停比宕机更棘手
节点宕机后不会继续写数据,而暂停的节点可能在租约已经转移后恢复执行。常见来源包括长时间垃圾回收、虚拟机暂停、容器冻结、CPU 严重争抢以及调试器挂起。
设节点 A 持有租约后暂停 40 秒,而租约只有 30 秒。协调服务会在租约过期后把任务交给节点 B。此时 A 如果恢复并继续执行暂停前排队的写操作,就会形成两个节点先后基于不同所有权代次修改同一资源的情况。
续租失败也必须按“不确定”处理。请求超时只表示调用方没有得到结果,不能证明服务端一定没有续租成功;反过来,持有者也不能因为之前发送过续租请求,就假设自己一定获得了新的有效期。
给租约留出安全余量
生产设计中可以用以下规则约束风险:
- 租约由单一权威协调层决定当前持有者和代次,避免多个节点分别解释所有权。
- 续租必须校验持有者身份和当前代次,旧持有者不能续上已经被重新授予的租约。
- 续租应提前开始,并把网络往返、服务抖动、调度暂停和重试都计算进余量。
- 无法确认租约仍有效时,持有者应停止领取新工作,而不是继续乐观执行。
- 对不可重复或高价值写操作,仅靠租约仍不够,需要让资源端识别所有权代次,拒绝已经失效的旧持有者。
任务调度、主节点选举和分片所有权都适合用租约限制故障影响时间,但租约解决的是“协调服务何时可以重新授予所有权”。如果旧节点恢复后仍能直接修改共享资源,还必须在资源侧增加额外的陈旧持有者防护。