
密码学与证书 / 系统课时
完成安全验收与上线检查
完成安全验收与上线检查
加密后能成功解密,只能说明正常路径可用;它不能证明密文篡改会被拒绝、签名重放无效,或密钥故障时系统不会失守。本课把算法、密钥、签名、TLS 和运维检查转成可复现的验收用例,并明确上线放行与回滚条件。
学习目标
- 核对算法参数、密钥权限与密文格式中的上线阻断项。
- 执行篡改、过期与重放测试,并确认拒绝行为。
- 验证证书、日志告警和故障恢复,形成放行记录。
算法与参数
对每个已启用的密码用途登记算法、模式、密钥长度、Nonce 生成方式和签名参数。阻断 ECB 模式、自研密码算法,以及把 MD5 或 SHA-1 用于需要抗碰撞保护的场景。采用 AES-GCM 时通常使用 12 字节随机 Nonce;同一把密钥下不得重复使用 Nonce。
分别验证一次正确加解密和一次篡改密文或认证标签后的解密失败。签名与验签两端还须固定算法及编码约定,例如 RSA-PSS 的盐长、ECDSA 使用 DER 还是固定长度的 r、s 拼接,不能依赖默认参数碰巧一致。
密钥与数据格式
检查源码、镜像、部署配置和普通日志中是否出现密钥。生产密钥应由 KMS/HSM 等受控设施保护,应用权限按用途和 keyId 最小化,调用需留审计记录;轮换时遵循“新写用新密钥、旧读兼容历史密钥”。
密文格式至少可识别 version、algorithm、keyId、nonce、ciphertext 和认证标签 tag;使用 AAD 时还要能在解密端准确重建。留存一条 key-v1 密文,写入切到 key-v2 后仍能解密;未知 keyId、错误标签均须明确失败,不能返回空明文冒充成功。
签名接口的负向验收
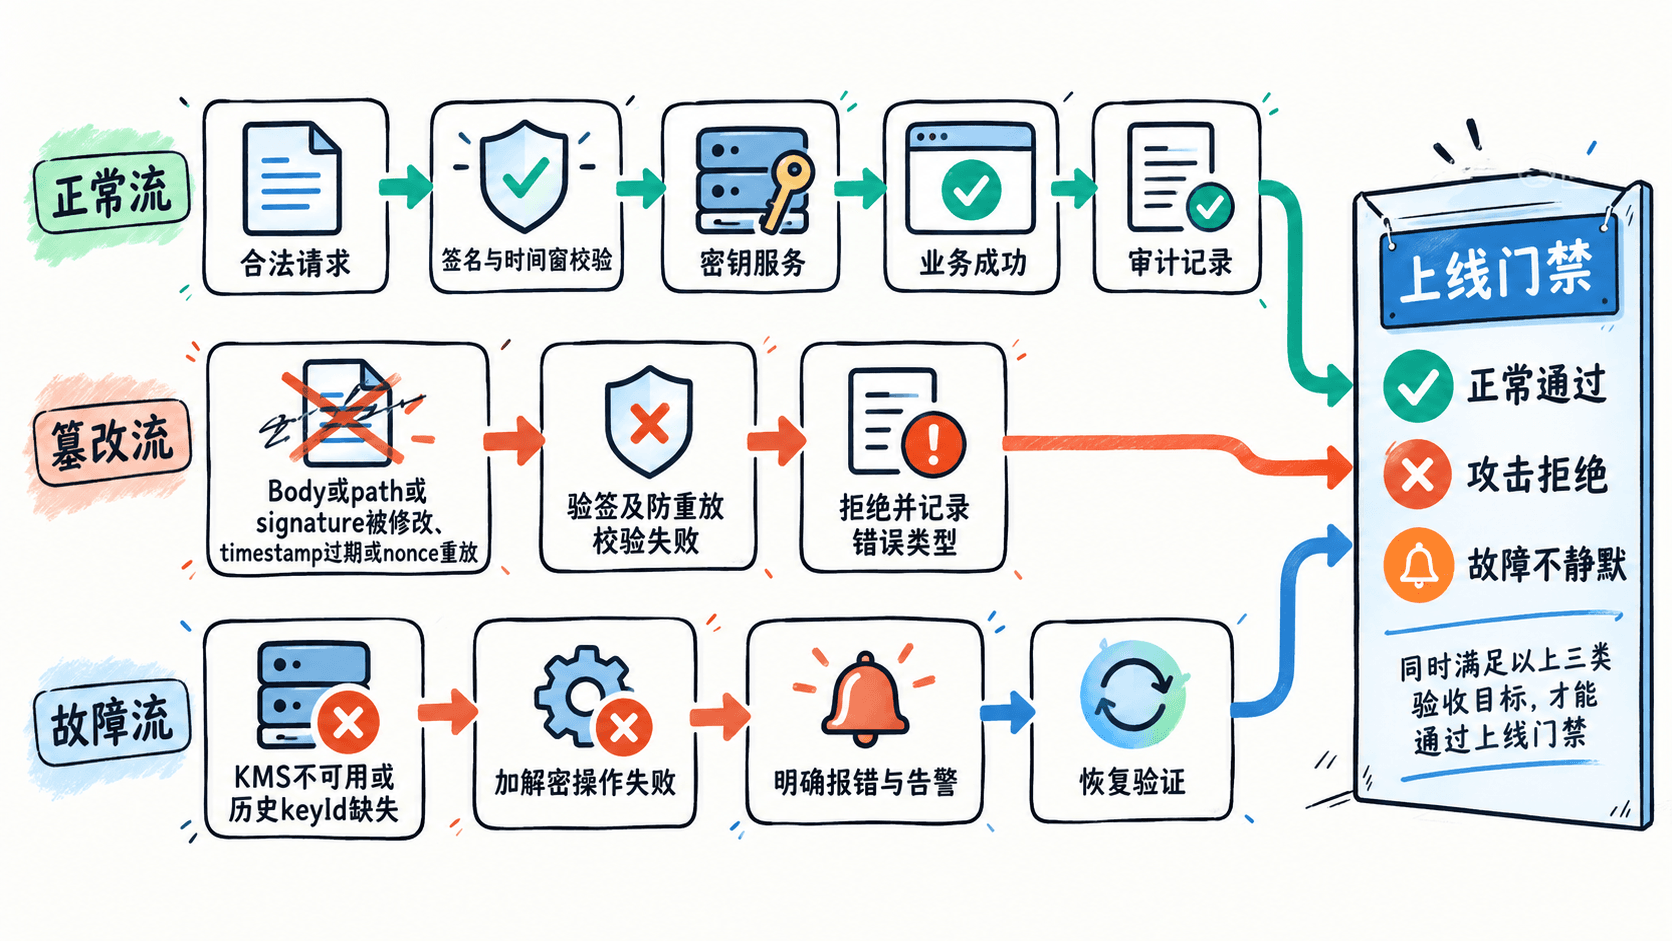
仅验证正确请求会通过还不够。对于带签名的请求,Body 原始字节、path、timestamp 和 nonce 必须有双方一致的签名输入规则;验证时间窗及 nonce 去重,才能拒绝过期或重放。下面用标准库实现固定请求的 HMAC-SHA256 验收模型,可直接用 Python 3 运行。
import hashlib
import hmac
import json

KEY = b"local-only-demo-secret"
NOW = 2_000_000_000
PATH = "/pay"
BODY = b'{"amount":100}'
NONCE = "n-001"

def sign(path, body, timestamp, nonce):
    # 用确定性的字段顺序和字节表示生成签名输入
    data = json.dumps(
        [path, body.hex(), timestamp, nonce], separators=(",", ":")
    ).encode("utf-8")
    return hmac.new(KEY, data, hashlib.sha256).digest()

def verify(path, body, timestamp, nonce, signature, seen):
    # 时间窗与一次性 nonce 校验均属于验收范围
    if abs(NOW - timestamp) > 300 or nonce in seen:
        return False
    if not hmac.compare_digest(sign(path, body, timestamp, nonce), signature):
        return False
    seen.add(nonce)
    return True

sig = sign(PATH, BODY, NOW, NONCE)
changed_sig = bytes([sig[0] ^ 1]) + sig[1:]
cases = [
    ("正常", PATH, BODY, NOW, sig),
    ("Body篡改", PATH, b'{"amount":101}', NOW, sig),
    ("path替换", "/refund", BODY, NOW, sig),
    ("signature篡改", PATH, BODY, NOW, changed_sig),
    ("timestamp过期", PATH, BODY, NOW - 301,
     sign(PATH, BODY, NOW - 301, NONCE)),
]
for label, path, body, ts, signature in cases:
    ok = verify(path, body, ts, NONCE, signature, set())
    print(f"{label}: {'通过' if ok else '拒绝'}")

seen = set()
verify(PATH, BODY, NOW, NONCE, sig, seen)
print("nonce重放:", "通过" if verify(PATH, BODY, NOW, NONCE, sig, seen) else "拒绝")
预期输出:
正常: 通过
Body篡改: 拒绝
path替换: 拒绝
signature篡改: 拒绝
timestamp过期: 拒绝
nonce重放: 拒绝
示例密钥仅用于本地演示,HMAC 不是公私钥数字签名。上线时应对真实接口重跑相同用例,并核对 HTTP 拒绝状态与审计记录;生产 nonce 去重须使用跨实例共享的原子存储并设置有效期,不能照搬进程内的 set。正式协议还应绑定 HTTP 方法等影响请求语义的字段。
TLS 与证书
在真实业务入口而非仅开发代理上,确认服务端证书链完整、SAN 与访问主机名一致、有效期和用途正确,客户端未启用 trust-all 或跳过主机名检查。分别以正确主机名、错误主机名、不受信任的证书发起连接:只有满足信任策略的连接可成功。
检查私钥文件权限和证书自动续期;可将剩余 30 天设为首次告警、7 天设为升级告警。上线记录中应写明证书负责人、续期触发条件和失败时的回退办法。
日志监控与故障恢复
日志允许记录 keyId、algorithm、requestId、验签结果和错误类型,但不得记录私钥、原始密钥、用户密码或完整敏感明文。监控 AEAD 认证失败、验签失败、KMS 调用异常、TLS 握手错误和证书到期;针对异常率与告警送达时间设置可检查的阈值。
上线前做两项隔离环境演练:从备份恢复数据库,按历史 keyId 解密样本;模拟 KMS 无权限、超时或不可用,确认请求明确失败、告警送达,而不是返回空值、跳过验签或回退到硬编码密钥。将操作人、恢复耗时、样本结果和告警证据一并留档。
上线放行标准
验收记录应包含部署版本、测试环境、用例编号、结果、请求关联 ID 和责任人。篡改仍能通过、历史密文不可读、证书校验关闭、敏感信息进日志或 KMS 故障时静默放行,任何一项出现都应阻止上线,修复后重测。
全部通过后可按 1%、10%、100% 分阶段灰度,观察认证失败率、KMS 错误和业务异常;回滚必须保留旧密文读取能力,不能直接删除历史密钥。最终按安全目标、密码原语、协议组合、密钥与证书治理、工程验证与监控五个层面复核,确保安全性质在上线运行中依然成立。