
密码学与证书 / 系统课时
防止重放与上下文替换
防止重放与上下文替换
签名正确不代表请求一定是“新的”。攻击者截获合法报文后,可以在有效期内原样重发,造成重复扣款,也可能把报文搬到另一个接口。本课通过时间戳、Nonce、业务 requestId 和签名上下文绑定,构建防重放机制,并验证各层保护的实际效果。
学习目标
- 区分时间戳、Nonce 和业务 requestId 的职责,理解原子去重的必要性。
- 使用唯一约束保证并发请求和网络重试不会重复产生业务副作用。
- 将 HTTP 方法、路径和租户等上下文纳入签名,验证重放与接口替换能否被拒绝。
时间戳只解决“太旧”
把时间戳纳入签名,例如 timestamp=1700000000。服务端收到请求后,先验证签名,再比较请求时间与服务器当前时间。假设允许前后各 5 分钟,检查条件为:
超出窗口就拒绝。时间戳必须参与签名,否则攻击者可以修改时间戳,让旧报文重新落入有效窗口。
但时间窗口只限制报文的有效期限,不限制使用次数。攻击者在这 5 分钟内重复发送同一条合法请求,签名与时间检查仍然可能全部通过。
服务端还应同步系统时钟,并限制客户端时间偏差。窗口越宽,攻击者能够重放的时间越长;窗口过窄,则可能误拒绝网络延迟较大的正常请求。
Nonce 解决“是否出现过”
Nonce 是每条请求携带的一次性随机值,例如 nonce=550e8400-e29b-41d4-a716-446655440000。客户端每次发送新请求时生成新的 Nonce,并把它纳入签名。
服务端按以下顺序处理:
- 验证请求签名,拒绝被篡改的报文。
- 检查时间戳,拒绝超出有效窗口的请求。
- 以
(tenantId, nonce)为唯一键,原子检查并登记 Nonce;发现已存在则拒绝。 - 通过检查后进入业务处理,继续执行 requestId 幂等校验。
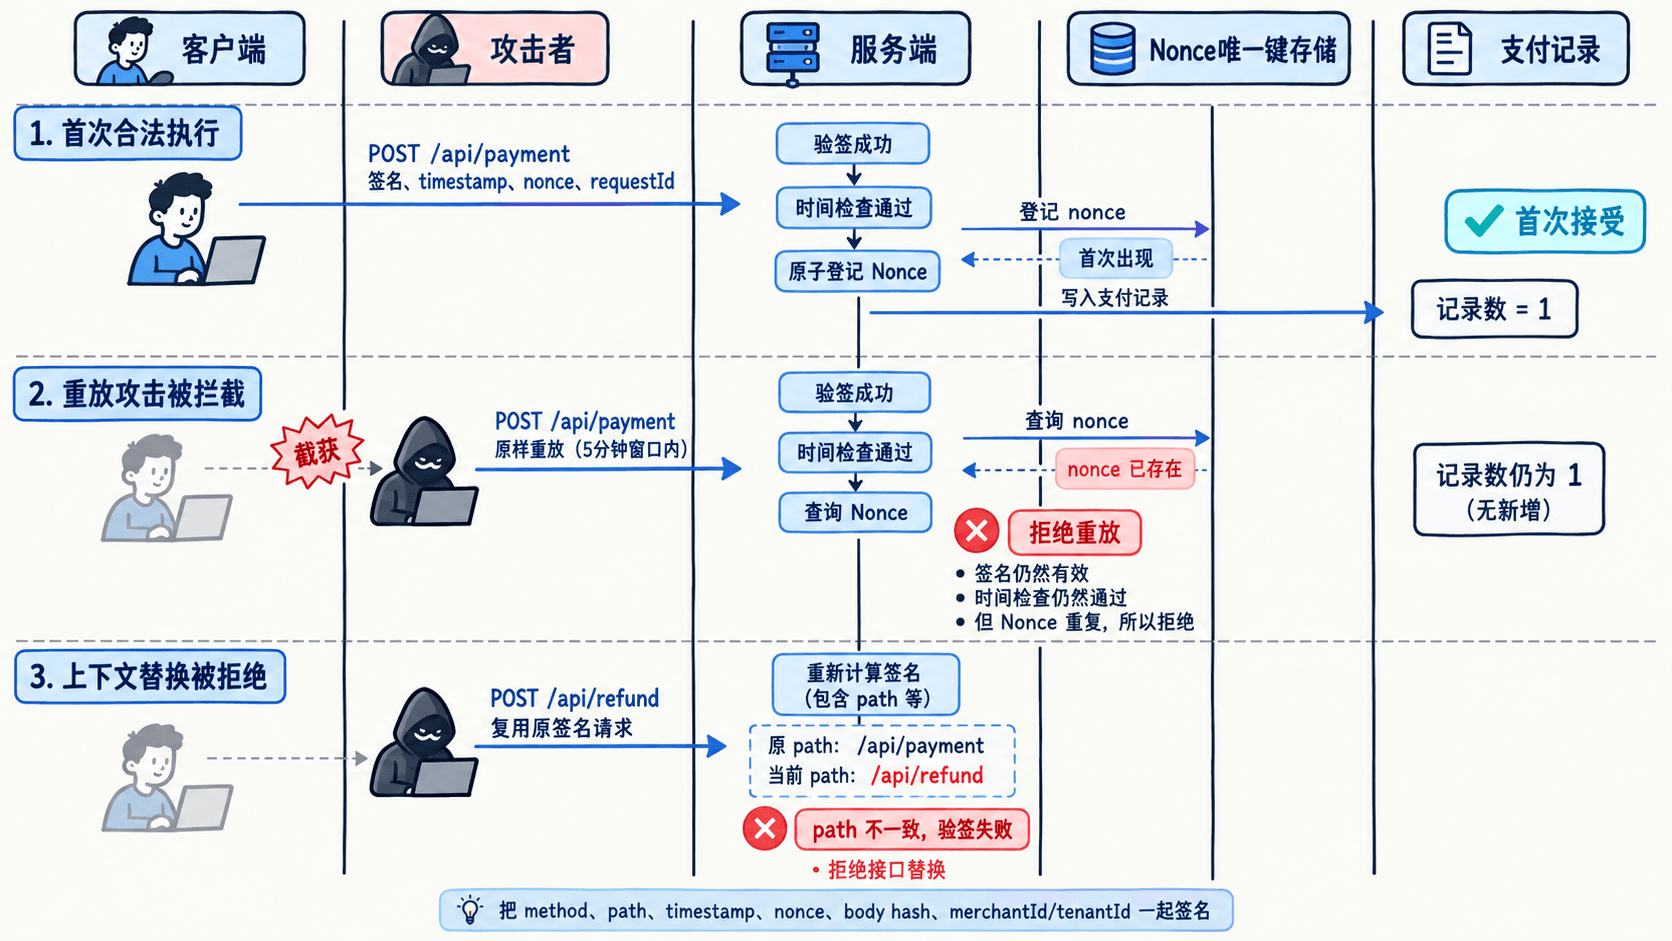
并发场景下,Nonce 去重必须原子化。不能先查询是否存在,再单独写入,因为两个并发请求可能同时查询到不存在。可使用 Redis 的 SET key value NX EX seconds,或数据库唯一键与事务来完成原子登记。
Nonce 记录也不能过早过期。若服务端允许请求时间前后偏差各 300 秒,应至少保留记录至该请求时间戳之后 300 秒的最晚可接受时刻;采用固定 TTL 时,需要覆盖最长约 600 秒的接受跨度,并考虑实际系统误差。否则记录提前过期后,旧请求仍可能处于有效窗口内。
业务 requestId 更重要
Nonce 标识一次请求发送,业务 requestId 标识一次业务操作,两者不能互相替代。
例如支付操作使用 requestId=pay-001。首次请求已经完成扣款,但客户端因超时没有收到响应,于是生成新的 Nonce 再次发送。第二次请求的 Nonce 没有重复,密码层防重放检查可以通过,但这不代表应该再次扣款。
支付、退款、发货等业务必须满足:同一个 requestId 只能成功产生一次业务副作用。
实际做法是在数据库中建立 (tenantId, requestId) 唯一约束,将业务状态和操作结果持久化。并发请求只有一个能够创建对应操作记录;其余请求根据已有状态返回先前结果或当前处理中状态,而不是再次执行。
防止上下文替换
只签 Body 还可能被搬到另一个接口。例如客户端原本请求 POST /api/payment,攻击者保留相同 Body 和签名,却将请求发送到 POST /api/refund。如果两个接口使用相同密钥、相同签名规则,且签名没有覆盖接口上下文,就可能出现错误的授权或业务执行。
高风险协议应将以下字段纳入被认证的数据:
- HTTP method:例如
POST,避免同一报文被用于其他请求方法。 - path:例如
/api/payment,限制签名对应的接口。 - timestamp 与 nonce:限制有效时间并阻止重复使用。
- body hash:例如
SHA-256(body),绑定请求体的实际内容。 - merchantId 或 tenantId:限制签名所属的商户或租户。
如果查询参数会影响业务操作,还应把经过明确规范化的查询参数纳入签名。签名字段需要使用无歧义的序列化规则,否则不同字段组合可能拼成相同字节串。
服务端必须使用实际收到的 HTTP 方法、规范化路径和经过认证确认的租户身份重新构造签名数据,不能直接相信客户端自行声明的路径或租户身份。请求体摘要也必须由服务端从收到的内容计算。
这样 /api/payment 的有效签名就不能直接复制到 /api/refund 使用,商户 A 的有效请求也不能仅通过修改租户字段冒充商户 B。
用代码验证防重放效果
下面使用 Python 标准库的 HMAC-SHA256 和 SQLite 构造最小示例。HMAC 用于认证请求字段,SQLite 唯一键用于演示并发安全的 Nonce 去重与业务 requestId 幂等。
为确保输出可复现,示例固定测试时钟为 1700000000。真实服务端必须读取当前时间,使用正确配置的密钥管理机制,并将记录保存到所有服务实例共享的持久化存储中。
import hashlib
import hmac
import json
import sqlite3

NOW = 1700000000  # 固定测试时钟,生产环境改用真实服务器时间
KEY = b"demo-only-shared-key"

db = sqlite3.connect(":memory:")
db.execute("CREATE TABLE nonces (tenant TEXT, nonce TEXT, PRIMARY KEY (tenant, nonce))")
db.execute("CREATE TABLE payments (tenant TEXT, request_id TEXT, PRIMARY KEY (tenant, request_id))")


def canonical(req):
    # 请求体摘要由验证方重新计算,并使用确定性序列化避免字段歧义
    body = json.dumps(req["body"], sort_keys=True, separators=(",", ":")).encode()
    fields = {
        "method": req["method"],
        "path": req["path"],
        "tenantId": req["tenantId"],
        "timestamp": req["timestamp"],
        "nonce": req["nonce"],
        "bodyHash": hashlib.sha256(body).hexdigest(),
    }
    return json.dumps(fields, sort_keys=True, separators=(",", ":")).encode()


def sign(req):
    return hmac.new(KEY, canonical(req), hashlib.sha256).hexdigest()


def handle(req):
    if abs(NOW - req["timestamp"]) > 300:
        return "拒绝:超出时间窗口"
    if not hmac.compare_digest(sign(req), req["signature"]):
        return "拒绝:签名不匹配"

    try:
        # Nonce登记和模拟支付写入在同一事务内,失败时整体回滚
        with db:
            db.execute(
                "INSERT INTO nonces VALUES (?, ?)",
                (req["tenantId"], req["nonce"]),
            )
            db.execute(
                "INSERT INTO payments VALUES (?, ?)",
                (req["tenantId"], req["body"]["requestId"]),
            )
    except sqlite3.IntegrityError:
        return "拒绝:nonce 或 requestId 重复"

    return "接受:写入一次支付"


request = {
    "method": "POST",
    "path": "/api/payment",
    "tenantId": "m-001",
    "timestamp": NOW,
    "nonce": "550e8400-e29b-41d4-a716-446655440000",
    "body": {"requestId": "pay-001", "amount": 100},
}
request["signature"] = sign(request)

print("首次:", handle(request))
print("重放:", handle(request))

# 只修改接口路径,保留旧签名
refund = dict(request, path="/api/refund")
print("换接口:", handle(refund))

# 新Nonce可以通过协议去重,但原业务requestId仍必须幂等
retry = dict(request, nonce="d3e94753-9894-441d-8b11-4e5bca12fd3b")
retry["signature"] = sign(retry)
print("业务重试:", handle(retry))

expired = dict(request, timestamp=NOW - 301)
expired["signature"] = sign(expired)
print("过期:", handle(expired))
print("支付记录数:", db.execute("SELECT COUNT(*) FROM payments").fetchone()[0])
预期输出:
首次: 接受:写入一次支付
重放: 拒绝:nonce 或 requestId 重复
换接口: 拒绝:签名不匹配
业务重试: 拒绝:nonce 或 requestId 重复
过期: 拒绝:超出时间窗口
支付记录数: 1
从输出可以验证四个安全边界:原样重放被 Nonce 唯一键拒绝;修改接口路径但保留旧签名会验签失败;携带新 Nonce 的相同业务操作被 requestId 唯一键拦截;超过时间窗口的请求即使重新计算出有效签名也会被拒绝。
示例中的 SQLite 内存数据库用于复现事务与唯一键行为,未实现 Nonce 过期清理、外部支付接口或重复请求返回历史结果。生产环境还应使用持久化数据库、租户独立密钥、经过认证的请求上下文及明确的跨语言签名序列化规范。实际业务发生重复时,应返回已保存的处理结果,而不应仅依靠示例中的拒绝字符串。
数字签名或 HMAC 能验证相应密钥下的报文完整性和认证关系,但不能单独证明请求没有被重复使用。只有把时间窗口、一次性 Nonce、上下文绑定、原子去重和业务幂等结合起来,才能同时应对截获重放、接口替换与正常网络重试。