
密码学与证书 / 系统课时
设计密码哈希升级策略
设计密码哈希升级策略
密码哈希不是设置一次就永久不动:算法建议、服务器性能和安全基线都会变化。本课实现登录时验证旧哈希、判断是否需要重哈希、原子更新数据库的完整路径,并说明长期不登录、Pepper 轮换与高并发下的处理边界。
学习目标
- 识别存量哈希中的算法、Salt 和成本参数,判断是否符合当前基线。
- 在验证成功后透明升级哈希,并用条件更新避免覆盖并发修改。
- 为旧账户、Pepper 与登录资源消耗制定可执行的迁移规则。
登录时透明升级
用户登录时刚好提供了正确密码,因此无需保存明文,也不需要“解密旧密码”。服务端读取已存储的编码哈希,按其中的旧算法和成本参数验证;只有验证成功,才比较当前策略并按需重新生成带有新随机 Salt 的哈希。
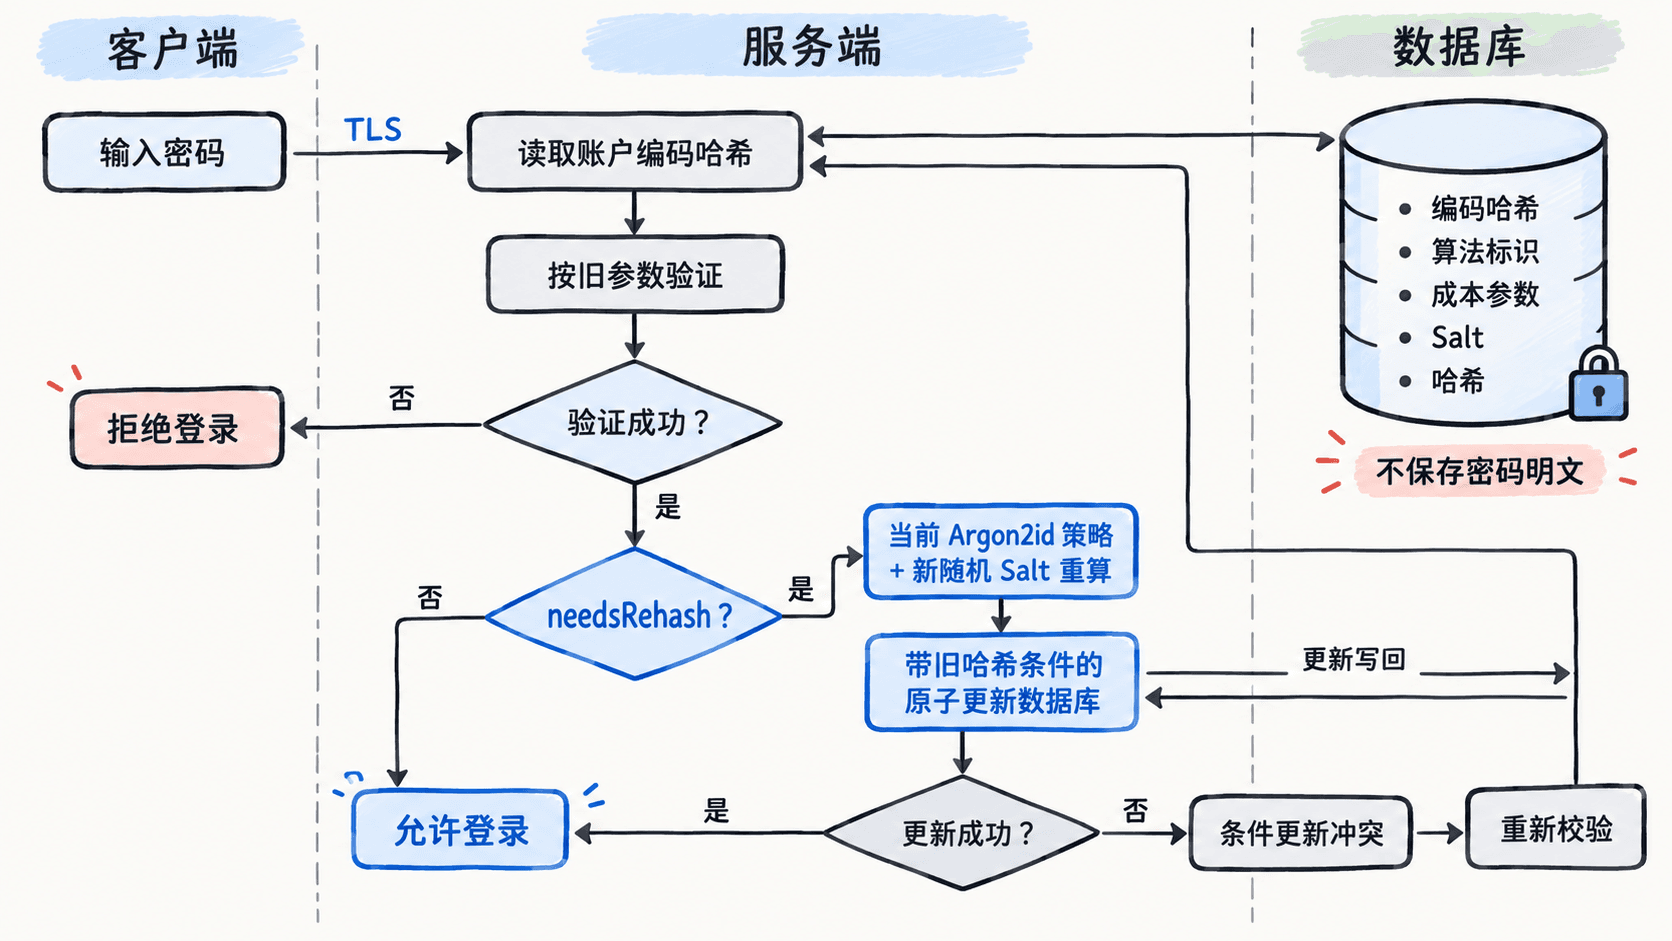
以 Argon2id 为例,编码字符串会保存算法、版本、内存成本、迭代次数、并行度、Salt 和哈希结果。check_needs_rehash 判断参数是否与目标策略一致;它只代表“不同”,不代表目标一定更强,生产迁移前必须阻止降级。
下面用 Python、argon2-cffi 和标准库 SQLite 模拟一个旧账户。先安装依赖 argon2-cffi(可执行 python -m pip install argon2-cffi),再运行完整代码。旧账户采用 8192 KiB 内存仅为演示,目标参数采用 19456 KiB(19 MiB)、2 次迭代、并行度 1;生产环境应按基线与压测结果选值。
import sqlite3
from argon2 import PasswordHasher
from argon2.exceptions import VerificationError, InvalidHashError

# 旧参数仅用于制造待迁移账号,新注册始终使用目标参数
old_hasher = PasswordHasher(time_cost=2, memory_cost=8192, parallelism=1)
target = PasswordHasher(time_cost=2, memory_cost=19456, parallelism=1)
conn = sqlite3.connect(":memory:")
conn.execute("CREATE TABLE users (name TEXT PRIMARY KEY, password_hash TEXT NOT NULL)")
conn.execute("INSERT INTO users VALUES (?, ?)", ("demo", old_hasher.hash("S3cure-demo-passphrase!")))
conn.commit()

def sign_in(name: str, password: str) -> str:
    row = conn.execute(
        "SELECT password_hash FROM users WHERE name = ?", (name,)
    ).fetchone()
    if row is None:
        return "用户名或密码错误"
    old_hash = row[0]
    try:
        target.verify(old_hash, password)  # 从编码哈希读取旧参数进行验证
    except (VerificationError, InvalidHashError):
        return "用户名或密码错误"

    if target.check_needs_rehash(old_hash):
        new_hash = target.hash(password)  # 库自动生成新的随机 Salt
        # 条件更新防止升级覆盖并发密码修改
        updated = conn.execute(
            "UPDATE users SET password_hash = ? "
            "WHERE name = ? AND password_hash = ?",
            (new_hash, name, old_hash),
        ).rowcount
        conn.commit()
        if updated != 1:
            return "凭据已变化,请重试"
        return "登录成功,哈希已升级"
    return "登录成功,无需升级"

print(sign_in("demo", "S3cure-demo-passphrase!"))
print(sign_in("demo", "S3cure-demo-passphrase!"))
print(sign_in("demo", "wrong"))
conn.close()
预期输出:
登录成功,哈希已升级
登录成功,无需升级
用户名或密码错误
首次登录完成迁移,第二次不会反复写库;错误密码既不能登录,也不会触发升级。这里的数据库只在内存中,用于演示原子条件更新。实际系统还要记录迁移成功率和失败原因,但不能把密码、Pepper 或完整哈希写入日志。
旧用户长期不登录怎么办
透明升级只能覆盖再次提供正确密码的用户,不能把旧哈希再哈希一次来替代密码。如果旧算法是 bcrypt 等不同格式,还需先按哈希标识调用对应旧验证器,验证成功后再用新算法存储。
可以按风险选择:
- 一般账户保留旧哈希到下次登录,同时跟踪未升级比例。
- 高风险账户要求重置密码,通过可信的账户恢复流程完成。
- 对特别弱的旧算法设置淘汰日期,到期不再接受旧验证。
- 在安全活动中引导用户更新密码,避免静默锁定大量账户。
Pepper 是什么
Salt 是每个密码独立的随机值,可以和哈希一起存。Pepper 是额外的共享秘密,通常保存在 KMS、HSM 或独立的密钥管理系统,不与密码数据库存放在同一位置。它能增加数据库单独泄露后的攻击成本,但不是所有系统都必须启用。
采用 Pepper 时,需要为凭据记录对应的密钥版本,并在登录验证阶段选择受控的旧版本;只有得到正确密码后,才能按新密钥策略迁移。若 Pepper 已泄露或无法再安全使用,应准备强制重置密码方案。上面的示例未启用 Pepper,不能直接把密钥拼在密码后当作通用方案。
升级也要考虑资源
提高内存和 CPU 成本后,大量并发登录可能增加服务压力。例如每次 Argon2id 计算使用约 19 MiB 算法内存,100 个同时计算的任务就约需 1900 MiB,尚未计入业务进程与线程池开销。
上线前应在真实部署资源限制下压测登录峰值、CPU、内存、线程池排队、超时和限流,并观察成功率及升级比例。采用灰度迁移与认证限流,避免攻击者利用高成本验证消耗服务资源;密码重置、并发更新发生时应重新核验账户状态,不能用过期验证结果直接签发会话。
密码哈希应视为可演进的数据格式:保留旧格式的验证能力,仅在成功认证时用明确的新基线和新 Salt 写回,并为长期不登录的账户保留安全退路。