
密码学与证书 / 系统课时
理解国密 TLS 的算法组合
理解国密 TLS 的算法组合
国密 TLS 不能简单理解成“HTTPS 再把 AES 换成 SM4”。它需要组合身份认证、密钥建立、握手完整性验证和应用数据加密。理解这些职责后,就能判断 SM2、SM3、SM4 分别用于哪里,并根据一次握手的协商结果定位常见互通问题。
学习目标
- 理解 SM2、SM3、SM4 在国密 TLS 中的职责分工。
- 区分 TLCP 与 TLS 1.3 国密密码套件的组合方式。
- 根据握手过程和协商结果验证国密 TLS 是否真正生效。
三类核心能力
普通 TLS 已经展示了一个重要思想:一种安全协议会组合多种密码原语,而不是让单一算法完成所有安全任务。国密 TLS 也是如此。
先按功能位置理解:
| 算法 | 核心能力 | 在协议中的典型用途 |
|---|---|---|
| SM2 | 公钥密码、数字签名、密钥交换相关能力 | 证书身份认证、握手签名及特定协议中的密钥建立 |
| SM3 | 密码摘要,输出 256 位摘要值 | 握手摘要、密钥派生和签名相关计算 |
| SM4 | 128 位分组密码 | 使用规定的工作模式保护应用数据 |
这里有一个容易混淆的细节:SM2 是一组密码算法能力,但具体协议不一定直接使用 SM2 密钥交换协议。例如,在 RFC 8998 定义的 TLS 1.3 国密组合中,密钥交换使用基于 SM2 曲线的 ECDHE,密钥派生仍遵循 TLS 1.3 的 HKDF 机制。
因此,不能只看到 SM2、SM3、SM4 三个名称,就认定双方能够完成握手。协议版本、密码套件、签名方案与支持的曲线也必须匹配。
先区分两类国密 TLS 协议
工程中所说的“国密 TLS”,可能对应不同的协议规范,联调之前必须先确认具体采用哪一种。
| 对比项 | TLCP | TLS 1.3 国密组合 |
|---|---|---|
| 规范依据 | GB/T 38636-2020 | RFC 8998 与 TLS 1.3 |
| 协议形式 | 独立的传输层密码协议 | TLS 1.3 的国密算法扩展组合 |
| 证书模型 | 常见部署使用签名证书和加密证书 | 使用 TLS 1.3 的证书认证流程 |
| 密钥建立 | 依具体 TLCP 密码套件确定 | 使用 curveSM2 上的 ECDHE |
| 数据保护 | 依协商的 TLCP 套件确定 | SM4-GCM 或 SM4-CCM AEAD |
TLCP 的双证书机制中,签名证书用于身份认证和握手签名,加密证书参与相应的密钥建立流程。具体要求还取决于所选密码套件,不能把所有 TLCP 握手都当成同一种实现。
TLS 1.3 国密组合则遵循 RFC 8998,其中定义了 TLS_SM4_GCM_SM3 和 TLS_SM4_CCM_SM3 两个密码套件。这两个套件仅适用于 TLS 1.3,不能直接套用到 TLCP 或更早版本的 TLS。
握手阶段:协商、认证与密钥建立
握手阶段主要解决四件事:双方协商共同支持的算法,确认通信对方身份,建立会话密钥,以及验证握手消息未被篡改。
以 TLS 1.3 的 TLS_SM4_GCM_SM3 为主示例,观察一次成功握手需要满足的条件。
- 客户端发送
ClientHello,声明支持 TLS 1.3、TLS_SM4_GCM_SM3,以及curveSM2支持组和sm2sig_sm3签名方案,并携带相应的密钥交换参数。 - 服务端在
ServerHello中选择双方兼容的密码套件和密钥交换参数。双方使用curveSM2上的临时 ECDHE 密钥计算共享秘密,再通过使用 SM3 的 TLS 1.3 HKDF 密钥调度派生握手密钥与后续流量密钥。 - 服务端通过
Certificate提供身份信息,并使用CertificateVerify证明其掌握证书对应的私钥。RFC 8998 要求该握手签名使用sm2sig_sm3;客户端验证证书链、服务器身份及签名。 - 双方通过
Finished验证握手记录的完整性和密钥一致性。验证成功后,才能使用协商出的应用流量密钥保护后续数据。
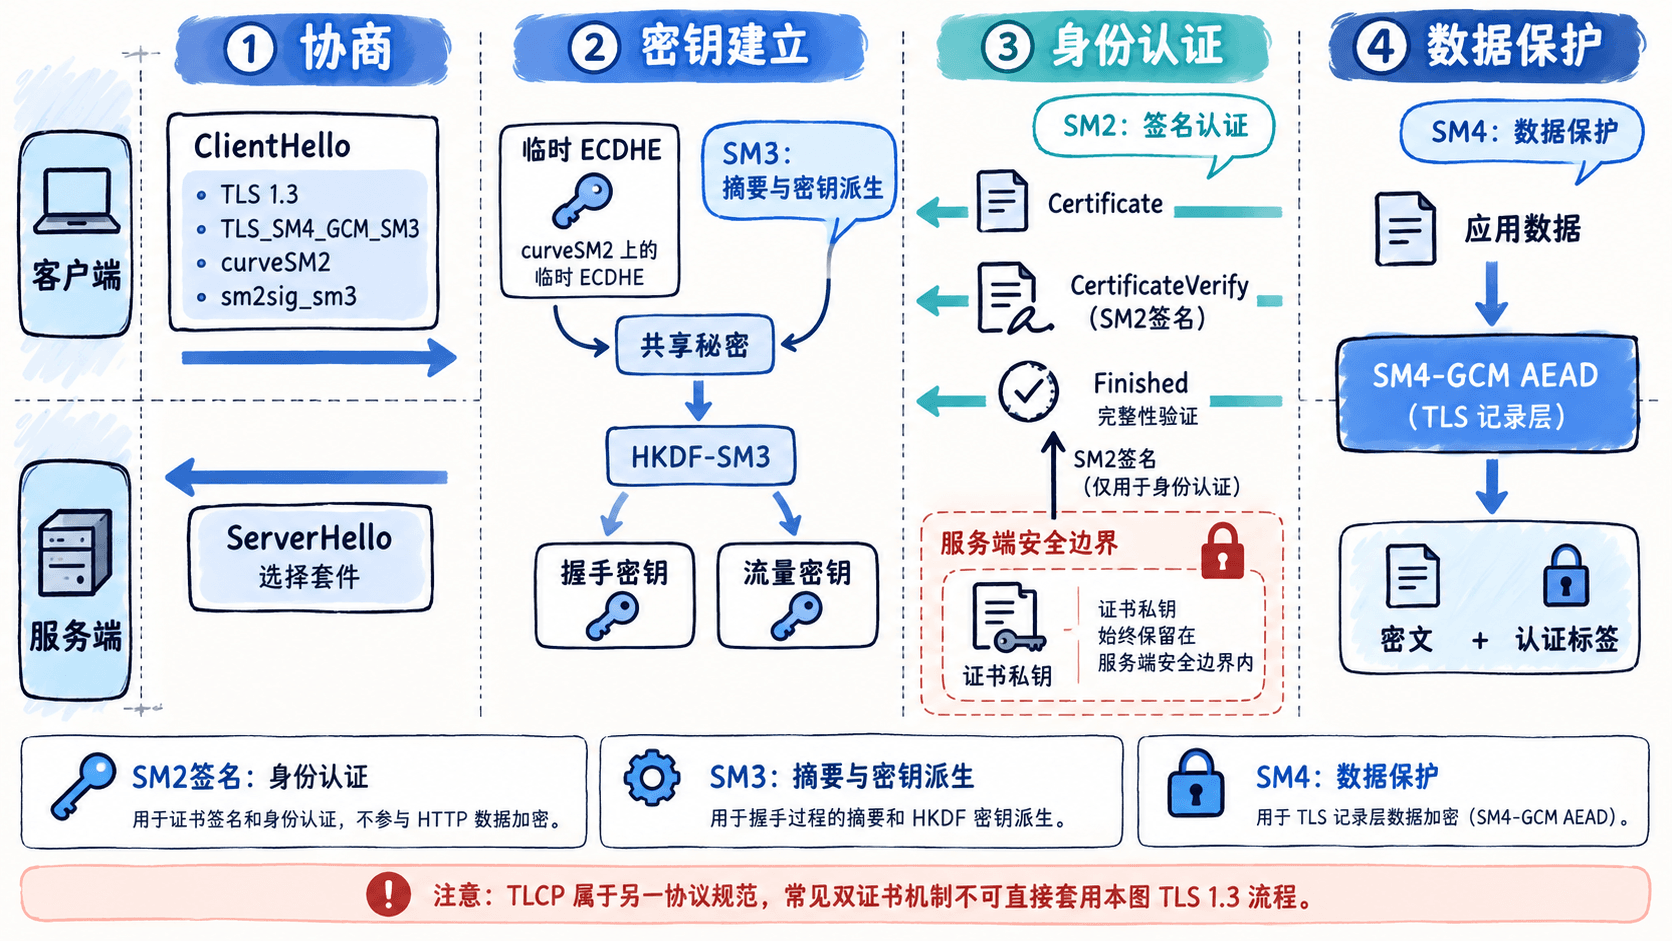
这里的关键是区分身份密钥和会话密钥。证书对应的长期私钥用于证明身份;临时 ECDHE 密钥用于建立共享秘密。后续流量密钥由密钥调度生成,不直接使用证书私钥加密 HTTP 数据。
应用数据阶段:SM4 负责流量保护
握手完成后,大量 HTTP 数据仍然适合交给对称密码处理,不会让 SM2 对每个业务 Body 逐块加密。
在 RFC 8998 定义的 TLS 1.3 国密套件中,SM4 使用 GCM 或 CCM 工作模式,提供认证加密能力 AEAD。
一次记录加密需要流量密钥、Nonce、明文以及附加认证数据 AAD,并产生密文和认证标签。接收方只有在认证标签验证成功后,才能接受解密结果。
以 TLS_SM4_GCM_SM3 为例,SM4-GCM 使用 128 位密钥、96 位 Nonce 和 128 位认证标签。TLS 1.3 根据流量密钥对应的静态 IV 与记录序号构造每条记录的 Nonce,确保同一密钥下不重复使用。
如果攻击者篡改密文或受保护的记录信息,认证检查应当失败,接收方不能把被篡改的内容交给 HTTP 业务层。
如何验证与定位握手失败
国密 TLS 联调失败时,问题通常不只是“SM2 算法错了”,还可能是协议版本、密码套件、证书或密码 Provider 不匹配。
建议按下面的顺序检查,每一步都需要有可观察的证据。
- 确认协议版本:分别查看客户端和服务端配置,明确使用 TLCP 还是 TLS 1.3 国密组合。若版本不同,先修正协议选择,不要直接更换证书。
- 核对密码套件和算法能力:检查双方支持的套件、签名方案、支持组和密钥交换能力。对于 RFC 8998 示例,重点核对
TLS_SM4_GCM_SM3、sm2sig_sm3和curveSM2。 - 核对证书:检查证书链、可信根、有效期、服务器名称和证书用途。TLCP 双证书部署还要分别核对签名证书与加密证书及其私钥是否匹配。
- 检查密码实现:确认 TLS 库、Provider 或密码模块确实支持目标协议及算法。支持单独的 SM4 加密,不代表支持相应的 TLS 密码套件。
- 检查网络终止位置:确认国密 TLS 在客户端与网关之间建立,还是直接到业务服务器。若网关终止 TLS,回源连接可能使用另一套独立的协议与密码配置。
对于成功的 TLS 1.3 国密连接,可以从抓包中的 ClientHello 和 ServerHello 核对协商版本与密码套件,再结合 TLS 客户端或服务端日志确认证书验证及握手结果。
需要注意,TLS 1.3 的证书和 Finished 等握手消息受到握手密钥保护,普通抓包无法直接读取其全部明文内容。调试时应优先使用协议栈日志,必要的测试密钥日志必须限制在受控环境内。
最终验收至少应确认:实际协商版本符合预期、密码套件是指定的国密套件、证书校验成功、握手正常完成,并且能通过该连接完成一次真实 HTTP 请求与响应。
如果握手成功却未协商到预期的国密套件,不能仅凭“HTTPS 请求成功”判定国密 TLS 已生效。
应用层国密不等于国密 TLS
应用自己使用 SM2 签名、SM4 加密,并不自动代表网络连接已经是国密 TLS。
反过来也一样,网关支持国密 TLS,不代表数据库字段就使用 SM4,也不代表网关到后端服务器的连接继续使用国密套件。
例如,客户端通过国密 TLS 连接 API 网关,网关解密后以普通 TLS 连接后端服务。这种部署只能证明客户端到网关这一段使用了相应的国密协议,不能据此宣称整条链路都采用国密 TLS。
需要证明哪一段链路使用国密,就应在那一段连接上核对实际协商结果。国密 TLS 的判断依据是协议版本、算法组合、证书认证与最终握手结果,而不是配置界面中是否存在一个笼统的“国密开关”。