
密码学与证书 / 系统课时
使用 Cipher 完成 AEAD 加解密
使用 Cipher 完成 AEAD 加解密
本课使用 Java Cipher 完成 AES-GCM 加解密闭环,理解 Key、Nonce、AAD、密文与认证标签之间的关系,并掌握认证失败时的正确处理方式。
学习目标
- 掌握 AES-GCM 在 Java Cipher 中的基本调用流程。
- 理解 Nonce 与 AAD 对认证安全的影响。
- 能设计包含必要元数据的密文存储结构。
生成密钥与 Nonce
AES-GCM 的密钥可以由 KMS 管理,也可以在测试环境临时生成。示例只用于验证流程,生产环境不要把密钥直接写入业务代码。
java
import javax.crypto.KeyGenerator;
import javax.crypto.SecretKey;
import java.security.SecureRandom;

public class AesGcmDemo {
    public static void main(String[] args) throws Exception {
        KeyGenerator generator = KeyGenerator.getInstance("AES");
        generator.init(256);
        SecretKey key = generator.generateKey();

        byte[] nonce = new byte[12];
        new SecureRandom().nextBytes(nonce);

        System.out.println("key generated");
        System.out.println("nonce length=" + nonce.length);
    }
}
预期输出:
text
key generated
nonce length=12
GCM 常用 12 字节 Nonce。必须保证同一把密钥下不会重复使用相同 Nonce,否则会破坏认证安全。
使用 Cipher 完成加密
AES-GCM 的输入不仅包含明文,还包含 AAD。AAD 不加密,但会参与认证,因此解密时必须完全一致。
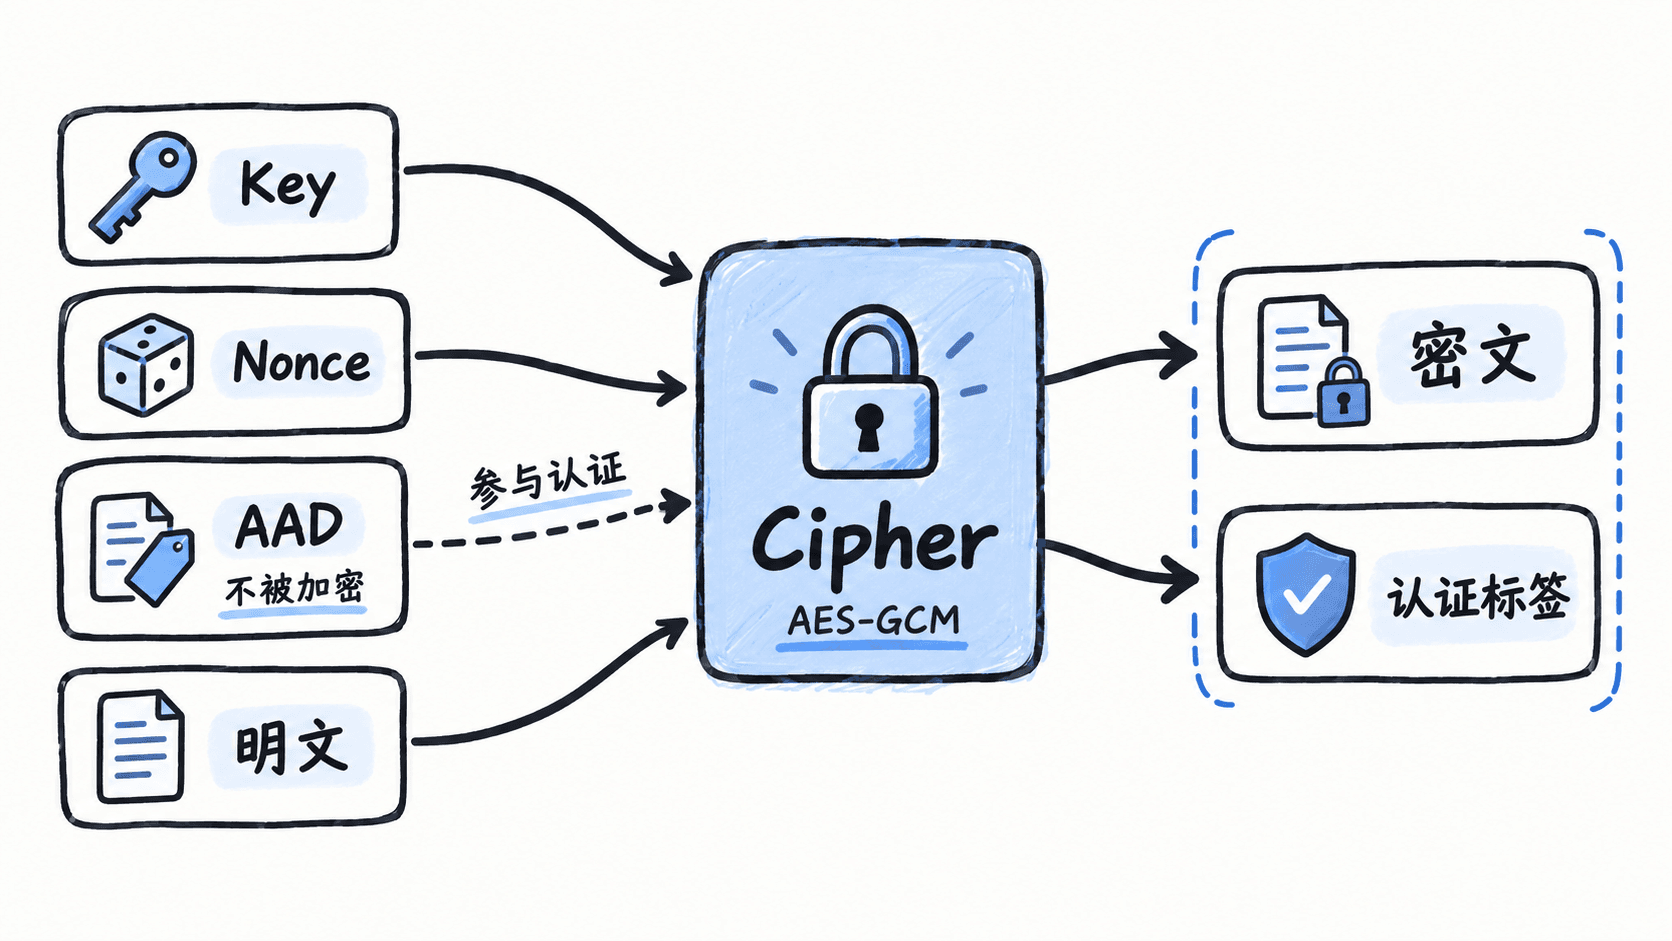
核心加密流程如下:
java
Cipher cipher = Cipher.getInstance("AES/GCM/NoPadding");
GCMParameterSpec spec = new GCMParameterSpec(128, nonce);
cipher.init(Cipher.ENCRYPT_MODE, key, spec);

byte[] aad = "user:1001".getBytes(StandardCharsets.UTF_8);
cipher.updateAAD(aad);

byte[] ciphertext = cipher.doFinal(
        "13800138000".getBytes(StandardCharsets.UTF_8));
执行结果是生成带认证标签的密文,不能只保存密文正文而丢弃认证信息。
解密与认证失败处理
解密时 Key、Nonce、AAD 三者必须与加密阶段匹配。任意一个变化,都可能导致 doFinal 抛出认证异常。
java
Cipher decrypt = Cipher.getInstance("AES/GCM/NoPadding");
decrypt.init(Cipher.DECRYPT_MODE, key, spec);
decrypt.updateAAD(aad);

byte[] plaintext = decrypt.doFinal(ciphertext);
System.out.println(new String(plaintext, StandardCharsets.UTF_8));
预期输出:
text
13800138000如果密文、AAD 或认证标签被修改,应用应直接拒绝请求,不应继续使用失败后的数据。
常见失败原因包括:
- Key 不匹配。
- Nonce 不匹配或重复。
- AAD 不一致。
- 密文损坏或被篡改。
- 序列化和恢复过程不一致。
设计密文存储结构
数据库中至少需要保存恢复解密所需的信息,不应只保存 ciphertext。常见结构包括版本、密钥标识、Nonce 和密文:
json
{
  "v": 1,
  "keyId": "customer-pii-2026-01",
  "nonce": "base64...",
  "ciphertext": "base64..."
}
其中 keyId 用于密钥轮换,version 用于后续升级加密格式。
AES-GCM 工程实践可以归纳为四点:密钥受控管理、Nonce 不重复、AAD 加解密一致、认证失败必须拒绝。
按自己的节奏,确认真正理解。