
密码学与证书 / 系统课时
认识国密证书体系
认识国密证书体系
国密证书不等于一种全新的证书格式。很多国密部署仍采用 X.509 结构与 PKI 信任链,只是证书中的公钥或签名使用 SM2、SM3 等算法。理解这两层职责后,就能判断一张证书是否适合目标协议,并用 OpenSSL 核对关键字段。
学习目标
- 区分 X.509 证书结构、PKI 信任关系与国密算法。
- 看懂 CA、SM2 证书、公钥及私钥的关系。
- 通过命令检查证书用途、算法和证书链的基本条件。
X.509 与国密算法分别负责什么
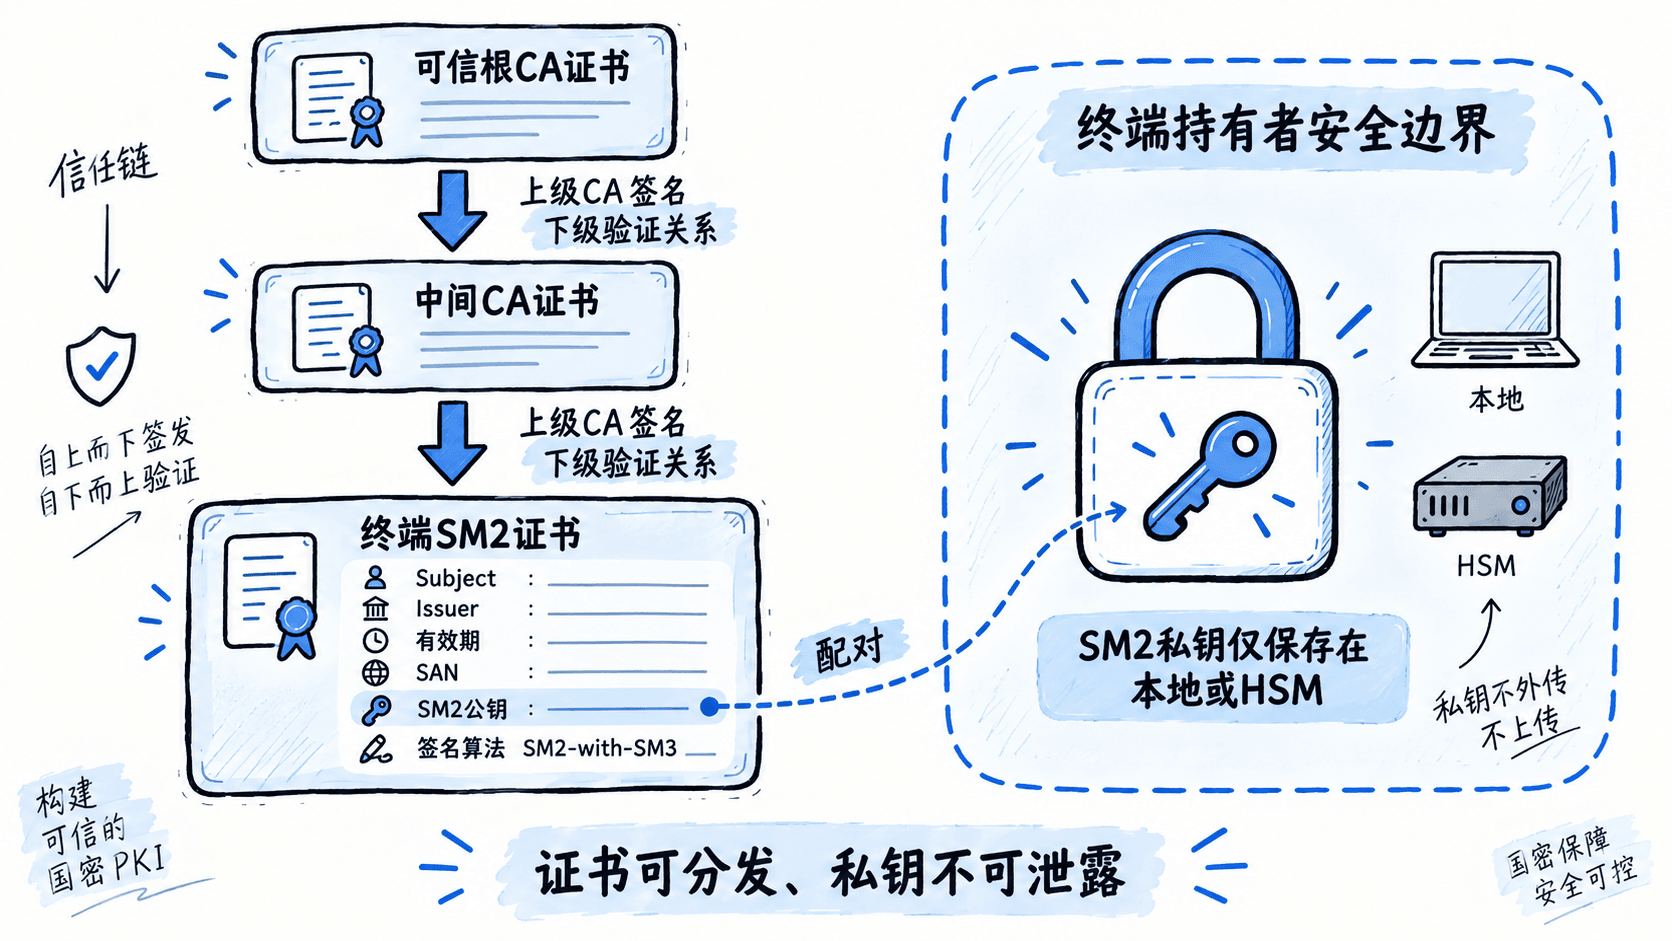
X.509 定义证书的组织方式:Subject 表示主体,Issuer 表示签发者,Validity 给出有效期,Subject Alternative Name(SAN)承载域名等身份标识。证书还包含主体公钥、扩展用途与签发者对证书内容的数字签名。
PKI 负责建立信任关系:依照可信根 CA、可能存在的中间 CA 与终端证书组成路径,并逐级验证签名和证书约束。SM2 可承担公钥和签名运算,SM3 可用于签名摘要;它们与 X.509 不互斥。
检查时要分清 Subject Public Key Info 和 Signature Algorithm:前者说明持有者使用的公钥与参数,后者说明颁发者如何签署这张证书。看到 SM2-with-SM3 的证书签名,并不能单独证明主体公钥的算法也符合要求。
CA、证书与私钥的关系
CA 使用自己的签名私钥签发下级证书,验证者用上级 CA 证书中的公钥校验签名,最终把链连接到本地已信任的根。一个终端证书可以公开分发,其中的 SM2 公钥用于相应的密码操作;与之配对的 SM2 私钥必须留在持有者受保护的环境中,不能随证书打包分发。
联调时重点检查哪些字段
不要根据 .cer、.crt、.pem 后缀判断是否为国密证书。准备 PEM 编码的终端证书、中间 CA 证书和可信根 CA 证书,将三个 <PATH> 分别替换为实际路径。以下示例对应根 CA → 中间 CA → 终端证书,且本机 OpenSSL 支持 SM2。
CERT_FILE="<PATH>"
ROOT_CA_FILE="<PATH>"
INTERMEDIATE_CA_FILE="<PATH>"
# 检查证书中的公钥、签名算法、用途和有效期
openssl x509 -in "$CERT_FILE" -noout -text
# 使用指定信任根验证签发路径
openssl verify -CAfile "$ROOT_CA_FILE" -untrusted "$INTERMEDIATE_CA_FILE" "$CERT_FILE"
预期结果(关键字段节选,实际主体、日期和算法以证书为准):
Signature Algorithm: SM2-with-SM3
Public Key Algorithm: id-ecPublicKey
ASN1 OID: SM2
<PATH>: OK
重点继续阅读完整输出中的 Key Usage、Extended Key Usage、Basic Constraints 和 SAN。用于 TLS 服务端的证书通常需要符合服务端身份用途、域名匹配及协议要求;若没有中间 CA,可去掉 -untrusted 选项;链验证通过不代表域名匹配,实际 TLS 服务端还需检查主机名和用途。若来源是 DER 编码,读取时加 -inform DER。
双证书与协议兼容边界
例如部分 TLCP 双证书部署会区分签名证书和加密证书,分别配套不同私钥;也有场景使用单证书。是否需要双证书、允许哪些用途扩展、证书链如何配置,应以目标协议、CA 签发规范和产品实现为准,不能把某个项目的做法当成通用规则。
即使证书结构、SM2 算法与证书链都检查通过,业务连接也可能因对端不支持相应国密协议或密码套件而失败。联调时应将证书字段与实际握手协商结果分开验证。