
密码学与证书 / 系统课时
制定存量系统迁移方案
制定存量系统迁移方案
密码升级的风险集中在旧密文、旧证书和无法同步更新的客户端。本课以用户手机号字段从 AES-CBC 升级到 AES-GCM 为例,制定先兼容、再切新写、分批迁旧数据的方案,并验证真正可用的回滚路径。
学习目标
- 盘点存量密码资产,将目标方案落实为可识别的数据与协议版本。
- 安排双读、切换新写、灰度迁移及监控验收的顺序。
- 验证应用与数据同时兼容的回滚路径,明确旧密钥退役条件。
盘点现有密码资产
先查明哪些字段被加密、哪些接口在签名、哪里仍用弱摘要,以及密钥配置位置、证书到期时间、无法及时升级的客户端和备份保留期。每项记录负责人、读写服务、调用方、数据量和退出条件。
下面是假设系统的盘点样例,后续只针对手机号字段演示迁移:
| 资产 | 当前状态 | 必须兼容的对象 |
|---|---|---|
customer.phone_cipher(100 万条) |
AES-CBC、配置文件密钥 | API、后台任务、历史备份 |
/payment/callback |
RSA 签名 | 尚未支持新签名算法的合作方 |
| HTTPS 服务证书 | 即将到期 | 未及时升级的旧客户端 |
先确认密钥是否可恢复、哪些旧密文缺少版本标识,以及旧客户端是否能识别新协议;否则无法估计停用旧算法的时间。
明确目标状态与版本契约
示例目标是从 AES-CBC + 配置文件 Key 迁到 AES-256-GCM + KMS 管理的数据密钥。定义 v1 为历史格式、v2 为新格式;v2 密文封装包含 version、algorithm、keyId、nonce、ciphertext、tag,解密时按 keyId 选密钥,并将租户 ID、记录 ID 和版本作为 AAD 进行认证。
历史记录若没有版本头,必须依据可靠的存储元数据标记为 v1,不能在 v2 认证失败后自动退回 v1。旧 CBC 若未附带消息认证,迁移前还应核验数据来源及业务字段有效性。密钥明文不得写入日志。
如果是从 RSA 签名增加 SM2 通道,也要独立约定协议版本、证书链和客户端能力,不能把密文版本当作签名协商依据。
先上兼容能力再迁历史数据
发布次序应严格分开,避免新数据先于读取能力进入生产:
- 旧版 A:只读写
v1,作为当前基线。 - 兼容版 B:可读
v1/v2,但新写仍为v1;先部署到所有读者,包括异步任务。 - 切换版 C:保持双读,逐步将新写切为
v2。 - 历史回填:扫描剩余
v1,解密后重加密为v2;更新时检查记录修订号与旧版本,防止覆盖并发业务写入,失败可按断点重试。
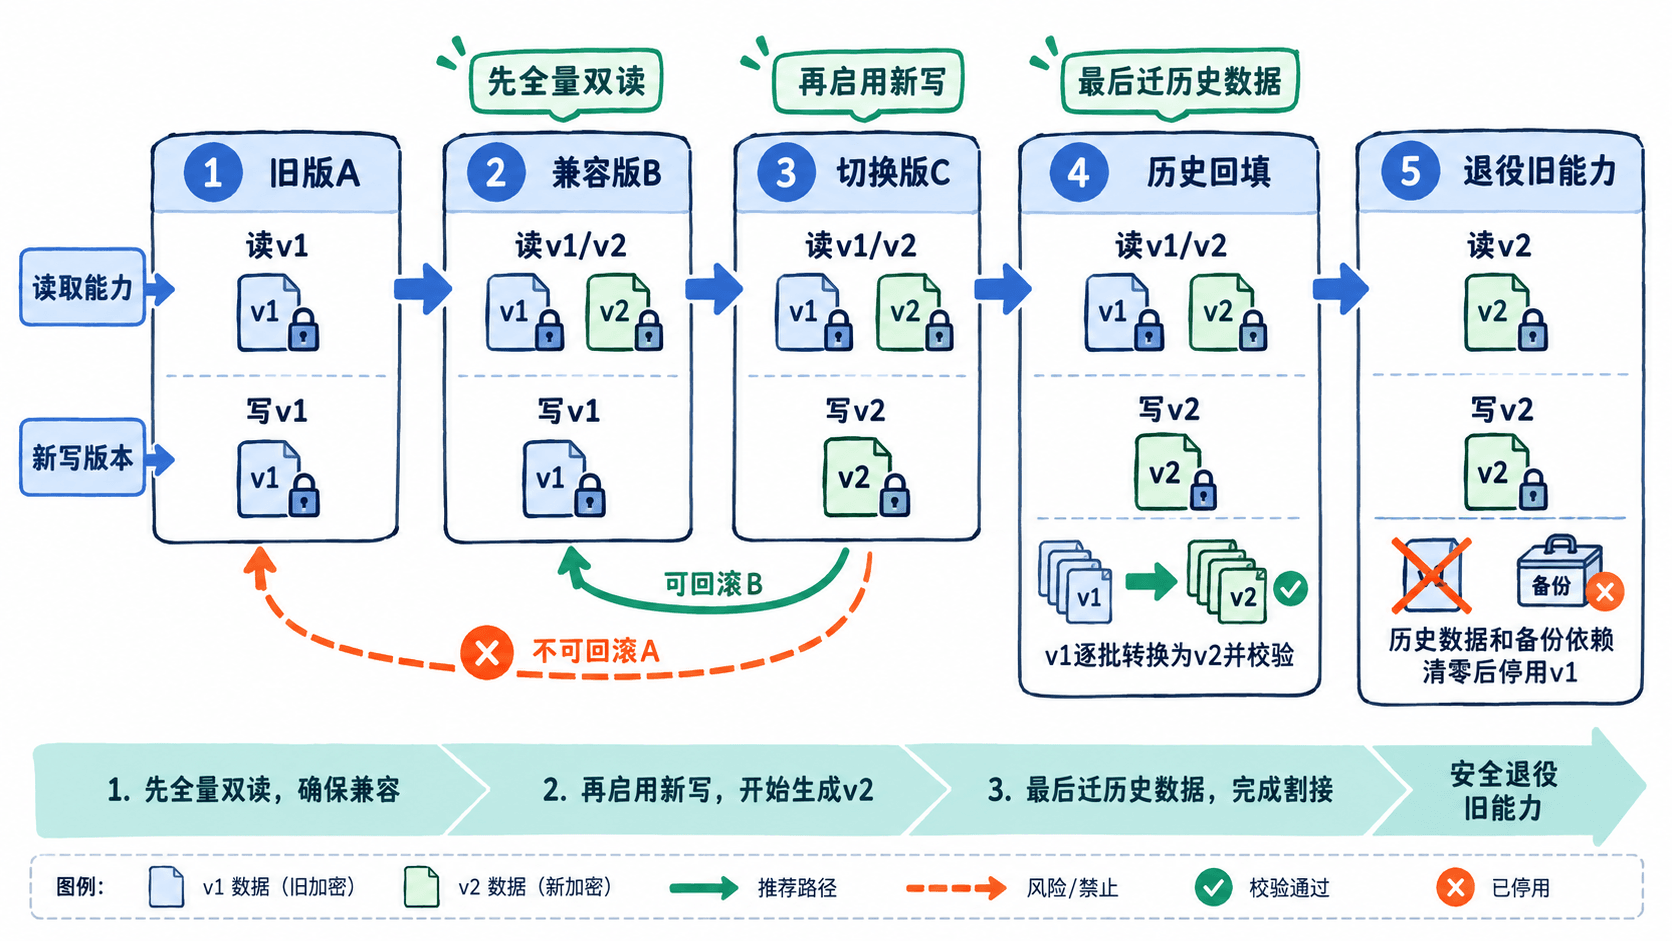
回填任务可先限速为每批 500 条、每秒 50 条(仅为容量规划示例),记录游标、成功数和失败原因。重复执行只处理仍为 v1 的记录,不要把整个库锁在单一长事务中。
灰度切换与验收
按测试租户、1%、10%、100% 分档启用 v2 新写,每档覆盖正常请求与异步补偿周期。监控解密失败率、验签失败率、KMS 错误、TLS 握手错误、P95 处理延迟;门槛以改造前基线和业务 SLO 为准。新增 GCM 认证失败应立即停止放量并排查,而不是降级解密。
验收时抽取已迁和未迁的记录分别重读并核对业务值,验证篡改 v2 标签会被拒绝、重复回填不改写已迁记录,并演练从历史备份恢复后仍能读取 v1。检查剩余 v1 记录数持续下降,且不得输出明文到排障日志。
验证回滚能否读取新数据
仅回滚应用包不够:版 C 写出的 v2 数据不会随程序降级自动恢复。下面的可运行 Python 示例用于发布门禁,只检查数据版本兼容性,不执行真实加解密:
# 各版本的读写能力必须来自实际部署配置
releases = {
    'legacy': {'read': {'v1'}, 'write': 'v1'},
    'compat': {'read': {'v1', 'v2'}, 'write': 'v1'},
    'modern': {'read': {'v1', 'v2'}, 'write': 'v2'},
}

def rollback_can_read(source, target):
    # 回滚目标至少要能读取当前版本产生的新密文
    return releases[source]['write'] in releases[target]['read']

for target in ('legacy', 'compat'):
    allowed = rollback_can_read('modern', target)
    print('modern 回滚到 ' + target + ': ' + ('允许' if allowed else '阻止'))
预期输出:
modern 回滚到 legacy: 阻止
modern 回滚到 compat: 允许
因此 C → A 必须阻止,C → B 才具备数据格式上的回滚条件。正式回滚前还需实测 B 是否保留 v2 的 KMS 解密授权、AAD 规则、数据库字段和证书信任配置;若 B 继续写 v1,也要允许短期混合版本并暂停回填。
最后才淘汰旧能力
只有在历史 v1 数据迁完、旧客户端及签名通道完成切换、备份保留期内的恢复需求已处理,并且经过观察期后,才能关闭 v1 读取和旧算法。先停用入口并监控残余调用,再按审批流程吊销或销毁旧密钥,避免仍需恢复旧备份时失去解密能力。
可执行的顺序是:盘点 → 定义目标版本 → 全量兼容读取 → 灰度切新写 → 幂等回填 → 验证回滚与恢复 → 淘汰旧能力。回滚演练必须覆盖代码、数据、密钥和备份,而不只是一次部署操作。