
密码学与证书 / 系统课时
区分 DEK、KEK、主密钥与密钥 ID
区分 DEK、KEK、主密钥与密钥 ID
密码系统做大以后,经常会出现 DEK、KEK、Master Key 和 keyId。如果全部叫 secretKey,密钥管理很快会失控。本篇用一条客户敏感字段的存储记录,说明谁加密数据、谁保护密钥,以及数据库应该保存什么。
学习目标
- 区分 DEK、KEK 与主密钥的职责,不按名称硬套层级。
- 为加密记录保存必要字段,避免持久化明文密钥。
- 根据解密步骤判断密钥泄露、轮换与权限变更的影响。
DEK:真正加密业务数据
DEK 是 Data Encryption Key,即数据加密密钥。它最接近业务数据:本例为每条客户记录生成独立的随机 32 字节 DEK,通过 AES-256-GCM 加密敏感字段。同一 DEK 下不得重复使用 Nonce。citeturn437267view0turn332909view0
KEK:保护 DEK
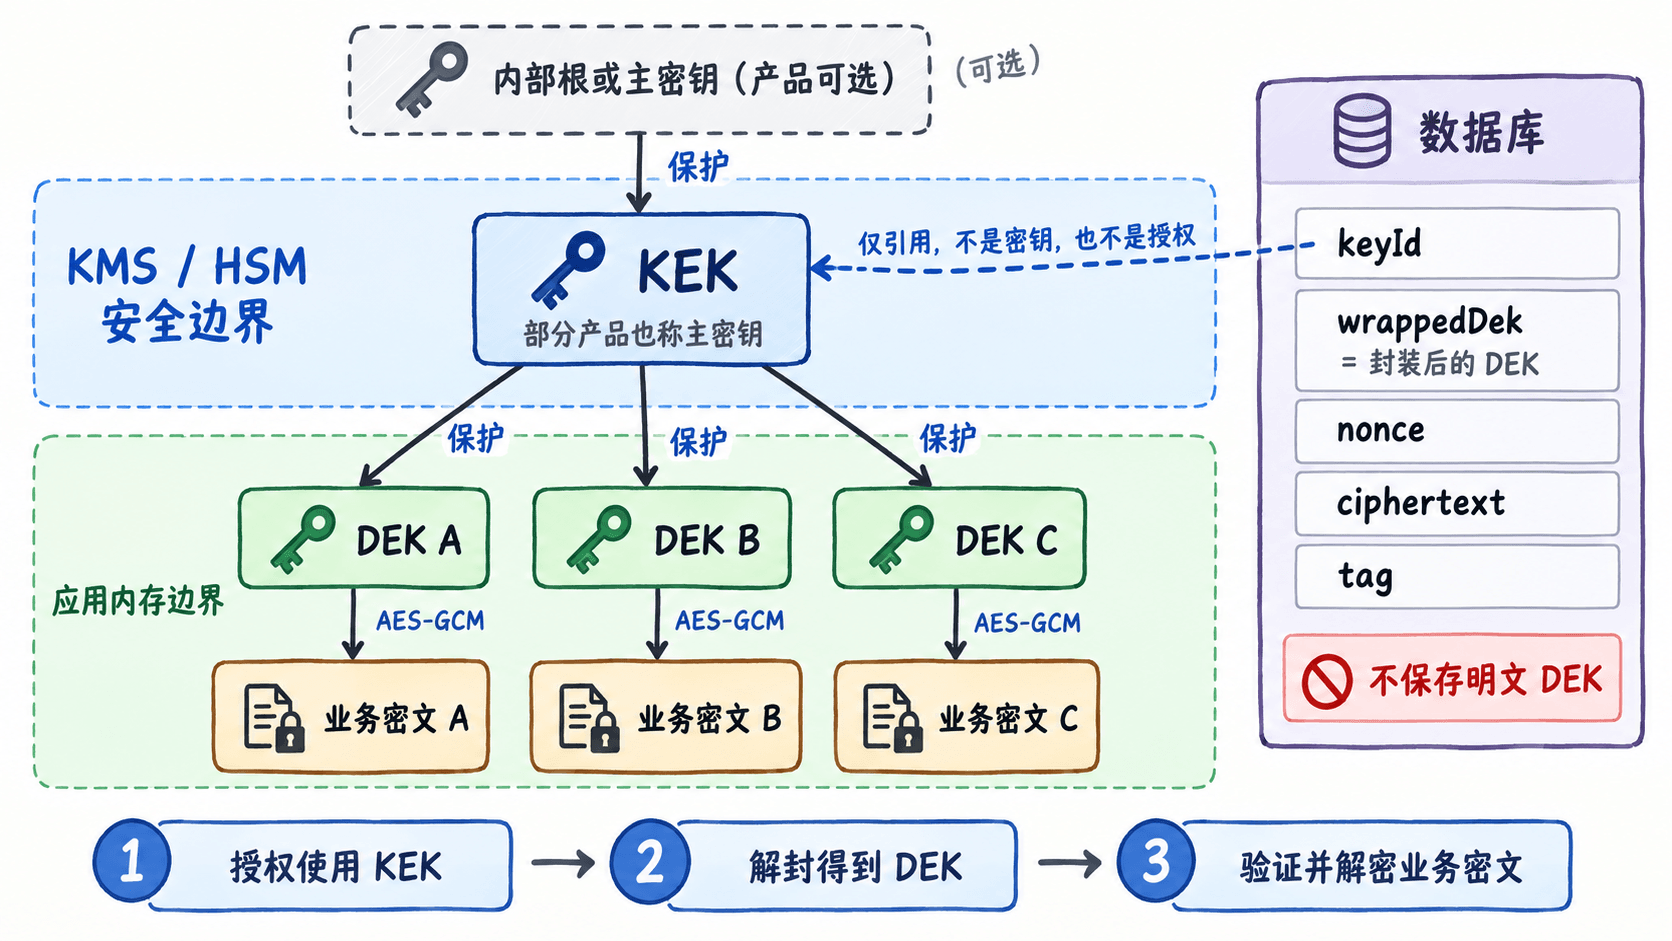
KEK 是 Key Encryption Key,即密钥加密密钥。它负责加密或封装 DEK,而不是频繁处理所有业务大数据。一把 KEK 可以保护多把 DEK,封装后的 DEK 可以与业务密文存放在一起。citeturn437267view0
在这里采用的信封加密方案中,KEK 留在受控密钥设施内;明文 DEK 只在需要时短暂进入应用内存,使用后尽快清理,不写入数据库或日志。数据库保存的是封装后的 DEK,不是明文 DEK 的 Base64 编码。citeturn437267view2
主密钥
在 KMS/HSM 体系里,还可能存在更高层级的主密钥,但不能认定所有产品都固定分成三层。例如 AWS Encryption SDK 也把保护数据密钥的 KEK 称为 master key。应先确认它保护谁,再确定层级。citeturn437267view1turn437267view2
高层密钥通常需要严格的权限、审计和生命周期控制。接入时要核对明文导出限制,并把应用的使用权限与管理员的轮换、删除权限分开;不能因为名称中有 Master,就假定应用能下载它。citeturn437267view1
keyId 只是引用
应用拿 keyId 去受控密钥设施找到对应密钥能力,仍须通过身份与权限校验;知道 ID 不等于取得密钥。kms/customer-pii/v3 可以是应用自定义引用,并非通用 KMS API 地址。citeturn437267view1
下面是一条记录的结构示例,不是可直接解密的测试密文。<ID> 应替换为实际密钥标识,其余占位值替换为真实结果的 Base64 编码,实际值会不同。
{
  "version": 1,
  "algorithm": "AES-256-GCM",
  "keyId": "<ID>",
  "wrappedDek": "<BASE64_WRAPPED_DEK>",
  "nonce": "<BASE64_NONCE>",
  "ciphertext": "<BASE64_CIPHERTEXT>",
  "tag": "<BASE64_TAG>"
}
这里约定 version 是记录格式版本;wrappedDek 保存完整封装结果。密钥版本信息须按产品要求保留,可能位于封装密文中,不能把格式版本当成密钥版本,也不能仅靠会改变指向的别名定位历史密钥。citeturn437267view1turn437267view2turn437267view3
恢复时,先按 keyId 选择 KEK,解封 wrappedDek 得到 DEK,再用 DEK、nonce 和 tag 验证并解密 ciphertext。本例不使用额外 AAD;已有格式使用 AAD 时,解密必须提供相同值。citeturn437267view0turn332909view0
接入后的验收检查:
- 原样读取记录,应还原出原敏感字段。
- 换用不同密钥材料的 KEK,或篡改业务认证标签,应失败,不能返回未经验证的数据。
- 撤销解封权限,待权限变更生效并清空明文 DEK 缓存后,应无法重新取得 DEK。
为什么要分层
分层便于按 DEK 粒度限制影响范围,并集中管理 KEK 的权限与审计。按本例计算,1000 条记录各用一把独立 DEK,单把 DEK 泄露只直接影响对应一条;若 KEK 泄露且能取得全部封装 DEK 与业务密文,影响可能扩大到全部记录。citeturn437267view0
轮换 KEK 不等于轮换 DEK。例如 AWS KMS 自动轮换不会自动更换已生成的数据密钥,也不会重新加密业务数据。DEK 已泄露时,需要使用新的 DEK 重新加密受影响数据,不能只换上层密钥。citeturn437267view3
选择粒度时,先明确一把 DEK 允许覆盖多少条记录,再设置 KEK 的使用范围;若 1000 条记录仍共用同一把 DEK,多加一层主密钥并不会把它们变成 1000 个独立的泄露范围。