
密码学与证书 / 系统课时
理解混合加密的组合逻辑
理解混合加密的组合逻辑
面对文件或较大的业务消息,直接用 RSA、SM2 等公钥算法处理全部明文既不合适,也常受输入长度限制。本课用 RSA-OAEP 和 AES-GCM 串起随机数据密钥、文件加密、密钥封装与解密校验,形成可验证的混合加密流程。
学习目标
- 区分数据加密密钥(DEK)、接收方公私钥与 nonce 的职责。
- 完成一次 AES-GCM 数据加密与 RSA-OAEP 密钥封装、恢复。
- 识别公钥认证、nonce 唯一性和完整性校验的安全边界。
对称加密与公钥加密怎样分工
AES、SM4 等对称算法适合处理大量数据;RSA、SM2 等公钥机制适合帮助接收方安全获得短密钥。混合加密先随机生成一次性 DEK,再用 DEK 加密数据,最后用接收方的公钥保护 DEK。公钥算法不必处理整份文件,也不必让双方事先共享同一把对称密钥。
这里选用 AES-256-GCM:256 位 DEK 负责机密性,GCM 的认证标签还用于检测密文和关联数据(AAD)是否被修改。RSA-OAEP(SHA-256)只加密 32 字节的 DEK;即使使用 RSA-2048,也不应把大文件直接传给 RSA 加密接口。
加密与解密的数据流
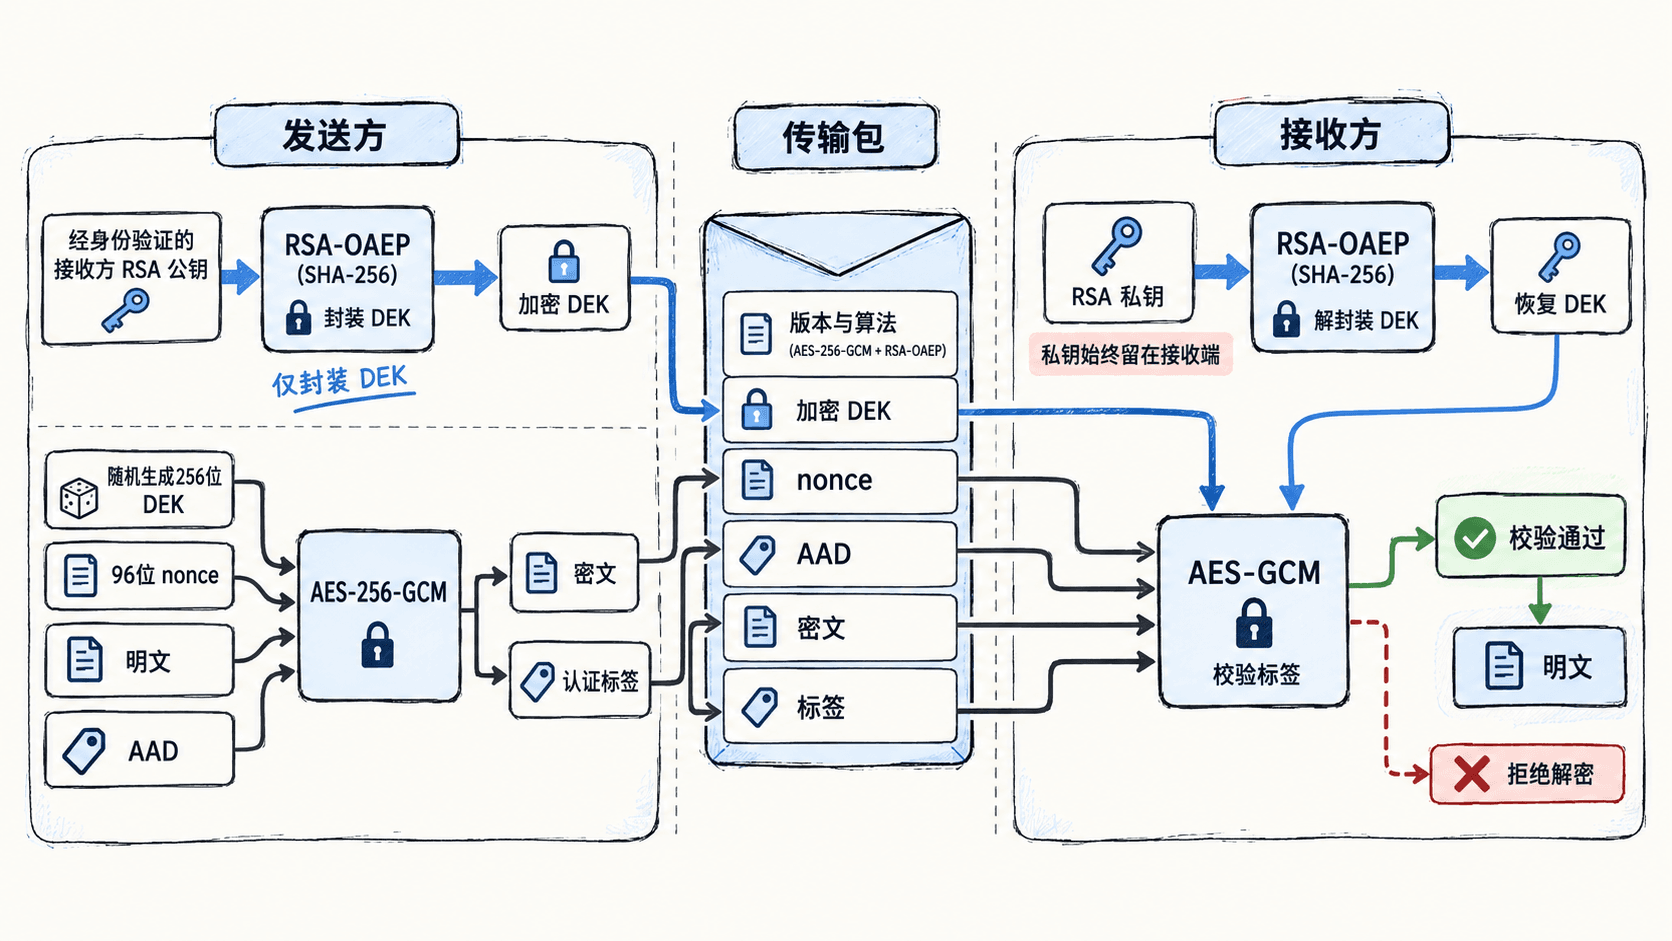
- 发送方生成随机 32 字节 DEK 和 12 字节 nonce,用 AES-GCM 加密明文并认证 AAD,得到带认证标签的密文。
- 用经过身份验证的接收方 RSA 公钥和 RSA-OAEP 封装 DEK。
- 传输加密 DEK、nonce、AAD、密文及算法版本;nonce 和 AAD 可以公开,但不能随意改变。
- 接收方用 RSA 私钥恢复 DEK,再用 AES-GCM 校验标签并解密;验证失败时拒绝输出明文。
用 Python 验证完整往返
运行环境为 Python 3.10+,需先安装第三方库 cryptography(命令:python -m pip install cryptography;预期结果是安装成功且能导入该库)。以下示例在内存中临时生成 RSA 密钥,仅用于演示,生产系统应使用已验证身份的接收方公钥。
from os import urandom
from cryptography.exceptions import InvalidTag
from cryptography.hazmat.primitives import hashes
from cryptography.hazmat.primitives.asymmetric import padding, rsa
from cryptography.hazmat.primitives.ciphers.aead import AESGCM

# 演示用密钥对;真实系统不能盲信收到的公钥。
private_key = rsa.generate_private_key(public_exponent=65537, key_size=2048)
public_key = private_key.public_key()
dek = AESGCM.generate_key(bit_length=256)
nonce = urandom(12)  # 同一 DEK 下不得重复使用 nonce
header = b"file-v1"
plaintext = "机密文件内容".encode("utf-8")
ciphertext = AESGCM(dek).encrypt(nonce, plaintext, header)
oaep = padding.OAEP(mgf=padding.MGF1(hashes.SHA256()),
                    algorithm=hashes.SHA256(), label=None)
wrapped_dek = public_key.encrypt(dek, oaep)

# 接收方恢复 DEK,并验证密文和 AAD 的完整性。
restored_dek = private_key.decrypt(wrapped_dek, oaep)
restored = AESGCM(restored_dek).decrypt(nonce, ciphertext, header)
print(f"解密一致:{restored == plaintext}")
tampered = bytearray(ciphertext)
tampered[0] ^= 1
try:
    AESGCM(restored_dek).decrypt(nonce, bytes(tampered), header)
except InvalidTag:
    print("篡改检测:拒绝解密")
预期输出:
解密一致:True
篡改检测:拒绝解密
AESGCM.encrypt() 返回的字节串包含密文和 16 字节认证标签。修改其中任意被认证内容通常会触发 InvalidTag,应用应将其视为解密失败,而不是尝试忽略校验并继续使用数据。
封装字段与安全边界
真实传输包至少应包含算法与格式版本、加密 DEK、nonce、AAD(或可重建的 AAD)、密文和标签。若使用 JSON 传输,二进制字段需要编码,例如 Base64;不要把明文 DEK 或接收方私钥写进包内。AAD 适合绑定文件标识或版本,但不会被加密,不能放入秘密信息。
每次生成新的随机 DEK 最容易避免 nonce 复用;若同一 DEK 加密多条消息,必须保证每次 nonce 唯一。示例采用一次性内存加密,处理超大文件应改为正确设计的分块 AEAD 或成熟的流式方案,并保护分块顺序和编号。若公钥来源未认证,攻击者可以替换公钥并获得为其封装的 DEK。
TLS 与国密体系的对应关系
TLS 1.3 也采用“先获得共享秘密,再以 AEAD 保护业务数据”的分工,但通常依靠(EC)DHE 或预共享密钥配合密钥派生,而不是用 RSA-OAEP 直接传输会话 DEK。国密系统可按所选协议使用 SM2 公钥能力保护或协商密钥,再用 SM4 的认证加密模式处理业务数据;具体模式、密钥长度和封装格式须与协议一致。
因此,设计混合加密时要同时检查三件事:接收方公钥可信、DEK 与 nonce 的使用正确、AEAD 验证失败即停止解密。只把 RSA 和 AES 两段代码拼在一起,还不足以构成安全的数据交换协议。