
密码学与证书 / 系统课时
理解 HKDF 与流量密钥
理解 HKDF 与流量密钥
TLS 1.3 在握手中得到共享秘密后,并不会直接把它当作双向通信的 AES Key,而是继续按阶段与用途派生密钥。本课解释 HKDF 的 Extract/Expand 过程、流量秘密与写密钥的关系,并通过代码验证方向隔离和握手上下文绑定。
学习目标
- 区分 HKDF-Extract、HKDF-Expand 的输入、输出和职责。
- 说明 TLS 1.3 如何隔离握手与应用阶段、客户端与服务端方向。
- 运行示例验证标签和握手摘要改变时的派生结果。
为什么要派生
如果只有一个 sharedSecret,最简单的设计是双方直接拿来做 AES Key。但同一密钥跨方向、跨用途使用,会扩大密钥泄露或误用的影响范围,也让密钥更新难以管理。
现代协议会把不同用途分开,例如 client write key、server write key、握手流量密钥和应用流量密钥。客户端写密钥用于加密发往服务端的记录;服务端写密钥用于反方向。双方可以掌握同一套密钥材料,却不能把两个方向混作同一把写密钥。
HKDF 做什么
HKDF 通常分两步。HKDF-Extract(salt, IKM) 用 HMAC 整理输入密钥材料,得到固定长度的伪随机密钥 PRK;例如采用 SHA-256 时输出为 32 字节。它不能凭空增加输入秘密的熵。
HKDF-Expand(PRK, info, L) 再按用途信息 info 派生指定长度 L 的输出。同一份 PRK 搭配不同用途信息可以得到不同结果;相同输入则可由双方重复计算。info 应明确区分协议、阶段和用途,不能把同一标签复用于互不相关的功能。
TLS 1.3 怎样派生流量密钥
TLS 1.3 的密钥调度依次经过 Early Secret、Handshake Secret 和 Master Secret。在规定阶段通过 HKDF-Extract 混入 PSK、(EC)DHE 共享秘密或零值,而不是直接把原始共享秘密作为 AES Key。
协议使用 HKDF-Expand-Label:在标签前加入 tls13 前缀,并编码输出长度及上下文。c hs traffic 与 s hs traffic 区分握手流量方向,c ap traffic 与 s ap traffic 区分应用流量方向。相关流量秘密的派生还使用握手记录摘要 transcript hash,使它们与此次握手绑定。
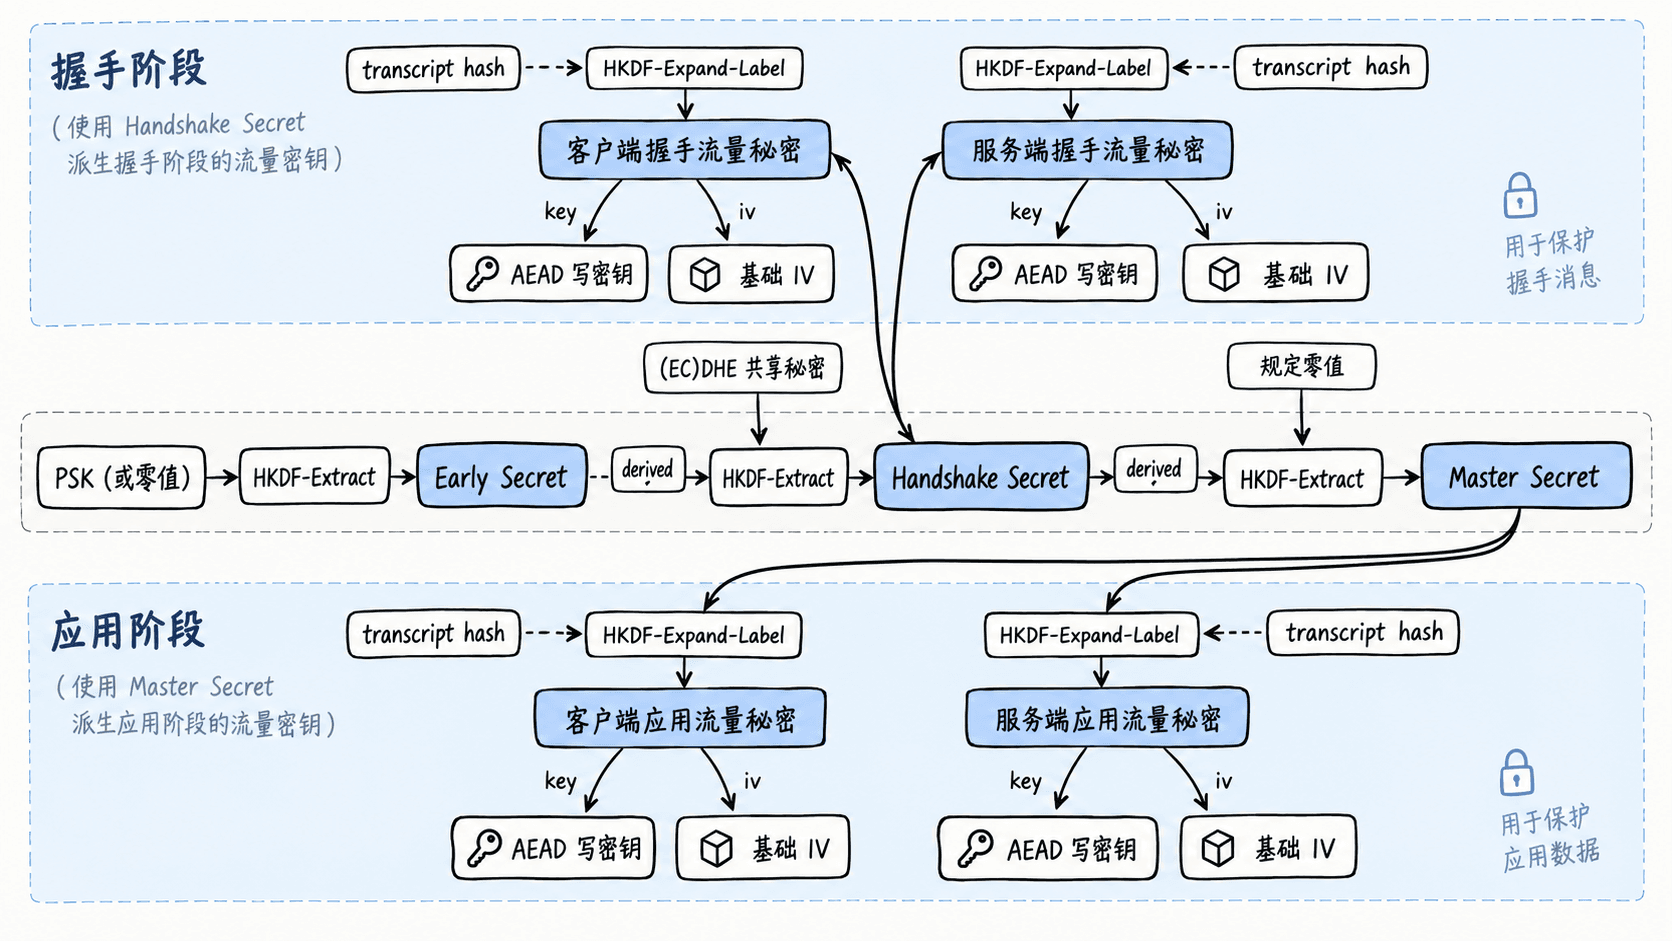
流量秘密(traffic secret)还不是直接交给 AEAD 的写密钥。TLS 1.3 会从各方向的流量秘密继续以 key 和 iv 标签派生写密钥与基础 IV;例如 AES-128-GCM 的写密钥长度为 16 字节。实际记录 nonce 还要依协议由基础 IV 与记录序号构造,不可重复使用。
运行示例与验证
以下 Python 3 示例使用标准库实现 SHA-256 版本的 Extract、Expand 和 TLS 1.3 标签编码。固定的演示秘密和握手字符串只用于检验派生关系,不是完整 TLS 1.3 握手实现,也不是生产密钥来源。
import hashlib
import hmac

def hkdf_extract(salt, ikm):
    return hmac.new(salt, ikm, hashlib.sha256).digest()

def hkdf_expand(prk, info, length):
    output, block = b"", b""
    # 每轮将前一块、用途信息和计数器一起送入 HMAC
    for counter in range(1, (length + 31) // 32 + 1):
        block = hmac.new(prk, block + info + bytes([counter]), hashlib.sha256).digest()
        output += block
    return output[:length]

def expand_label(secret, label, context, length):
    # TLS 1.3 会给每个标签加入固定协议前缀
    full_label = b"tls13 " + label.encode("ascii")
    info = (
        length.to_bytes(2, "big")
        + bytes([len(full_label)]) + full_label
        + bytes([len(context)]) + context
    )
    return hkdf_expand(secret, info, length)

# 固定输入仅用于验证派生关系,不是完整的 TLS 1.3 握手
demo_secret = hkdf_extract(b"demo-salt", b"demo-shared-secret")
transcript_hash = hashlib.sha256(b"demo-handshake").digest()
client = expand_label(demo_secret, "c hs traffic", transcript_hash, 32)
server = expand_label(demo_secret, "s hs traffic", transcript_hash, 32)
client_key = expand_label(client, "key", b"", 16)
server_key = expand_label(server, "key", b"", 16)

# 改变握手摘要,确认上下文绑定会改变输出
other_hash = hashlib.sha256(b"other-handshake").digest()
other_client = expand_label(demo_secret, "c hs traffic", other_hash, 32)
print("方向密钥不同:", client_key != server_key)
print("客户端密钥长度:", len(client_key))
print("相同输入结果一致:", expand_label(client, "key", b"", 16) == client_key)
print("握手摘要改变结果:", client != other_client)
预期输出:
方向密钥不同: True
客户端密钥长度: 16
相同输入结果一致: True
握手摘要改变结果: True
前两项说明不同方向的流量秘密可以派生出不同的 16 字节写密钥;后两项说明派生是确定性的,同时会受到上下文影响。实际 TLS 1.3 的流量秘密必须来自完整密钥调度,不能用这里的 demo_secret 替代。
对业务系统的启发
如果应用拥有一份高熵主秘密,不要直接同时用于数据库加密、接口 HMAC 和文件加密。可在主秘密经安全管理的前提下,以 app/db-encryption/v1、app/api-hmac/v1、app/file-encryption/v1 等互不重叠的用途标识派生子密钥,并记录版本以支持轮换。
TLS 1.3 密钥调度的两个可复用原则是逐阶段派生与按用途隔离:不同方向、阶段和握手上下文使用有明确边界的密钥材料。