
密码学与证书 / 系统课时
使用 Argon2id、bcrypt 与 PBKDF2
使用 Argon2id、bcrypt 与 PBKDF2
这三种口令哈希方案都通过增加单次计算成本,抬高攻击者离线批量猜测的代价。本课把选型、参数校准和登录后升级连成一条可验证的路径,避免只更换算法名称,却留下弱参数或无法迁移的旧账户。
学习目标
- 区分 Argon2id、bcrypt、PBKDF2 的成本参数与适用约束。
- 使用 Argon2id 验证口令,并在成功登录后升级旧参数。
- 结合延迟与并发内存预算确定实际部署参数。
Argon2id
Argon2id 可以同时配置 CPU 与内存成本,让攻击者用大量 GPU 并行爆破更加昂贵。关键参数为 memory_cost(KiB)、time_cost(迭代次数)、parallelism(并行度),Salt 应由可靠库为每条口令独立随机生成。
例如 memory_cost=65536、time_cost=3、parallelism=1,一次计算约占用 64 MiB 工作内存。这是后文演示的新策略,不是所有生产系统都必须照搬的固定值。新系统若技术栈支持良好,可以优先评估 Argon2id。
bcrypt
bcrypt 使用多年,生态成熟,通常通过 cost 调整计算成本;每提升 1 级,计算量通常约翻倍。已有 bcrypt 系统不必为了追新立即重置全部密码,先检查当前成本,随后可在用户成功登录时逐步迁移。
多数 bcrypt 实现有 72 字节的口令输入上限,有的静默截断,有的直接拒绝。中文等字符要按 UTF-8 编码后的字节数判断;不可让不同长口令因截断而被当成同一个,也不要临时叠加未经评估的预哈希方案。
PBKDF2
PBKDF2 兼容性很好,在许多标准库和企业环境中直接可用,主要通过大量迭代增加计算成本。常见选择为 PBKDF2-HMAC-SHA-256;按 OWASP 密码存储基线,可从不少于 600000 次迭代起评估,并为每条口令生成独立随机 Salt。
它不具备 Argon2id 的内存硬化特性。存在 FIPS 等合规约束时,可评估合规实现的 PBKDF2;单次 SHA-256 摘要不能替代这些专用口令哈希方案。
参数不能永远写死
硬件会不断变快。存储记录必须能识别 algorithm、version、cost、salt、hash;PBKDF2 还要标明所用 PRF。Argon2id 的编码哈希已经携带算法、版本、m/t/p、Salt 与结果,例如 $argon2id$v=19$m=65536,t=3,p=1$...$...(仅示意结构),不用另存一份明文密码。
登录时,先按记录中保存的算法和旧参数验证;验证失败直接拒绝,成功后再判断是否需要升级。若需要,就用本次口令及新随机 Salt 计算哈希,替换旧记录。这个判断与写回顺序可用流程图核对。
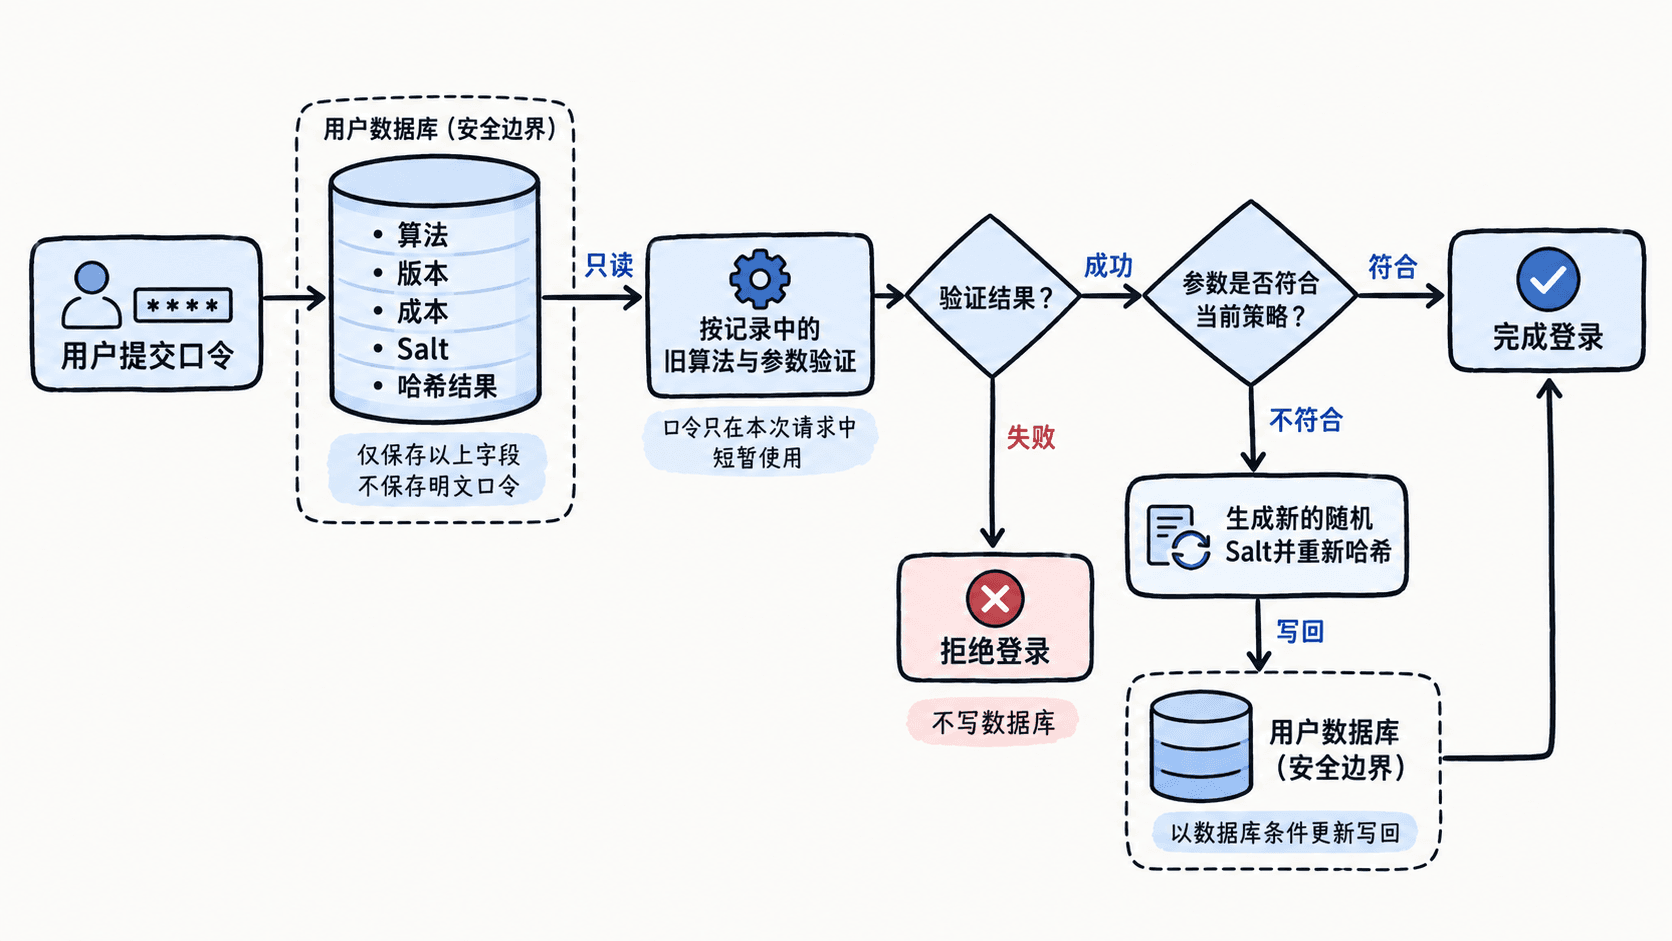
下面用 Python 模拟旧 Argon2id 记录升级。先执行 python -m pip install argon2-cffi 安装依赖,再将代码保存为 demo.py 并运行 python demo.py。
from argon2 import PasswordHasher
from argon2.exceptions import VerifyMismatchError

password = "example-passphrase-2026"
legacy = PasswordHasher(time_cost=2, memory_cost=19456, parallelism=1)
current = PasswordHasher(time_cost=3, memory_cost=65536, parallelism=1)
stored = legacy.hash(password)  # 模拟旧记录,Salt 由库随机生成

print("验证成功:", current.verify(stored, password))
print("需要升级:", current.check_needs_rehash(stored))
if current.check_needs_rehash(stored):
    stored = current.hash(password)  # 实际应在验证通过后写回数据库
print("升级后需要升级:", current.check_needs_rehash(stored))
try:
    current.verify(stored, "wrong-password")
except VerifyMismatchError:
    print("错误密码: 拒绝")
预期输出:
验证成功: True
需要升级: True
升级后需要升级: False
错误密码: 拒绝
示例用变量代替数据库。实际写回时应使用旧哈希或记录版本作条件更新,避免并发登录覆盖较新的记录;异常哈希和服务端故障需单独处理,不能都当成口令错误。
怎么决定成本
比复制网上一个迭代次数更可靠的做法是:
- 先核对OWASP 密码存储建议与组织安全基线。它给出的参考下限包括 Argon2id
m=19456,t=2,p=1、bcryptcost>=10、PBKDF2-HMAC-SHA-256600000次迭代;下限不是最佳部署值。 - 在接近生产的 CPU、容器内存限额和并发量下压测,记录验证耗时的 P50/P95、CPU 使用率与峰值内存。例如可以设定服务端哈希验证 P95 不超过 250 毫秒作为本项目的性能预算,再据实调整。
- 估算峰值资源:每个 Argon2id 任务使用约 64 MiB 工作内存时,30 个同时活跃任务就需要约 1920 MiB,尚不含应用自身开销。超出资源预算时应限制哈希并发、排队或重新评估参数,不能只看单次测试结果。
参数应随着硬件和安全基线变化定期复测。无论选哪一种算法,都不能记录明文口令;同时配置登录限速和日志脱敏,慢哈希本身并不能阻止在线撞库。