
密码学与证书 / 系统课时
验证主机名、有效期与吊销状态
验证主机名、有效期与吊销状态
证书签名正确,不代表它适用于正在访问的站点。本课把信任链、主机名、有效期、用途和吊销状态组合成完整的验证判断,并用 OpenSSL 复现一次成功校验和一次域名不匹配的拒绝结果。
学习目标
- 区分信任链、SAN 主机名、有效期和证书用途的验证职责。
- 理解 CRL、OCSP 与吊销状态查询失败的处理边界。
- 使用 OpenSSL 验证服务器证书并识别主机名错误。
信任链与验证边界
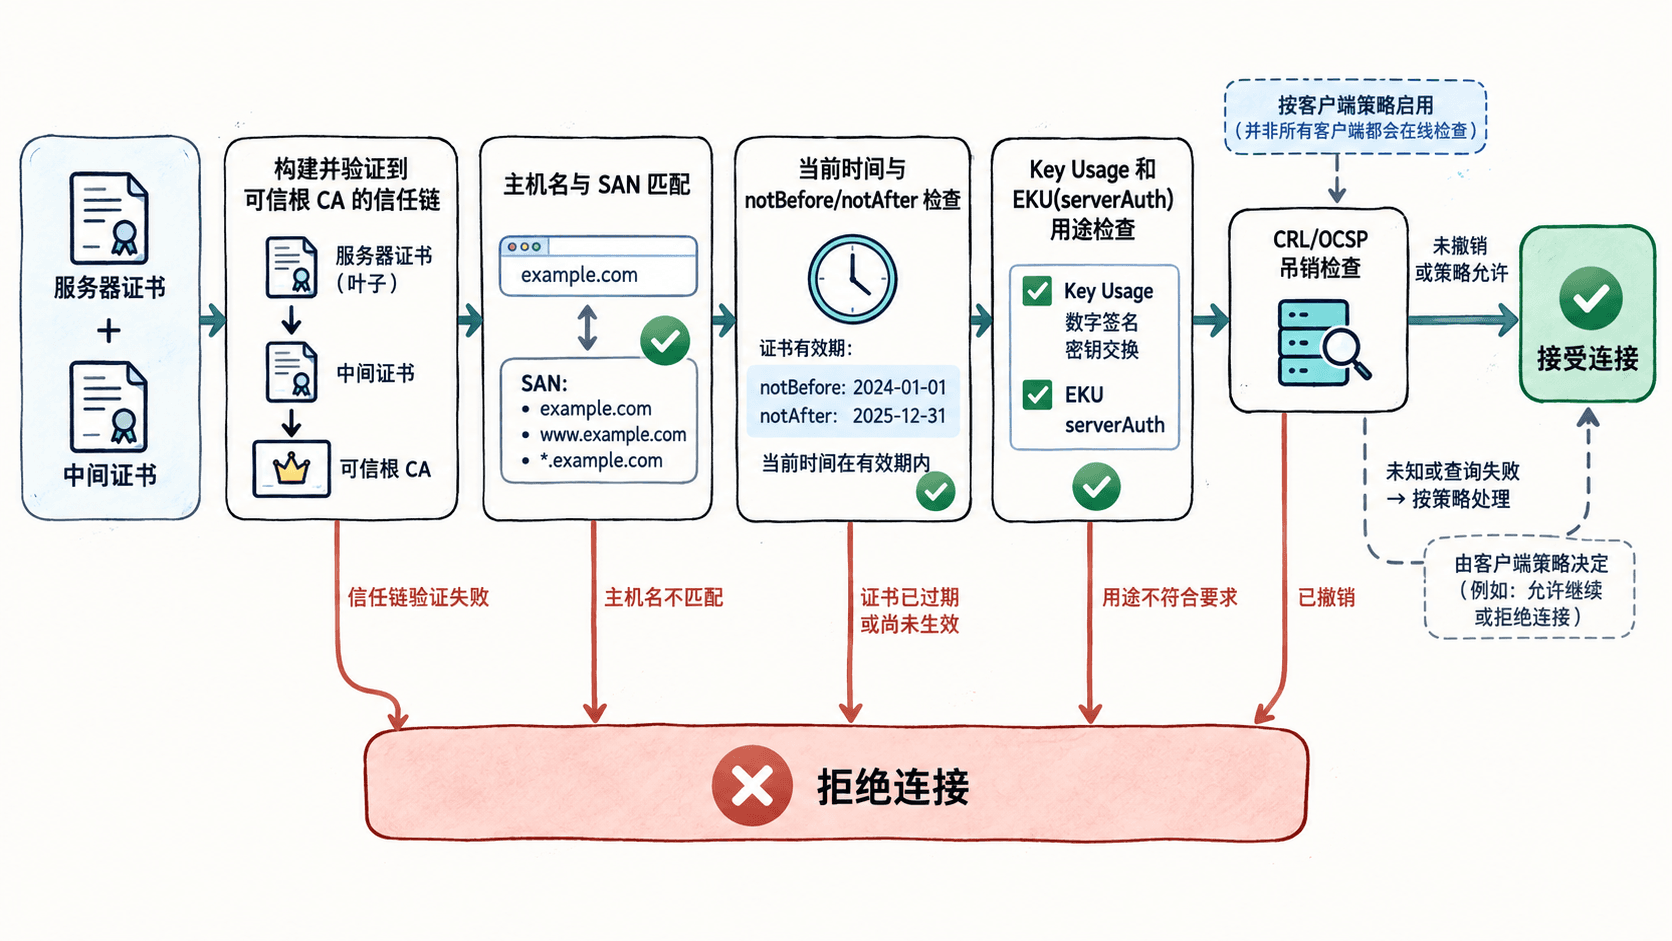
客户端先根据服务器证书和中间 CA 证书构建证书链,校验签名及 CA 约束,并确认路径最终锚定于受信任的根证书。链验证通过只表示签发路径可信,不等于该证书可以代表任何域名或承担任何用途。
对于 HTTPS,还应验证连接目标的主机名、客户端当前时间、TLS 服务端用途等约束。任一必需检查失败,都应拒绝身份认证;吊销检查是否启用、查询异常如何处理则取决于客户端实现和安全策略。
主机名校验
访问 https://api.example.com 时,客户端必须确认服务器证书允许 api.example.com,通常依据 Subject Alternative Name(SAN)中的 DNS:api.example.com 匹配。现代 HTTPS 证书应正确配置 SAN,不能依赖仅修改 Subject 的 CN 来解决域名不匹配。
通配符 *.example.com 可匹配 api.example.com,但不匹配 a.api.example.com;以 IP 地址访问则需要匹配 IP 类型的 SAN。生产代码不要关闭 hostname verification 来绕过错误,即使证书由可信 CA 签发也一样。
有效期与用途约束
证书的 notBefore 和 notAfter 定义有效时间区间,客户端时钟不在区间内便应验证失败。因此遇到“尚未生效”或“已过期”,除了查看证书本身,还应检查设备的系统时钟和时间同步状态。
证书用途由 Key Usage 和 Extended Key Usage(EKU)等扩展约束。若 EKU 指定了用途,HTTPS 服务端证书应允许 serverAuth;只允许 clientAuth 或代码签名的证书,不应被当作普通 TLS 服务器证书使用。还须校验中间 CA 的签发权限等链约束。
吊销状态与查询失败
证书未过期,也可能因私钥泄露被 CA 吊销。CRL 是 CA 发布的吊销列表,OCSP 可查询特定证书的状态;服务器还可能通过 OCSP Stapling 提供已签名状态响应。
吊销状态应区分“正常”“已撤销”“未知或无法查询”。并非所有 TLS 客户端都会默认在线检查吊销:有的遇到网络失败继续连接(软失败),有的拒绝连接(硬失败)。应按业务风险明确启用方式、响应新鲜度和失败策略,不能把“没有查到”解释成“确认未吊销”。
使用 OpenSSL 复现校验
在安装 OpenSSL 1.1.1 或更新版本的类 Unix 环境执行以下命令。它在临时目录中创建一个演示根 CA 和带 SAN、serverAuth 的服务器证书,再验证信任链、主机名、有效期与服务端用途;测试私钥不可用于生产。
set -eu
# 演示 CA 只在本地临时目录使用
demo_dir=$(mktemp -d)
cd "$demo_dir"
openssl req -x509 -newkey rsa:2048 -nodes -keyout ca.key -out ca.pem -days 2 -subj "/CN=Demo Root CA" -addext "basicConstraints=critical,CA:TRUE" -addext "keyUsage=critical,keyCertSign,cRLSign" >/dev/null 2>&1
openssl req -newkey rsa:2048 -nodes -keyout server.key -out server.csr -subj "/CN=api.example.com" >/dev/null 2>&1
# SAN 绑定目标域名,EKU 限定服务端用途
cat > server.ext <<'EOF'
subjectAltName=DNS:api.example.com
basicConstraints=critical,CA:FALSE
keyUsage=critical,digitalSignature,keyEncipherment
extendedKeyUsage=serverAuth
EOF
openssl x509 -req -in server.csr -CA ca.pem -CAkey ca.key -CAcreateserial -out server.pem -days 2 -extfile server.ext >/dev/null 2>&1
openssl verify -CAfile ca.pem -verify_hostname api.example.com -purpose sslserver server.pem
if openssl verify -CAfile ca.pem -verify_hostname wrong.example.com -purpose sslserver server.pem >/dev/null 2>&1; then
  echo "wrong hostname: unexpected pass"
else
  echo "wrong hostname: rejected"
fi
预期输出:
server.pem: OK
wrong hostname: rejected
第一行表示该演示证书在指定根 CA 下通过链、域名和用途等检查;第二行说明即使签名链不变,域名错误仍被拒绝。此命令没有执行 CRL 或 OCSP 吊销查询,不能把 OK 当作“未吊销”的证明。真实站点还应使用系统信任库或受控 CA 集合,而非随意信任服务端提供的证书。
不要使用 trust all
开发联调时的“信任所有证书”虽然可能让握手通过,却同时拆除了 TLS 的身份认证。排查顺序应是核对服务端是否发送完整中间证书链、SAN 与访问地址是否一致、有效期及系统时钟是否正常、信任库是否包含正确根 CA,以及 mTLS 场景中双方的证书和用途配置。
如果业务要求吊销检查,还要核对客户端是否真正启用了 CRL/OCSP 机制及其失败策略。不要通过关闭信任链验证、主机名验证或时间检查来消除报错;修复失败的具体条件后,再以正常验证策略重试。