
密码学与证书 / 系统课时
理解 ECDHE 与前向保密
理解 ECDHE 与前向保密
前向保密解决长期私钥泄露后的历史数据风险。通过 ECDHE 为每次会话生成临时密钥材料,让过去捕获的加密流量无法仅依靠服务器证书私钥恢复。
学习目标
- 理解 ECDHE 中临时密钥与长期身份密钥的职责区别。
- 掌握前向保密降低风险的具体范围和限制。
- 了解共享秘密如何进一步派生为会话密钥。
为什么需要临时密钥
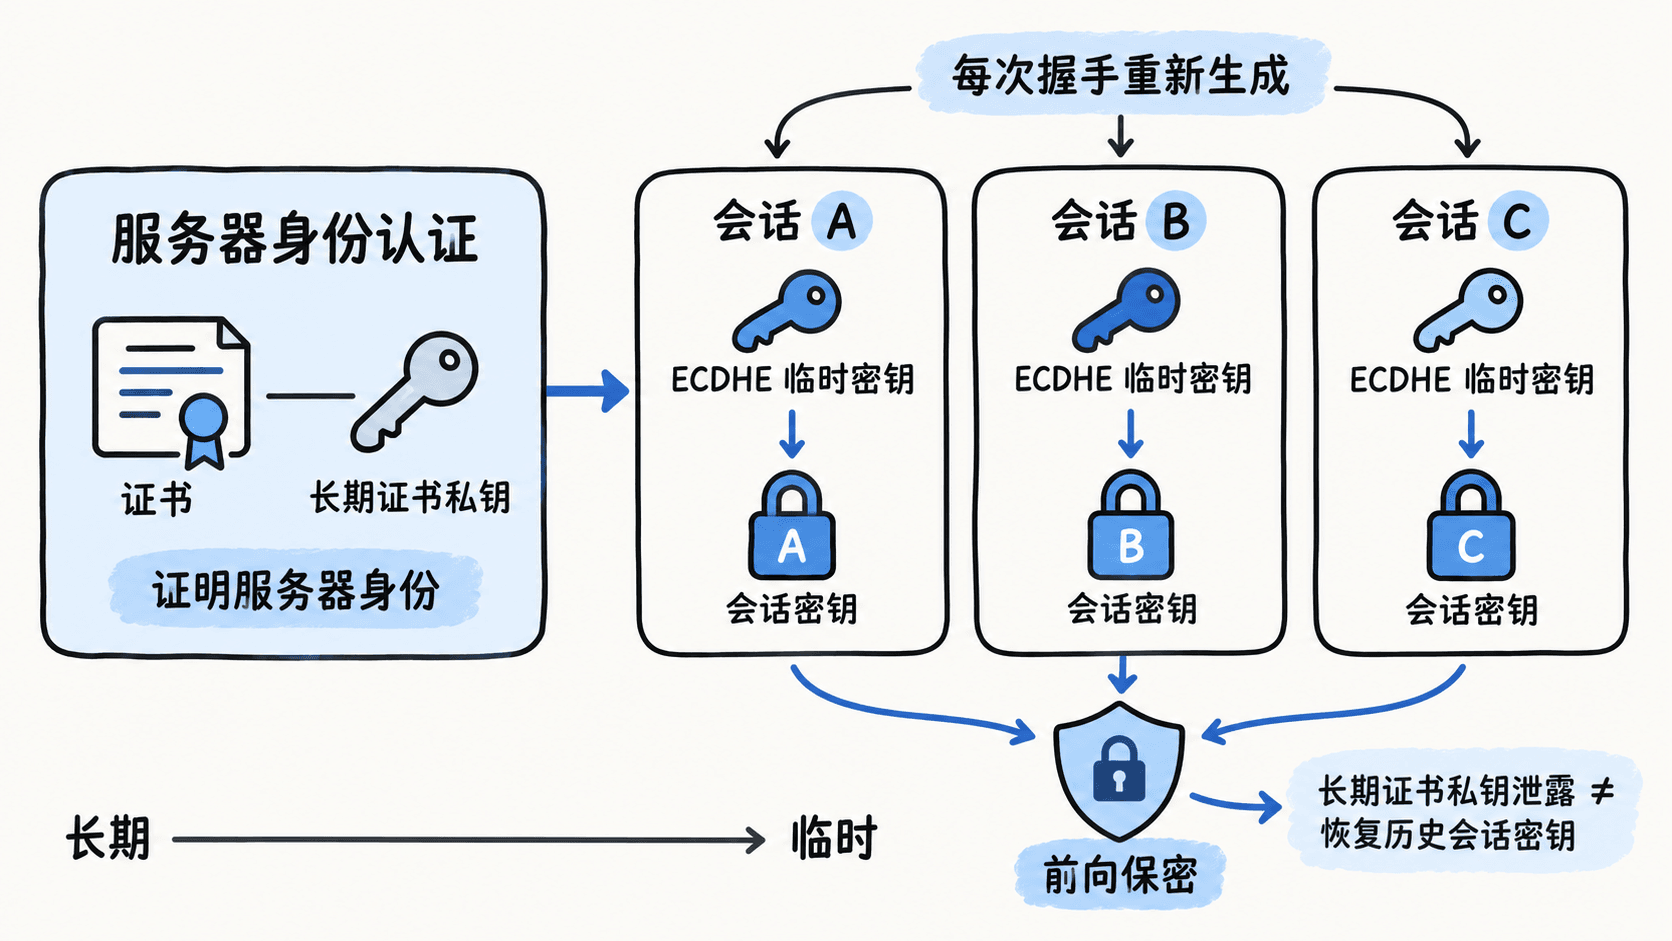
ECDHE 中的 E 表示 Ephemeral,即临时密钥。与长期保存的服务器证书私钥不同,ECDHE 为每次握手生成新的密钥交换材料。
典型会话中,每次连接都会产生独立的临时密钥:
text
会话 1 → 临时密钥 A
会话 2 → 临时密钥 B
会话 3 → 临时密钥 C
服务器证书私钥主要用于证明“你连接的是正确的服务器”,而不是直接作为所有历史会话的解密钥匙。
前向保密保护什么
前向保密并不代表证书私钥泄露后没有影响。攻击者仍可能利用泄露的身份密钥进行服务器冒充,影响未来连接的安全判断。
它主要降低的是历史会话的批量解密风险。例如攻击者先录制大量 TLS 流量,几年后获得服务器证书私钥,如果过去使用的是临时密钥交换,攻击者仍无法仅凭该私钥恢复旧会话内容。
共享秘密如何生成流量密钥
ECDHE 双方计算得到共享秘密后,通常不会直接作为 AES 加密密钥,而是进入 HKDF 密钥派生流程,生成不同用途的握手密钥和应用流量密钥。
text
ECDHE shared secret
        ↓
       HKDF
        ↓
握手密钥 / 应用流量密钥
例如 TLS 会把不同阶段的密钥分开使用,避免一个密钥同时承担认证、握手和数据保护多个职责。
使用边界与验证方法
实际验证前向保密时,可以检查 TLS 握手协商出的密码套件是否包含 ECDHE,而不是只看服务器是否使用 ECC 证书。
常见检查方式:
- 使用浏览器开发者工具或 TLS 检测工具查看握手信息。
- 确认密钥交换算法显示为 ECDHE。
- 确认连接密钥由会话级材料派生,而不是固定服务器私钥直接加密。
前向保密的核心不只是使用椭圆曲线算法,而是让每次连接拥有独立的临时密钥交换过程,并将长期身份密钥与会话流量密钥隔离。
按自己的节奏,确认真正理解。