
密码学与证书 / 系统课时
设计密钥轮换与回滚
设计密钥轮换与回滚
直接删除旧密钥再全量切换,可能让历史密文、离线备份和回滚版本无法解密。本课以 key-v1 和 key-v2 为例,设计先兼容读取、再切换写入、逐步迁移和最终退役的完整流程,并验证应用回滚不会造成数据不可用。
学习目标
- 掌握多版本密钥读取、切换写入和历史数据迁移的正确顺序。
- 使用 AES-GCM 示例验证新旧密钥共存与数据重加密。
- 制定旧密钥退役、紧急轮换和应用回滚的验收条件。
先支持多版本读取
密钥轮换最危险的做法是直接删除旧 Key,然后要求全部数据立即使用新 Key。只要还有历史密文依赖旧密钥,就可能造成不可恢复的数据事故。
假设系统当前使用 key-v1,准备切换到 key-v2。每条加密记录应保存 keyId、nonce 和 ciphertext 等字段,使解密端可以根据密钥标识选择对应版本,而不是猜测加密时使用了哪个密钥。
上线需要分成两个阶段:
- 先升级读取端:所有应用实例、后台任务和恢复工具先支持读取
key-v1与key-v2,但新写入暂时仍使用key-v1。 - 再切换写入端:确认双版本读取已经部署完成后,将新写入切换为
key-v2;旧密文继续通过key-v1解密,并把旧密钥限制为仅解密使用。
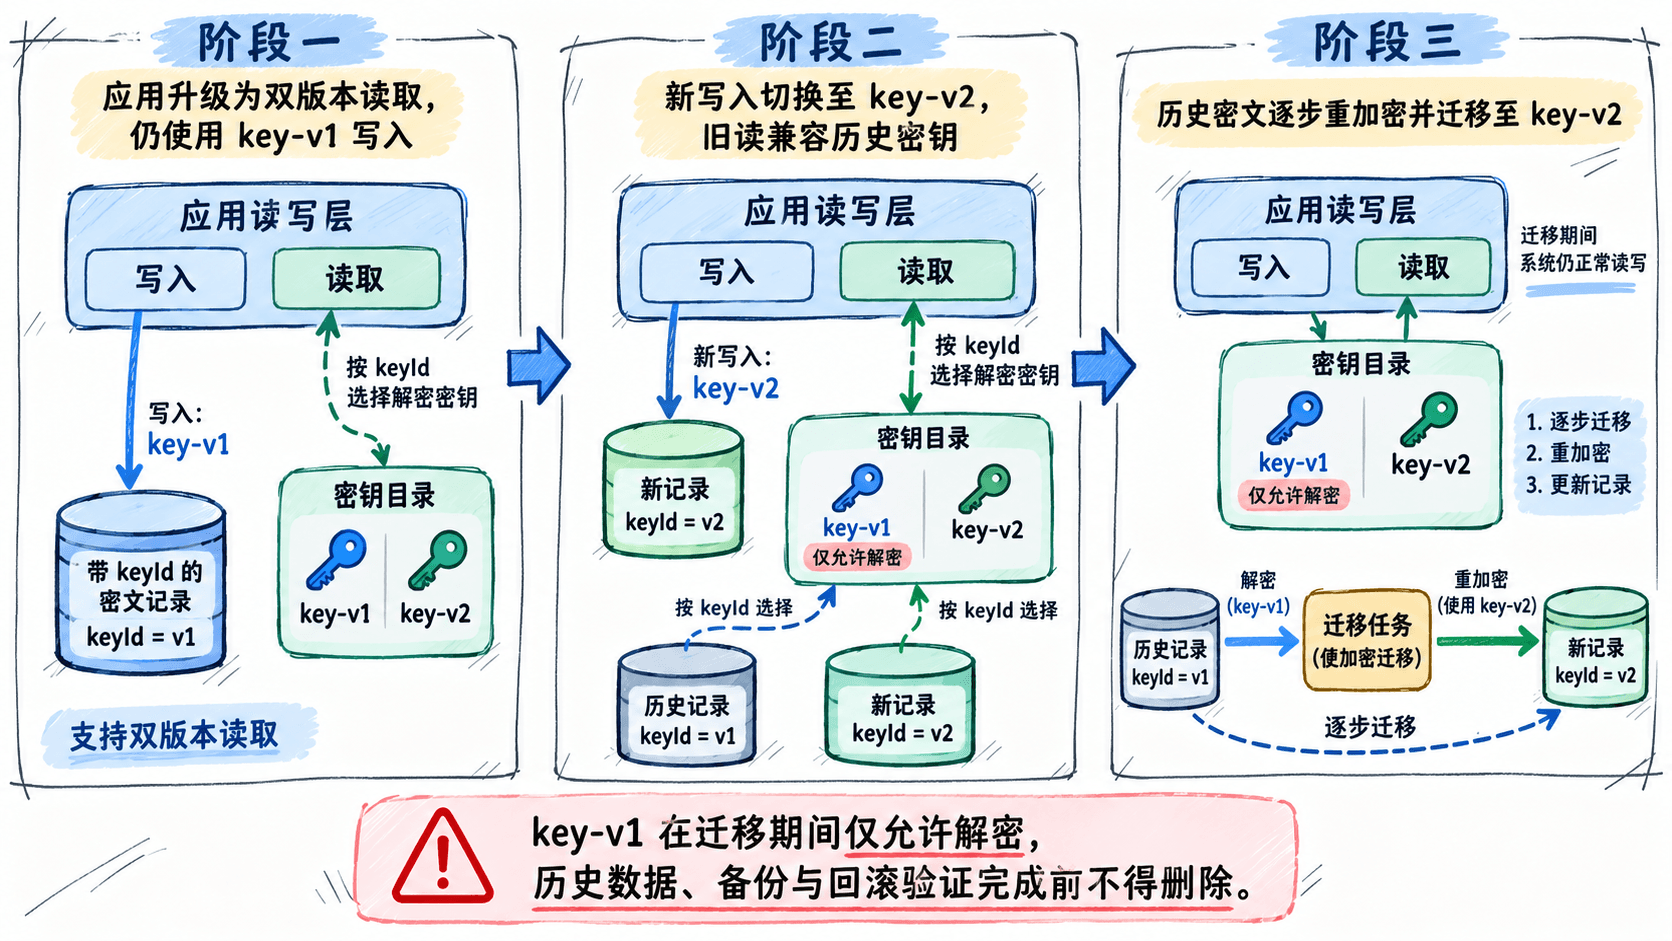
下面使用 Python 的 cryptography 库演示双版本读取与重加密。运行前安装依赖:python -m pip install cryptography。示例在内存中生成两把临时密钥;生产环境应从 KMS 或 HSM 获取受控密钥,不应在应用启动时重新生成历史数据使用的密钥。
import os
from cryptography.hazmat.primitives.ciphers.aead import AESGCM

# 演示用临时密钥;生产环境应由密钥管理系统持久保管
keys = {
    "key-v1": AESGCM.generate_key(bit_length=256),
    "key-v2": AESGCM.generate_key(bit_length=256),
}


def encrypt(plaintext: str, key_id: str, record_id: str) -> dict:
    nonce = os.urandom(12)
    # 将记录标识和密钥版本绑定进认证数据
    aad = f"{record_id}|{key_id}".encode()
    ciphertext = AESGCM(keys[key_id]).encrypt(
        nonce, plaintext.encode(), aad
    )
    return {"keyId": key_id, "nonce": nonce, "ciphertext": ciphertext}


def decrypt(record: dict, record_id: str) -> str:
    key_id = record["keyId"]
    aad = f"{record_id}|{key_id}".encode()
    plaintext = AESGCM(keys[key_id]).decrypt(
        record["nonce"], record["ciphertext"], aad
    )
    return plaintext.decode()


# 旧记录使用v1,新写入与迁移使用v2
record_id = "demo-record"
old_record = encrypt("secret", "key-v1", record_id)
new_record = encrypt("next", "key-v2", record_id)
migrated = encrypt(decrypt(old_record, record_id), "key-v2", record_id)

print("旧记录读取:", decrypt(old_record, record_id))
print("新记录读取:", decrypt(new_record, record_id))
print("迁移版本:", migrated["keyId"])
print("迁移一致:", decrypt(migrated, record_id) == decrypt(old_record, record_id))
预期输出:
旧记录读取: secret
新记录读取: next
迁移版本: key-v2
迁移一致: True
AES-GCM 加密时每次生成新的 12 字节 Nonce,并使用记录标识与 keyId 构造 AAD。cryptography 返回的密文包含认证标签,解密时会校验完整性。篡改密文或认证数据会导致验证失败,不能在失败后自动尝试其他密钥掩盖错误。
示例中的 Nonce 和密文是二进制数据,实际存储可采用 BLOB 或 Base64 编码。密钥必须长期可恢复,且同一密钥下不能重复使用相同 Nonce。示例只验证版本机制,并不包含生产所需的持久化、并发控制和密钥访问授权。
再迁移历史数据
新写入切换到 key-v2 后,旧记录不会自动改变。历史数据迁移有两种常见方式,可以按业务访问频率组合使用。
访问时迁移适合持续被访问的数据。读取到 key-v1 记录后,先用旧密钥完成认证与解密,再使用 key-v2 和新 Nonce 重新加密,最后更新记录中的密文及 keyId。
更新时必须检查记录版本或原始密钥标识,使用条件更新(CAS)避免覆盖并发业务写入。如果记录已经变化,应重新读取并判断是否还需要迁移,不应直接用旧快照覆盖最新数据。
后台批量迁移适合访问率低、数量大的历史记录。可以按主键分页扫描,采用例如每秒 200 条的初始限速,逐批执行解密、重新加密、校验和更新,并根据数据库负载调整速率。
后台任务需要保存断点、支持失败重试并记录审计信息。以 keyId 或记录版本为条件确保重复处理不会覆盖已迁移数据;迁移前后应验证解密得到的业务值一致,不应将明文写入审计日志。
迁移验收不能只统计任务执行成功次数,还应检查剩余 key-v1 记录数量、认证失败次数、迁移失败重试量和实际读取成功率。示例中的 迁移一致: True 就是最小的数据一致性验证。
旧密钥什么时候能删
旧密钥能否退役,取决于是否仍存在任何需要它解密的数据,而不只是当前主数据库的记录数量。
至少确认以下条件:
- 在线数据:主库、分片、只读副本、消息队列及灾备副本不再依赖
key-v1,并结合密钥使用审计确认没有遗漏的调用方。 - 备份恢复:离线备份和历史快照已经迁移、过期,或者仍有符合安全策略的旧密钥恢复机制;实际执行过备份恢复与解密演练。
- 应用回滚:允许回滚的所有应用版本均能读取
key-v2密文,不存在只识别key-v1的回滚目标。 - 运行窗口:回滚观察期结束,异步任务与延迟消息处理完成,退役操作通过审批并保留审计记录。
仅仅在线上 SQL 中查不到 key-v1,并不能证明旧密钥可以销毁。不可修改的历史备份可能必须等到保留期届满,才能彻底取消对旧密钥的依赖。
建议采用逐步收紧的策略:先禁止旧密钥参与新加密,保留受控解密能力;完成迁移和恢复演练后再禁用旧密钥,确认不再需要恢复历史数据后,按照密钥销毁制度最终销毁。
泄露后的紧急轮换不同
定期轮换可以按计划渐进迁移;疑似密钥泄露则属于安全事件响应,不能继续沿用普通轮换的宽松时间窗口。
处置顺序通常为:
- 立即停止使用疑似泄露密钥进行新加密,限制旧密钥的访问主体和权限。
- 生成独立的新密钥,切换新数据写入,并确认应用具备必要的双版本解密能力。
- 优先迁移高风险数据,控制仍需使用旧密钥解密的服务范围。
- 调查密钥访问记录、异常调用及历史密文和备份的暴露范围。
- 完成迁移与恢复验证后,尽快撤销旧密钥剩余权限,并按事件响应要求开展后续处置。
需要注意,重加密数据库不能消除攻击者此前已复制的旧密文。如果旧密钥和对应密文都已泄露,历史数据可能已经失去保密性,必须评估数据泄露影响,而不能仅把密钥版本更新视为事件结束。
回滚也要考虑密文版本
如果新版本已经产生 key-v2 数据,再回滚到只认识 key-v1 的旧应用,即使数据库和接口结构没有变化,旧应用仍会解密失败。
因此上线前应先发布一个可以读取 v1 和 v2、但仍使用 v1 写入的兼容版本,并将它作为最低可回滚版本。随后再通过配置开关将新写入切换到 v2。
回滚验收至少执行以下步骤:
- 在当前版本分别准备
key-v1历史记录和key-v2新记录,确认两种密文都能解密。 - 将应用回滚到预先验证的双版本兼容版本,确认历史数据和新数据仍能正常读取。
- 按实际故障处置方案切换写入开关,确认不会生成回滚应用无法读取的密文。
- 使用备份恢复一组历史数据,验证恢复工具能够解析密文格式并取得对应密钥。
- 检查解密错误率、旧密钥调用量和回滚后的业务读写结果,确认不存在静默丢失或覆盖数据。
如果 key-v1 已被确认泄露,即使发生业务故障,也不能为了回滚而恢复其新加密权限。此时必须使用仍支持安全密钥版本的应用构建或修复版本。
可执行的轮换顺序是:先兼容多版本读取,再切换新写入,逐步迁移历史数据,验证备份与回滚,最后才淘汰旧密钥。每个阶段都应以实际解密成功率、剩余旧密文数量和恢复演练结果作为进入下一阶段的依据。