
密码学与证书 / 系统课时
理解 TLS 中的 AEAD
理解 TLS 中的 AEAD
握手派生出流量密钥后,TLS 1.3 的记录层会用 AEAD 保护后续握手消息与 HTTP 数据。理解一条 Record 怎样组合明文、AAD、Nonce 和认证标签,就能判断密文篡改、记录序号错误为何必须使连接失败。
学习目标
- 理解 TLS 1.3 中 AEAD 的输入、输出及 Record 头部的认证作用。
- 说明每条记录的 Nonce 如何由流量 IV 和序列号构造,以及为什么不能重复。
- 通过可运行示例验证合法记录、AAD 篡改和密文篡改的不同结果。
一条 Record 要同时防偷看和篡改
如果只加密不认证,攻击者可能修改密文,而接收端无法可靠判断内容是否被动过。AEAD 把机密性和完整性认证放在同一个构造中:发送端生成密文和认证标签,接收端只有验证成功才能接受明文。
TLS 1.3 常见的 AEAD 方案包括 AES-GCM 和 ChaCha20-Poly1305,对应的密码套件例如 TLS_AES_128_GCM_SHA256、TLS_AES_256_GCM_SHA384 和 TLS_CHACHA20_POLY1305_SHA256。套件名称中的 SHA256、SHA384 用于握手相关的哈希和密钥派生,并不表示记录层还要额外计算一份 HMAC。
以 TLS 1.3 的一条加密应用数据记录为例,发送端按以下关系组织数据:
- 将应用数据、1 字节内层内容类型和可选的零填充组成
TLSInnerPlaintext。 - 构造 5 字节的外层 Record 头部,包含外层类型、兼容版本字段和加密负载长度。该头部不加密,但作为 AAD 参与认证。
- 使用当前方向的流量密钥、每记录 Nonce 和 AAD,对
TLSInnerPlaintext执行 AEAD 加密。 - 发送明文 Record 头部及加密负载。对于 AES-GCM,加密负载由密文和 16 字节认证标签组成。
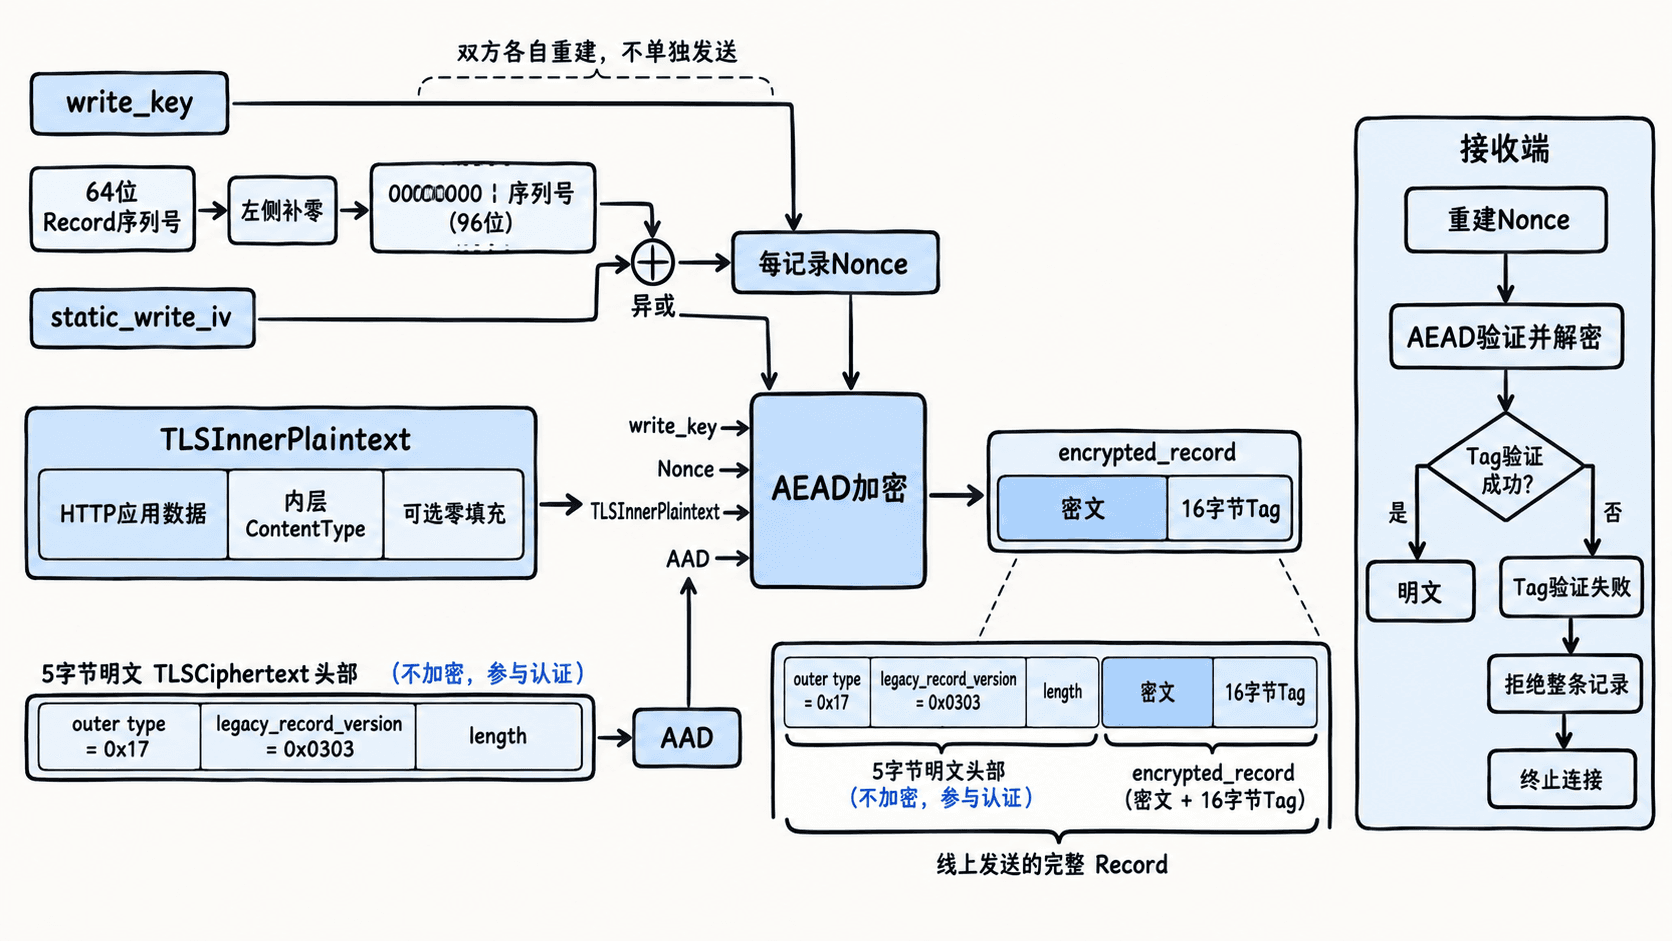
这里容易混淆的是 AAD:它可以被网络观察者看到,却不能在不触发认证失败的情况下被修改。TLS 1.3 加密记录的外层类型通常为 application_data(0x17),真正的内层内容类型在加密负载中。
例如,应用数据为 5 字节的 hello,追加 1 字节内层类型且不填充,AES-GCM 加密后得到 6 字节密文和 16 字节 Tag,即 22 字节加密负载。外层再加 5 字节 Record 头部,整条记录为 27 字节。这里未计入其他协议层开销。
Nonce 不能重复
TLS 不会在同一流量密钥下随意重复使用固定 Nonce。TLS 1.3 会从握手派生当前方向的静态写入 IV,并维护一个独立的 64 位记录序列号。
以 AES-GCM 常用的 12 字节 Nonce 为例,构造规则是:
- 将当前 64 位序列号以网络字节序编码,并在左侧补零到 12 字节。
- 将补零后的序列号与当前方向的静态写入 IV 逐字节异或,得到本条记录的 Nonce。
- 处理下一条记录时递增序列号;更换流量密钥时,序列号重新从零开始。
例如,静态 IV 为 12 字节全零,序列号为 0 时得到全零 Nonce;序列号为 1 时,Nonce 的最后一个字节变为 01。这只是便于理解异或规则的算例,真实连接使用握手派生的 IV。
客户端和服务端分别维护发送与接收方向的流量密钥和序列号。Nonce 不需要作为独立字段随每条 TLS 1.3 Record 发送,接收端可以根据相同的协议状态重建。
认证失败必须拒绝
如果 Tag 校验失败,接收端不应该尽量解出一点内容继续使用。根据 TLS 1.3 的规定,AEAD 解密认证失败必须终止连接,并使用 bad_record_mac 告警处理,而不是把可能未经认证的明文交给 HTTP 层。
认证失败可能意味着双方流量密钥不一致、记录序列号或 Nonce 错误、AAD 不匹配、密文传输损坏,或者存在主动篡改。接收端不应在验证失败后尝试忽略 Tag 继续处理。
下面使用 Python 的 cryptography 库模拟一条 TLS 1.3 风格的 AES-GCM Record。运行前安装依赖:python -m pip install cryptography。将代码保存为 tls_aead_demo.py,使用 python tls_aead_demo.py 运行。
import os
from cryptography.exceptions import InvalidTag
from cryptography.hazmat.primitives.ciphers.aead import AESGCM

# 教学示例使用随机密钥和 IV 代替 TLS 握手派生结果
key = AESGCM.generate_key(bit_length=128)
iv = os.urandom(12)
seq = 0
nonce = bytes(a ^ b for a, b in zip(iv, seq.to_bytes(12, "big")))

# TLSInnerPlaintext:应用数据 + 内层类型,无填充
inner = b"hello\x17"
header = b"\x17\x03\x03" + (len(inner) + 16).to_bytes(2, "big")

aead = AESGCM(key)
encrypted = aead.encrypt(nonce, inner, header)
print("加密负载长度:", len(encrypted))
print("解密且认证通过:", aead.decrypt(nonce, encrypted, header) == inner)

try:
    # 修改 AAD,但保持原密文和认证标签不变
    bad_header = header[:1] + b"\x03\x04" + header[3:]
    aead.decrypt(nonce, encrypted, bad_header)
except InvalidTag:
    print("AAD 被修改: 拒绝")

try:
    # 翻转密文中的一个比特,验证整条负载被拒绝
    bad_encrypted = bytearray(encrypted)
    bad_encrypted[0] ^= 1
    aead.decrypt(nonce, bytes(bad_encrypted), header)
except InvalidTag:
    print("密文被修改: 拒绝")
预期输出:
加密负载长度: 22
解密且认证通过: True
AAD 被修改: 拒绝
密文被修改: 拒绝
第一次解密使用一致的密钥、Nonce、AAD 和密文,能够验证成功。后两次分别修改 AAD 和密文,虽然密钥没有变化,仍然抛出 InvalidTag。这说明 AEAD 认证覆盖的不只是加密内容,也包括关联数据。
实际排查时,可以先确认 TLS 握手及密码套件协商是否成功,再检查连接是否因 bad_record_mac 或记录格式错误而终止。若怀疑链路数据损坏,应从网络抓包和 TLS 库的诊断日志定位,而不是关闭认证检查。
应用层还要不要再加密
正确校验证书的 HTTPS 已经提供传输机密性、完整性和服务器身份认证。应用层再加一层自定义 AES,只有在存在明确额外威胁模型时才有意义,例如 TLS 在反向代理处终止,但某些敏感字段仍不应被代理读取。
此时需要明确端到端的数据访问边界,并设计独立的密钥分发、认证、轮换和恢复机制。若业务仅要求浏览器与服务器之间安全传输,重复加密通常只增加复杂度。
还要区分记录层认证与业务防重放:TLS 记录序列号保护连接内记录的顺序和完整性,但不能替代支付请求幂等键等业务控制。尤其 TLS 1.3 的 0-RTT 早期数据存在跨连接重放风险,非幂等操作不应直接依赖 0-RTT 执行。
因此,理解 TLS 中的 AEAD 时应抓住一条可验证的链路:握手派生流量密钥、根据记录序列号构造唯一 Nonce、使用 Record 头部作为 AAD 进行加密认证,最后只接受 Tag 校验成功的整条记录。具体协议规则可对照 RFC 8446 第 5.2~5.3 节。