
密码学与证书 / 系统课时
识别高危密码学误用
识别高危密码学误用
真实密码事故很多不是因为 AES 或 RSA 被破解,而是因为使用方式错了。本课把七类常见误用整理成代码审查信号与修复动作,并通过一次可运行的 AES-GCM 实验,验证加密、解密和篡改拒绝是否形成闭环。
学习目标
- 识别 ECB、固定 GCM Nonce、弱摘要与自研加密的危险信号。
- 排查硬编码密钥、敏感日志和关闭 TLS 证书校验的问题。
- 运行 AEAD 验证示例,并制定修复后的回归检查项。
先查加密模式与 Nonce
看到 AES/ECB/... 用于业务敏感数据,应立即警惕。ECB 会暴露重复分组模式:相同明文分组在相同密钥下产生相同密文分组。新系统通常应优先评估 AES/GCM/NoPadding 等带认证的 AEAD,而不是仅把 ECB 换成另一种不提供完整性保护的模式。
固定 GCM Nonce 是另一项高危信号。以下为反例片段,出现在已有的加密流程中,不能独立运行:
// 反例:12 字节数组默认为全零,重复使用会复用 Nonce
byte[] nonce = new byte[12];
同一密钥下 GCM Nonce 重复会严重破坏机密性和认证安全保证。每次加密都要保证 Nonce 在该密钥下唯一;随机生成 12 字节 Nonce 适用于调用量受控的场景,高并发或多实例系统还应明确跨进程唯一性、调用上限与密钥轮换方案。不能仅凭当前时间戳假定它不会重复。
区分弱摘要与自研加密
MD5、SHA-1 不应该继续承担新的安全签名设计,更不能直接作为密码存储方案。口令存储应采用带独立 Salt 和可调成本的 Argon2id、bcrypt 或 PBKDF2;数字签名则选用符合协议的现代签名算法与摘要组合,例如 RSA-PSS 配合 SHA-256。老文件的非对抗性兼容校验与防止攻击者伪造的新安全协议不是同一场景,不能将旧校验值视作可信认证。
看到 Base64 → 倒序 → XOR → 再 Hash 这样的自研加密链,也要停止上线评审。Base64 只是编码,简单 XOR 缺乏可靠安全保证,Hash 也不能让前面的步骤自动获得保密性或认证能力。步骤多不代表安全;应优先使用经过公开分析的标准算法和维护中的成熟密码库。
检查密钥存放与日志
密钥硬编码会把秘密带进代码仓库、构建产物和反编译结果。以下为依赖外部类的反例片段,不能独立运行:
// 反例:密钥直接写在源码中
private static final String KEY = "123456...";
生产密钥应由 KMS 或专用密钥服务按应用身份授权使用,并管理权限、轮换和审计;不要把原始密钥放进镜像、客户端或配置样例。即使采用加密配置,也必须单独保护用于解密配置的根密钥。
日志同样是泄露入口。以下为依赖已有 log 和 key 对象的反例片段:
// 反例:日志平台会复制并长期保存密钥值
log.info("aes key={}", key);
排障日志只应保留非敏感的 keyId、算法标识和脱敏错误码,还应检查异常信息、APM、链路追踪及备份。日志平台不应该变成新的密钥仓库。若已泄露真实密钥,删除日志并不等于修复,必须按泄露事件执行轮换和影响评估。
恢复 TLS 服务器身份认证
代码出现 trust all 或 hostname verifier always true 时,要确认是否关闭了 TLS 的服务器身份验证。即使通道仍加密,攻击者也可能使用自签证书冒充服务端,发起中间人攻击。
修复时应使用受信 CA 链、检查证书有效期,并验证目标域名是否匹配证书 SAN。企业私有 CA 可以加入受控信任库,但不能全局跳过证书或主机名校验。对测试环境的临时绕过代码要设置上线阻断检查,并按业务要求落实证书吊销检查策略。
运行 AES-GCM 篡改实验
用 JDK 17 或更高版本运行以下完整示例。它生成仅供演示的临时 AES 密钥和随机 12 字节 Nonce,完成一次加解密,然后修改密文的一位,检查 GCM 认证标签是否拒绝篡改。生产环境仍须由密钥服务管理密钥,持久化密文所需的 Nonce 与算法版本。
import java.nio.charset.StandardCharsets;
import java.security.SecureRandom;
import javax.crypto.AEADBadTagException;
import javax.crypto.Cipher;
import javax.crypto.KeyGenerator;
import javax.crypto.SecretKey;
import javax.crypto.spec.GCMParameterSpec;

public class CryptoMisuseCheck {
    public static void main(String[] args) throws Exception {
        KeyGenerator kg = KeyGenerator.getInstance("AES");
        kg.init(128);
        SecretKey key = kg.generateKey(); // 仅用于本次演示

        byte[] nonce = new byte[12];
        new SecureRandom().nextBytes(nonce); // 同一密钥下不可重复使用

        Cipher enc = Cipher.getInstance("AES/GCM/NoPadding");
        enc.init(Cipher.ENCRYPT_MODE, key, new GCMParameterSpec(128, nonce));
        byte[] ciphertext = enc.doFinal("order-7".getBytes(StandardCharsets.UTF_8));

        Cipher dec = Cipher.getInstance("AES/GCM/NoPadding");
        dec.init(Cipher.DECRYPT_MODE, key, new GCMParameterSpec(128, nonce));
        System.out.println("解密成功:" +
                new String(dec.doFinal(ciphertext), StandardCharsets.UTF_8));

        // 篡改密文后,必须重新初始化解密器检查认证标签
        ciphertext[0] ^= 1;
        Cipher verify = Cipher.getInstance("AES/GCM/NoPadding");
        verify.init(Cipher.DECRYPT_MODE, key, new GCMParameterSpec(128, nonce));
        try {
            verify.doFinal(ciphertext);
            System.out.println("错误:篡改未被拒绝");
        } catch (AEADBadTagException e) {
            System.out.println("篡改已拒绝:AEADBadTagException");
        }
    }
}
预期输出(保存为 CryptoMisuseCheck.java,执行 javac CryptoMisuseCheck.java && java CryptoMisuseCheck):
解密成功:order-7
篡改已拒绝:AEADBadTagException
这段代码中的 doFinal() 输出包含密文与 GCM 认证标签;解密必须使用对应 Nonce 并验证标签。不要将“能解出明文”误当成完整性验证,也不要把示例中单次随机生成 Nonce 的写法当作无限次、多节点加密的唯一性保证。
用审查清单完成修复验收
审查时逐项对应“危险写法→安全影响→修复”:ECB 改为 AEAD,固定 Nonce 改为按密钥保证唯一,MD5 口令哈希迁移到专用口令哈希,硬编码和日志中的密钥迁移到受控密钥服务,自研方案替换为标准实现,TLS 恢复证书链及主机名验证。弱摘要用于签名的场景还要升级签名协议,不能只替换算法名称。
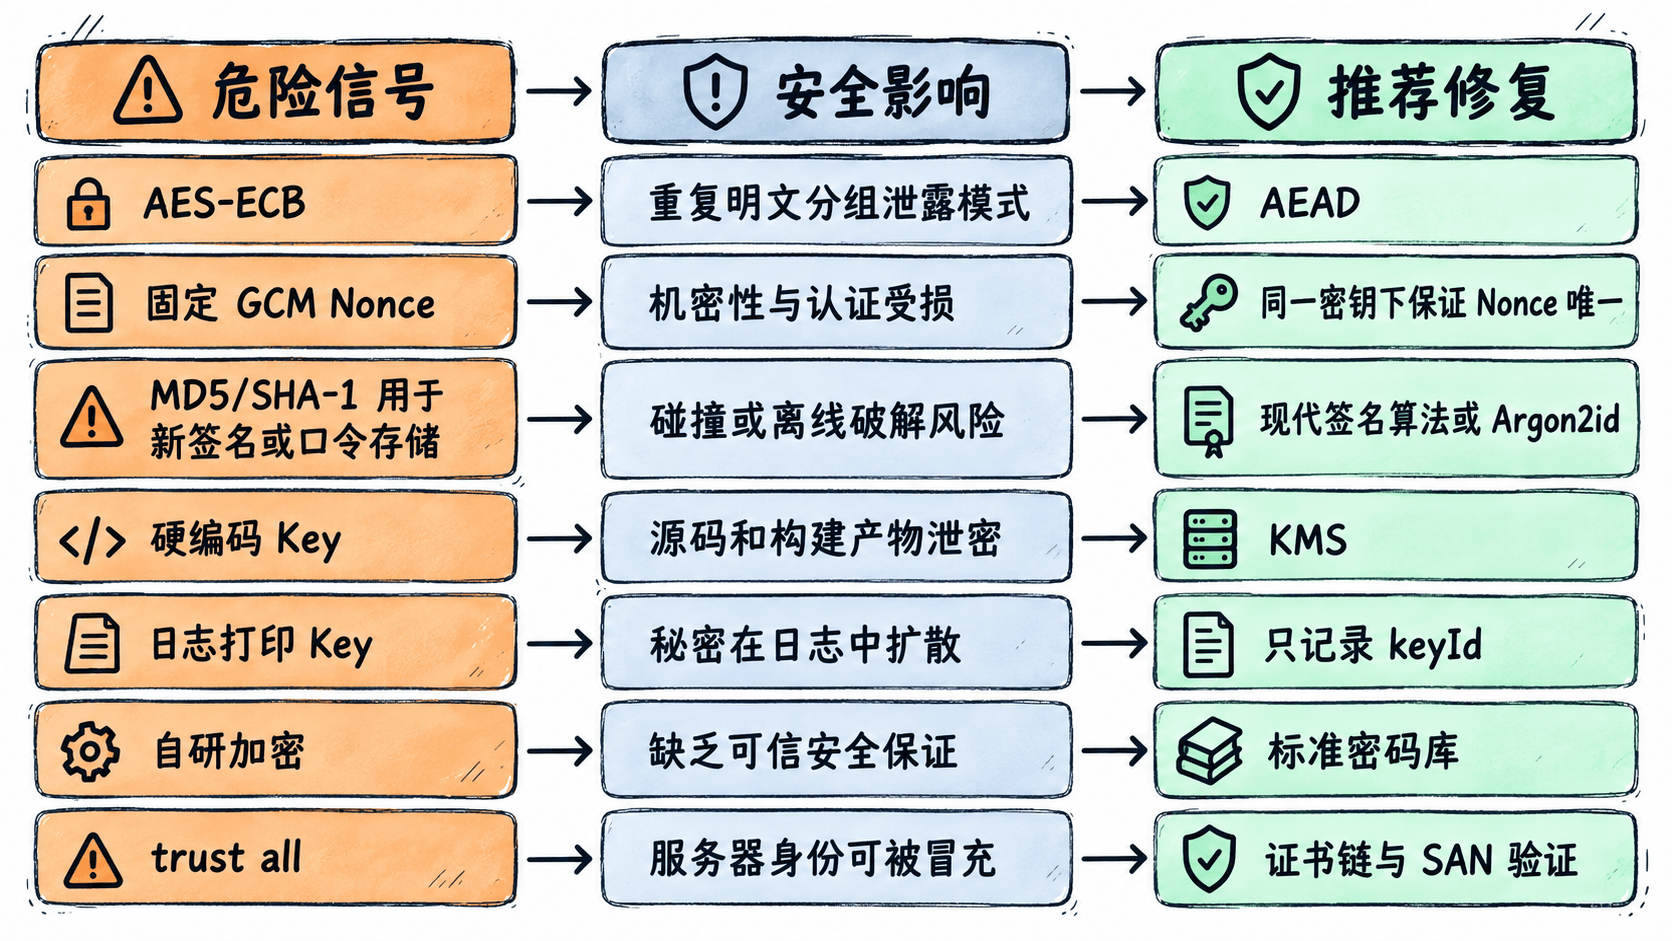
验收至少包括三项反向测试:重复加密时检查 Nonce 生成策略及唯一性,修改密文或标签应解密失败,用不受信 CA 或域名不匹配的证书连接应失败。再搜索仓库、构建配置和日志样本,确认明文密钥不再出现;若曾泄露,记录密钥轮换的完成情况。优先修复会直接导致密钥泄露、Nonce 重复和身份冒充的问题。