
密码学与证书 / 系统课时
理解 JCA、JCE 与 Provider
理解 JCA、JCE 与 Provider
Java 密码 API 背后不是单一实现,而是一套可替换的密码服务架构。本课通过 JCA、JCE 与 Provider 的关系,理解算法调用、实现选择和环境差异的来源。
学习目标
- 理解 JCA、JCE 与 Provider 各自负责的层次。
- 掌握通过算法名称选择密码实现的方式。
- 学会排查不同环境下算法不可用的问题。
认识 Java 密码架构
Java 密码代码里经常看到:
Cipher.getInstance("AES/GCM/NoPadding");
Signature.getInstance("SHA256withRSA");
MessageDigest.getInstance("SHA-256");
这些 API 并不直接实现 AES、RSA 或哈希算法,而是通过 JCA(Java Cryptography Architecture)和 JCE(Java Cryptography Extension)定义统一调用入口,再由 Provider 提供具体实现。
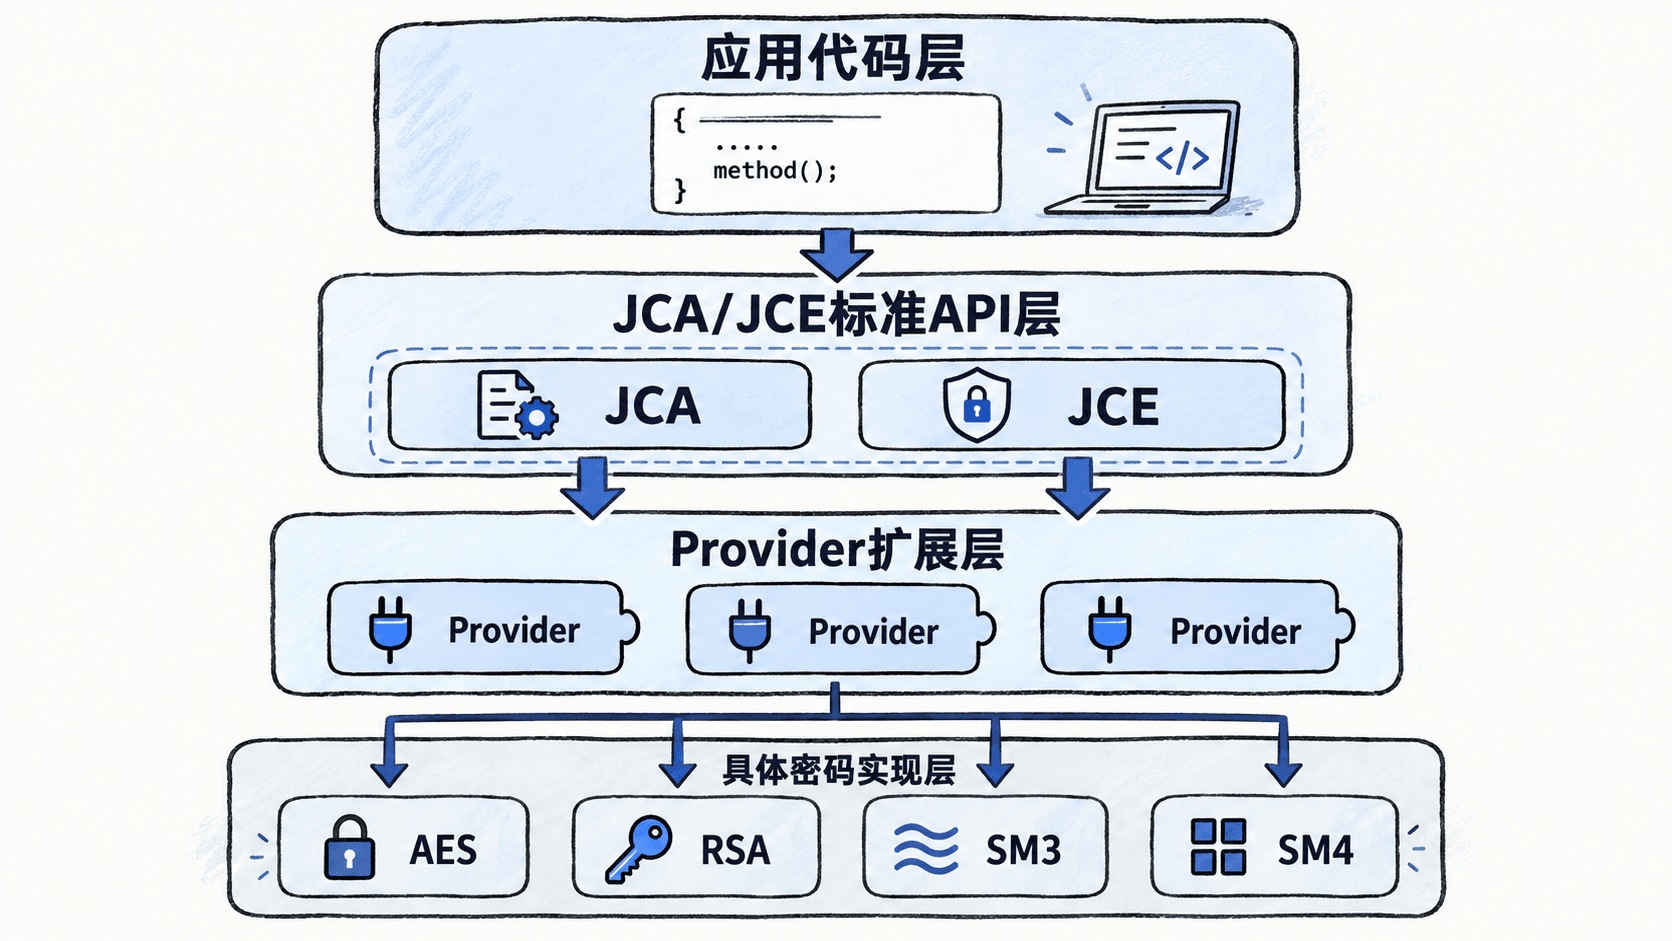
实际项目中,业务代码通常只表达密码意图,例如“使用 AES-GCM 加密”,而 Provider 决定由哪个实现完成。
使用 Provider 查看运行环境能力
同一份 Java 代码在不同 JDK、容器或服务器环境中,默认 Provider 列表可能不同。可以先打印当前环境注册的 Provider:
import java.security.Provider;
import java.security.Security;

public class ListProviders {
    public static void main(String[] args) {
        for (Provider provider : Security.getProviders()) {
            System.out.println(provider.getName());
        }
    }
}
预期输出
SUN
SunRsaSign
SunEC
SunJSSE
SunJCE
实际输出会随 JDK 版本和安装环境变化。
如果开发机支持某个算法,而生产环境报“不支持该算法”,第一步应检查 Provider 是否存在,而不是立即修改密钥或业务逻辑。
明确 getInstance 的算法参数
getInstance 中的字符串决定密码服务请求的具体形式。例如:
Cipher cipher = Cipher.getInstance("AES/GCM/NoPadding");其中包含:
- AES:对称加密算法。
- GCM:认证加密模式。
- NoPadding:不使用传统填充。
相比之下:
Cipher.getInstance("AES");算法范围过宽,实际模式可能依赖 Provider 默认配置,容易造成跨环境差异。安全代码应明确指定模式、填充和必要参数。
扩展国密算法支持
部分 Java 默认 Provider 不包含完整的 SM2、SM3、SM4 支持。项目中常通过额外 Provider 扩展 JCA 能力,例如引入 Bouncy Castle 后,仍然可以保持统一调用方式:
Security.addProvider(new org.bouncycastle.jce.provider.BouncyCastleProvider());
MessageDigest digest = MessageDigest.getInstance("SM3", "BC");
预期结果
MessageDigest 实例创建成功,Provider=BC实际验证时,应同时确认 Provider 已注册、算法名称匹配,以及部署环境允许加载对应依赖。
排查算法不可用问题
遇到 NoSuchAlgorithmException 或 NoSuchPaddingException 时,可以按以下顺序定位:
- 检查算法名称是否拼写正确,例如
AES/GCM/NoPadding与AES的含义不同。 - 查看当前运行环境的 Provider 列表。
- 确认目标 Provider 是否安装并被注册。
- 在测试环境和生产环境分别验证同一算法调用。
Java 密码体系的关键模型是:业务意图通过 JCA/JCE 标准 API 表达,再由 Provider 提供具体实现。理解这层关系后,算法迁移、国密扩展和环境排错都会更容易定位。